การแปลที่อยู่เครือข่าย (NAT) คืออะไร และทำงานอย่างไร?

ตามเรา:

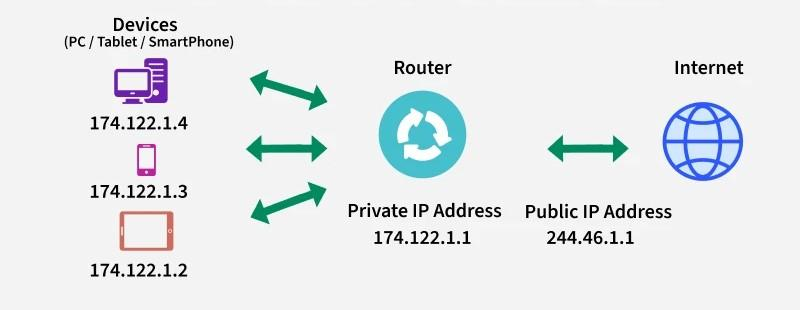
การแปลที่อยู่เครือข่าย (NAT) ช่วยให้เครือข่ายส่วนตัวสามารถสื่อสารกับเครือข่ายสาธารณะ เช่น อินเทอร์เน็ต โดยการแปลงที่อยู่ IP ส่วนตัวเป็นที่อยู่ IP สาธารณะ ช่วยประหยัดพื้นที่ที่อยู่ IPv4 เพิ่มระดับความปลอดภัยด้วยการซ่อนโครงสร้าง IP ภายใน และช่วยให้อุปกรณ์ภายในเครือข่ายส่วนตัวสามารถเข้าถึงอินเทอร์เน็ตได้อย่างราบรื่น

การแปลที่อยู่เครือข่าย
การแปลที่อยู่เครือข่าย (NAT) คืออะไร?

NAT แก้ไขข้อมูลที่อยู่ IP ในส่วนหัวของแพ็กเก็ตขณะที่ทราฟฟิกเคลื่อนผ่านเราเตอร์หรือไฟร์วอลล์ โดยแปลงที่อยู่ IP ส่วนตัวเป็นที่อยู่ IP สาธารณะและในทางกลับกัน วิธีนี้ช่วยให้อุปกรณ์ในเครือข่ายส่วนตัว (บ้าน สาขา ศูนย์ข้อมูล) สามารถเข้าถึงอินเทอร์เน็ตได้ในขณะที่ยังคงรักษาพื้นที่ที่อยู่ IP ทั่วโลกไว้


ทำไมเราถึงต้องการ NAT?

  • การอนุรักษ์ที่อยู่: IPv4 มีที่อยู่ IP ประมาณ 4.3 พันล้านที่อยู่ ซึ่งไม่เพียงพอสำหรับอุปกรณ์ในปัจจุบัน NAT อนุญาตให้เครือข่ายส่วนตัวทั้งหมดใช้ที่อยู่ IP สาธารณะเพียงที่อยู่เดียวเพื่อเข้าถึงอินเทอร์เน็ต ลดความจำเป็นในการใช้ที่อยู่ IP สาธารณะหลายที่อยู่
  • ความเป็นส่วนตัวและความปลอดภัยพื้นฐาน: NAT ซ่อนที่อยู่ IP ภายในจากอินเทอร์เน็ตสาธารณะ โดยให้ชั้นความปลอดภัยโดยป้องกันการเชื่อมต่อขาเข้าที่ไม่พึงประสงค์ เว้นแต่จะกำหนดค่าไว้อย่างชัดเจน
  • การเปิดใช้งานการสื่อสาร IP ส่วนตัวและสาธารณะ: ที่อยู่ IP ส่วนตัว (ตามที่กำหนดใน RFC 1918) ไม่สามารถกำหนดเส้นทางบนอินเทอร์เน็ตสาธารณะได้ NAT จะช่วยเชื่อมช่องว่างนี้ ทำให้อุปกรณ์ส่วนตัวสามารถสื่อสารกับเซิร์ฟเวอร์สาธารณะได้


ประเภทของ NAT

ประเภท รายละเอียด ใช้กรณี
NAT แบบคงที่ IP ส่วนตัวหนึ่งอันจะแมปกับ IP สาธารณะหนึ่งอันอย่างถาวร การโฮสต์เซิร์ฟเวอร์ภายในที่ต้องการการเข้าถึงสาธารณะแบบคงที่
ไดนามิก NAT IP ส่วนตัวจะถูกแมปกับ IP สาธารณะจากพูล พูล IP สาธารณะแบบจำกัด การมอบหมายแบบหมุนเวียน
PAT (NAT โอเวอร์โหลด) IP ส่วนตัวจำนวนมากถูกแมปไปยัง IP สาธารณะเดียวโดยใช้พอร์ตที่แตกต่างกัน ส่วนใหญ่ทำให้สามารถเข้าถึงอินเทอร์เน็ตได้หลายอุปกรณ์โดยใช้ IP เดียว


NAT ทำงานอย่างไร

เมื่ออุปกรณ์บนเครือข่ายส่วนตัวเริ่มการเชื่อมต่อ:

  • อุปกรณ์ NAT จะแทนที่ IP ต้นทางส่วนตัวด้วย IP สาธารณะ
  • สำหรับ PAT จะกำหนดพอร์ตต้นทางที่ไม่ซ้ำกันเพื่อแยกเซสชัน
  • อุปกรณ์ NAT จะรักษาตารางการแปลที่แมป IP/พอร์ตส่วนตัวกับ IP/พอร์ตสาธารณะ
  • การรับส่งข้อมูลกลับจะถูกตรวจสอบกับตารางนี้ และที่อยู่ปลายทางและพอร์ตจะถูกเขียนใหม่กลับไปยัง IP ภายในและพอร์ต

หากไม่มีการแมปที่มีอยู่ การเชื่อมต่อขาเข้าที่ไม่ได้ร้องขอโดยทั่วไปจะถูกยกเลิก เว้นแต่จะได้รับอนุญาตจากการกำหนดค่า (เช่นเดียวกับ NAT แบบคงที่)


วิธีการกำหนดค่า Source NAT (NAT/PAT) บนเราเตอร์ Cisco

ด้านล่างนี้เป็นขั้นตอนง่ายๆ ในการกำหนดค่า NAT และ PAT (โอเวอร์โหลด) บนเราเตอร์ Cisco:

  1. กำหนดอินเทอร์เฟซภายในและภายนอก:
interface GigabitEthernet0/0
 ip nat inside
interface GigabitEthernet0/1
 ip nat outside
  1. สร้างรายการการเข้าถึงเพื่อให้ตรงกับการรับส่งข้อมูลภายใน:
access-list 1 permit 192.168.1.0 0.0.0.255
  1. กำหนดค่า NAT/PAT:
  • NAT แบบคงที่:
ip nat inside source static 192.168.1.10 203.0.113.10
  • NAT แบบไดนามิก:
ip nat pool PUBLIC_POOL 203.0.113.100 203.0.113.110 netmask 255.255.255.0
ip nat inside source list 1 pool PUBLIC_POOL
  • PAT (โอเวอร์โหลด NAT):

ip nat inside source list 1 interface GigabitEthernet0/1 overload
  1. ตรวจสอบการกำหนดค่า NAT:
show ip nat translations
show ip nat statistics


วิธีการกำหนดค่า NAT Traversal บนเราเตอร์ Cisco

เมื่อใช้ VPN, NAT อาจรบกวนการรับส่งข้อมูล NAT Traversal (NAT-T) จะห่อหุ้มการรับส่งข้อมูล IPsec ใน UDP ให้ผ่านอุปกรณ์ NAT ได้ หากต้องการเปิดใช้งาน NAT-T บนเราเตอร์ Cisco:

crypto isakmp nat-traversal 20

การดำเนินการนี้จะเปิดใช้งาน NAT-T โดยมีการรักษาการเชื่อมต่อเป็นเวลา 20 วินาที (ค่าเริ่มต้นคือ 10 วินาที)

การตรวจสอบ:

show crypto isakmp sa

ตรวจสอบให้แน่ใจว่า ACL ของคุณอนุญาต UDP/4500 และ VPN ของคุณรองรับ NAT-T


แอปพลิเคชัน NAT ทั่วไป

  • การเข้าถึงอินเทอร์เน็ตที่บ้านและสาขา – อุปกรณ์หลายเครื่องที่แชร์ IP สาธารณะเดียวกัน
  • การโฮสต์เซิร์ฟเวอร์ – NAT แบบคงที่สำหรับการเข้าถึงขาเข้าสู่เซิร์ฟเวอร์ภายใน
  • Carrier-Grade NAT (CGNAT) – ISP ที่จัดการฐานสมาชิกขนาดใหญ่ด้วย IP สาธารณะที่จำกัด
  • การเปลี่ยนผ่าน IPv6 (NAT64) – เปิดใช้งานอุปกรณ์ที่ใช้ IPv6 เท่านั้นเพื่อสื่อสารกับเซิร์ฟเวอร์ IPv4
  • เพิ่มความเป็นส่วนตัว – ซ่อนโครงสร้างการกำหนดที่อยู่ภายในจากเครือข่ายภายนอก


ข้อจำกัดและความท้าทายของ NAT

  • ทำลายการเชื่อมต่อแบบ End-to-End: การเชื่อมต่อขาเข้าโดยตรงต้องมีการกำหนดค่า NAT ที่ชัดเจน
  • โปรโตคอลที่ซับซ้อนฝังข้อมูล IP: FTP, SIP อาจต้องใช้ ALG หรือวิธีการ NAT traversal
  • การหมดแรงของพอร์ต: PAT อาจใช้พอร์ตที่มีอยู่จนหมดภายใต้ภาระหนัก
  • ไม่ใช่การทดแทนไฟร์วอลล์: NAT เพิ่มความเป็นส่วนตัวแต่ไม่ตรวจสอบหรือบล็อกการรับส่งข้อมูลที่เป็นอันตราย


คำถามที่พบบ่อยของ NAT

คำถามที่ 1: NAT ใน Cisco คืออะไร?
NAT บนเราเตอร์ Cisco จะแปลที่อยู่ IP ส่วนตัวเป็น IP สาธารณะ ช่วยให้สามารถเข้าถึงอินเทอร์เน็ตได้ในขณะที่ยังรักษาพื้นที่ที่อยู่ไว้

คำถามที่ 2: จะกำหนดค่าเครือข่าย NAT ได้อย่างไร?
กำหนดอินเทอร์เฟซภายใน/ภายนอก สร้าง ACL สำหรับการรับส่งข้อมูลภายใน กำหนดค่ากฎ NAT (แบบคงที่ แบบไดนามิก หรือ PAT) และตรวจสอบโดยใช้ show ip nat translations.

คำถามที่ 3: จะกำหนดค่า NAT traversal บนเราเตอร์ Cisco ได้อย่างไร
ใช้ crypto isakmp nat-traversal คำสั่งเพื่อเปิดใช้งาน NAT-T อนุญาตให้การรับส่งข้อมูล VPN ผ่านอุปกรณ์ NAT ได้

ไตรมาสที่ 4: จะกำหนดค่า NAT ต้นทางได้อย่างไร?
ใช้ ip nat inside source คำสั่งในการแปล IP ต้นทางภายในเป็น IP สาธารณะ รองรับการกำหนดค่าแบบคงที่ แบบไดนามิก และ PAT