Depo WiFi Kapsama Alanı ve Çalışma Süresi Sorunlarının ÇözümüDepo içi WiFi kapsama alanı ve kesintisiz çalışma süresi için, raf ve bağlantı istasyonları için depo WiFi 6 AP'leri, endüstriyel kablosuz erişim noktaları ve depo PoE anahtarları kullanın.
WiFi 6 ve PoE ile Daha Akıllı Kampüs Erişim Katmanı YükseltmesiWiFi 6 erişim noktaları, Cisco 9120 erişim noktası seçenekleri ve Arista PoE anahtarları ile erişim katmanı darboğazlarını ortadan kaldırarak daha akıllı bir kampüs ağı yükseltmesi planlayın.
Kurumsal Güvenlik Duvarı Yüksek Erişilebilirlik Kümelerine GeçişYüksek kullanılabilirlik (HA) güvenlik duvarı geçişini ve eski güvenlik duvarlarının Cisco Firepower HA ve H3C kurumsal güvenlik duvarı kümeleriyle değiştirilmesini planlayarak dayanıklı uç nokta güvenliği sağlayın.
GPON Erişim Ağları için OLT Kapasite PlanlamasıGPON OLT sistemleri ve EA5800 kapasite planlaması için OLT kapasite planlaması yapın, ölçeklenebilir fiber erişimi için GPON bölme oranını ve OLT uplink tasarımını optimize edin.
Fiber Erişimi için Kurumsal OLT Platformu SeçimiPasif optik LAN ve XG-PON evrimini ölçeklendirmek için GPON OLT platformu, modüler OLT şasisi ve OLT servis kartlarına yönelik kurumsal OLT platform stratejisi tasarlayın.
GPON OLT Dağıtımları için Kısmi POL Dağıtım KılavuzuKısmi POL dağıtımını planlamayı, Cisco GPON OLT ve Huawei GPON OLT donanımlarını seçmeyi ve ölçeklenebilir Pasif Optik LAN kurulumlarını tasarlamayı öğrenin.
Veri Merkezi Ağı
Ölçeklenebilir anahtarlama, ağ yapısı ve ara bağlantı çözümleri.
NVIDIA ConnectX 7 ile PCIe 5 GPU Kümesi G/Ç'sini Açığa ÇıkarınG/Ç darboğazlarını ortadan kaldırmak ve yapay zeka ile yüksek performanslı bilgi işlem (HPC) ağ performansını optimize etmek için NVIDIA ConnectX 7 ve Mellanox ağ adaptörleriyle PCIe 5 GPU kümeleri tasarlayın.
Fiber Üzerinden Tünel Video Gözetimi VLAN KararlılığıDayanıklı Huawei OptiX OSN CCTV ağları için optik taşıma omurgası ve Arista fiber toplama teknolojisini kullanarak kararlı tünel video gözetim VLAN'ları tasarlayın.
Cisco NCS-5501-SE Kullanım Ömrü Sonu Yedek Parça ve Geçiş KılavuzuCisco NCS-5501-SE'nin kullanım ömrünün sonuna yaklaşması durumunda NCS 5500 ile değiştirilmesi, NCS 5700'e geçiş ve NCS-5501-SE'nin yedek olarak bulundurulması ile birlikte temel ağlar için SSD arıza planlaması yapılması planlanmalıdır.
Alıcılar ağ güvenliğini değerlendirirken, neredeyse her kısa listede üç teknoloji öne çıkar: güvenlik duvarları, izinsiz giriş tespit sistemleri (IDS) ve izinsiz giriş önleme sistemleri (IPS). Bu kafa karışıklığı anlaşılabilir. Üçü de ağı korur, üçü de trafiği izler ve birçok modern cihaz, iki veya hatta üç işlevi tek bir cihazda birleştirir. Ancak satın alma, kurulum ve her teknolojinin güvenlik durumunuz için gerçekte ne yaptığı söz konusu olduğunda farklılıklar önemlidir.
Bu kılavuz, her bir teknolojinin ne işe yaradığını, üçüne de ihtiyaç duyup duymadıklarını ve güvenlik harcamalarını nasıl önceliklendireceklerini anlaması gereken satın alma ekipleri, BT yöneticileri ve güvenlik liderleri için yazılmıştır. Amaç, teknik bir derinlemesine inceleme yapmak değil, alıcı tarafın bakış açısından gerçek farklılıkları, pratik ödünleşmeleri ve risk profilinize ve bütçenize uygun bir güvenlik yığını nasıl oluşturacağınızı açıklamaktır.
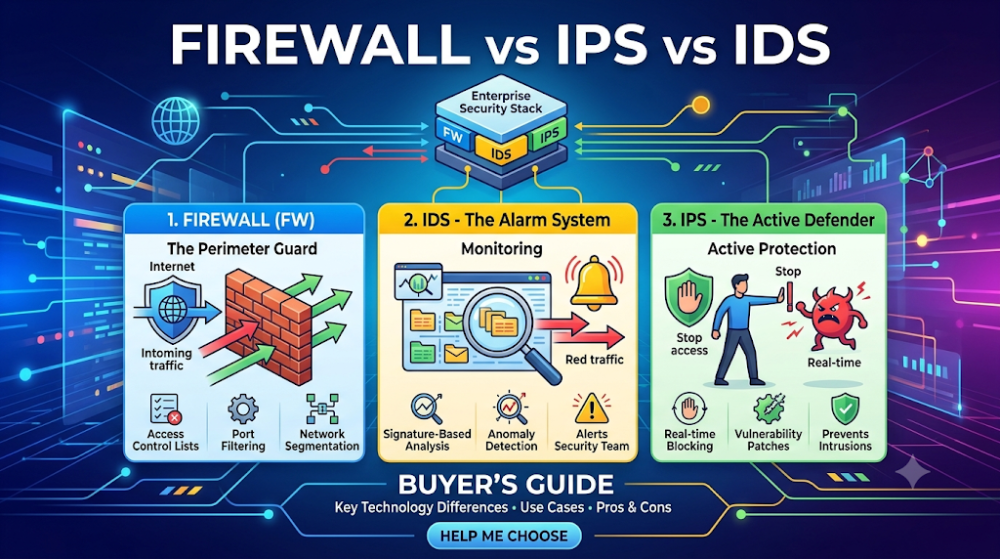
Bir güvenlik duvarı bir trafik filtresidirAğınıza hangi trafiğin girip çıkmasına izin verileceğine kurallar temelinde karar verir. İlk savunma hattıdır.
IDS, bir izleme sistemidir.Ağ trafiğini şüpheli kalıplar açısından izler ve bir sorun bulduğunda sizi uyarır. Hiçbir şeyi engellemez.
IPS aktif bir engelleyicidir.Saldırı tespit sistemi gibi trafiği izler, ancak bir tehdit algıladığında otomatik olarak engeller.
Modern güvenlik duvarları genellikle IPS işlevselliği içerir.Birçok yeni nesil güvenlik duvarı (NGFW), güvenlik duvarı ve IPS'yi tek bir cihazda birleştirir.
IDS, bağımsız bir cihaz olarak giderek daha az yaygın hale geliyor.Çoğu kuruluş, IPS'lerinden, güvenlik duvarı günlüklerinden ve SIEM araçlarından yeterli tespit elde eder.
Teknoloji
Ne yapar
Action
Alıcı önceliği
güvenlik duvarı
Kurallara göre trafiği filtreler.
İzin ver / engelle
Her ağ için olmazsa olmaz
IDS
Tehditleri izler
Sadece uyarı
Uyumluluk için ek belge
IPS
Tehditleri algılar ve engeller
Otomatik olarak engelle
Düzenlemeye tabi sektörler için yüksek
Bölüm 2: Güvenlik duvarı aslında ne işe yarar?
Güvenlik duvarı bir bekçidir.
Bir güvenlik duvarı, ağ trafiğini önceden tanımlanmış bir dizi kurala göre inceler ve izin verilip verilmeyeceğine veya engellenip engellenmeyeceğine karar verir. En basit haliyle, ağ içinden başlatılan isteklere verilen yanıtlar dışında internetten gelen tüm trafiği engelleyebilir. En gelişmiş haliyle, yeni nesil bir güvenlik duvarı (NGFW), trafiğin gerçek içeriğini inceler, uygulamaları tanımlar, kullanıcı tabanlı politikaları uygular ve bilinen kötü amaçlı dosyaları engeller.
Güvenlik duvarları olmazsa olmaz ve evrenseldir.
Her ağın bir güvenlik duvarına ihtiyacı vardır. Bu isteğe bağlı bir şey değildir. İster tek bir internet bağlantısına sahip küçük bir ofis olun, ister birden fazla veri merkezine sahip küresel bir işletme, güvenlik duvarı güvenlik çemberinizin temelidir. Alıcılar güvenlik duvarını asgari düzeyde gerekli güvenlik yatırımı olarak düşünmelidir. Geri kalan her şey, IPS, IDS ve gelişmiş tehdit algılama, bu temelin üzerine kuruludur.
Yeni nesil yeşil alan duvarları birden fazla işlevi bir araya getiriyor.
Cisco, Fortinet ve Palo Alto Networks gibi üreticilerin modern yeni nesil güvenlik duvarları, uygulama farkındalığı, saldırı önleme, URL filtreleme ve kötü amaçlı yazılım tespiti özelliklerini içerir. Bu yakınsama, birçok kuruluş için tek bir yeni nesil güvenlik duvarının hem güvenlik duvarı hem de saldırı önleme sistemi (IPS) işlevselliği sağladığı anlamına gelir. Alıcılar, ayrı bir IPS satın almadan önce seçtikleri güvenlik duvarında nelerin bulunduğunu doğrulamalıdır.
Bölüm 3: Bir IDS'nin Gerçekte Ne Yaptığı
Bir IDS izleme ve uyarı sistemidir.
Saldırı tespit sistemi (IDS), bilinen saldırı imzalarıyla veya anormal davranışlarla eşleşen şüpheli kalıplar için ağ trafiğini izler. Şüpheli bir şey tespit ettiğinde, bir güvenlik analistinin incelemesi için bir uyarı oluşturur. Trafiği engellemez. Görevi koruma değil, görünürlük sağlamaktır.
IDS, uyumluluk ve adli incelemeler için faydalıdır.
IDS, uyumluluğun ayrıntılı kayıt ve izleme gerektirdiği veya güvenlik ekiplerinin adli analiz için ağ davranışına ilişkin derinlemesine görünürlüğe ihtiyaç duyduğu ortamlarda öne çıkar. Ne olduğunu, ne zaman ve nasıl olduğunu kaydeden bu sistem, bir güvenlik olayından sonra son derece değerlidir.
IDS, yönetilmediği takdirde uyarı yorgunluğuna yol açar.
IDS'nin en büyük dezavantajı, harekete geçmeden uyarı üretmesidir. Yoğun ağlarda bu durum, güvenlik ekiplerinin bildirimlerin yoğunluğundan bunalıp bunları görmezden gelmeye başlamasına yol açan uyarı yorgunluğuna neden olabilir. IDS, uyarıları izlemek, araştırmak ve yanıtlamak için özel personele ihtiyaç duyar. Bu personel olmadan, bir IDS değer katmadan gürültü yaratır.
Bölüm 4: Bir IPS'nin Gerçekte Ne Yaptığı
Bir IPS, tehditleri otomatik olarak engeller.
Saldırı önleme sistemi (IPS), bir saldırı tespit cihazının (IDS) yaptığı her şeyi yapar; trafiği tehditler ve şüpheli kalıplar açısından tarar. Farkı ise, bir IPS bir tehdit tespit ettiğinde, onu otomatik olarak engellemesidir. İnsan analistin uyarıyı incelemesini beklemez. Bu da IPS'yi bir izleme aracı olmaktan ziyade aktif bir savunma katmanı haline getirir.
IPS, tepki süresini azaltır.
IPS'nin en büyük avantajı hızdır. Yeni bir güvenlik açığı veya saldırı modeli ortaya çıktığında, IPS, güvenlik duvarı kuralı güncellemesini veya insan müdahalesini beklemeden bunu anında engelleyebilir. Tespit ve müdahale arasında gecikmeye tahammül edemeyen kuruluşlar için IPS, güvenlik açığı penceresini azaltan otomatik koruma sağlar.
IPS, meşru trafiği engelleyebilir.
IPS'nin en büyük riski yanlış pozitiflerdir. Aşırı agresif bir IPS, meşru trafiği engelleyerek iş operasyonlarını aksatabilir. Çoğu IPS cihazı hassasiyet ve politikaların ayarlanmasına izin verir, ancak güvenlik ve kullanılabilirlik arasında doğru dengeyi bulmak sürekli yönetim gerektirir. Alıcılar bu operasyonel yükü karar verme süreçlerine dahil etmelidir.
Bölüm 5: Birlikte nasıl çalışıyorlar
Standart katmanlı yaklaşım
Tipik bir kurumsal güvenlik yığınında, güvenlik duvarı çevre hattında yer alır ve kurallara göre trafiği filtreler. Saldırı Tespit Sistemi (IPS), güvenlik duvarının arkasında veya yanında yer alır, izin verilen trafiği kötü amaçlı içerik açısından inceler ve güvenlik duvarının gözden kaçırdığı tehditleri engeller. Saldırı Tespit Sistemi (IDS) ise bir bağlantı noktası veya izleme noktasında yer alabilir, trafiği izleyerek görünürlüğü sağlar ve akışı engellemeden kayıt tutar.
Yakınsama, yığın yapısını basitleştirir.
Modern yeni nesil güvenlik duvarları (NGFW'ler) genellikle saldırı önleme (IPS) işlevselliği içerir; bu da birçok kuruluşun artık ayrı bir IPS cihazına ihtiyaç duymadığı anlamına gelir. Bazı gelişmiş platformlar ayrıca, bağımsız bir saldırı tespit cihazına (IDS) olan ihtiyacı azaltan davranışsal analiz ve tehdit istihbaratı akışları da içerir. Alıcılar, üç ayrı cihaza ihtiyaç duyduklarını varsaymadan önce seçtikleri güvenlik duvarının yeteneklerini değerlendirmelidir.
SIEM her şeyi bir araya getiriyor.
İster ayrı cihazlar ister birleşik bir platform kullanın, bir güvenlik bilgi ve olay yönetimi (SIEM) sistemi, güvenlik duvarlarından, IPS'den ve IDS'den gelen günlükleri tek bir görünümde toplar. Gerçek güvenlik değeri bu korelasyondan gelir. Bireysel cihazlardan gelen uyarılar faydalıdır, ancak tüm saldırı zincirini anlamak, tüm yığındaki olayları görmeyi gerektirir.
Bölüm 6: Üçüne de ihtiyacınız var mı?
Çoğu kuruluşun bir güvenlik duvarına ve bir tür IPS'ye ihtiyacı vardır.
Çoğu kurumsal ağ için minimum güvenlik altyapısı, entegre IPS'ye sahip yeni nesil bir güvenlik duvarıdır. Bu, tek bir cihazda çevre filtreleme ve aktif tehdit engelleme işlevlerini kapsar. Cisco, Fortinet ve Palo Alto'nun modern güvenlik duvarlarının çoğu, IPS'yi standart veya lisanslanabilir bir özellik olarak içerir.
IDS, uyumluluk gerektirmediği sürece isteğe bağlıdır.
Bağımsız IDS giderek daha çok isteğe bağlı hale geliyor. Uyumluluk veya adli amaçlar için derinlemesine izlemeye ihtiyaç duyan kuruluşlar yine de IDS kullanabilir, ancak çoğu güvenlik duvarı günlüklerinden, IPS uyarılarından ve SIEM korelasyonundan yeterli görünürlük elde eder. Uyumluluk çerçeveniz açıkça IDS gerektirmiyorsa, ayrı bir cihaza ihtiyacınız olmayabilir.
Küçük ofisler için sadece bir güvenlik duvarına ihtiyaç duyulabilir.
Basit ağlara ve sınırlı güvenlik personeline sahip küçük ofisler için, basit içerik filtreleme özelliğine sahip temel bir güvenlik duvarı yeterli olabilir. Personel olmadan IPS ve IDS eklemek, güvenliği artırmadan karmaşıklık yaratır.
Bölüm 7: Satın alma kararları ve sık yapılan hatalar
Hata 1: Tek bir NGFW yeterliyken üç ayrı cihaz satın almak
Birçok alıcı, bir güvenlik duvarına, bir IPS'ye ve bir IDS'ye ihtiyaç duyduklarını varsayar. Modern yeni nesil güvenlik duvarları ilk ikisini birleştirir ve iyi bir günlük kaydı ve SIEM'iniz varsa IDS işlevselliği genellikle gereksizdir. Ayrı cihazlar satın almadan önce yakınsamayı değerlendirin.
Hata 2: Yönetmek için personel olmadan gelişmiş güvenlik araçları satın almak
IPS ve IDS sistemleri sürekli ayarlama, kural güncellemeleri ve uyarı incelemesi gerektirir. Bu araçları satın alıp yönetimi için personel ayırmamak, yanlış pozitiflere, göz ardı edilen uyarılara ve bütçe israfına yol açar.
Hata 3: Güvenlik duvarı ve IPS arasındaki örtüşmeyi göz ardı etmek
Güvenlik duvarınız zaten IPS içeriyorsa, ayrı bir IPS satın almak gereksiz bir tekrar oluşturur. Daha fazla cihaz eklemeden önce seçtiğiniz güvenlik duvarının neleri içerdiğini doğrulayın.
4. Hata: IDS'yi IPS'nin yerine geçecek bir şey olarak görmek
IDS uyarı verir ancak engellemez. Amacınız saldırıları sadece bilmek değil, durdurmaksa, IPS'ye veya IPS özelliğine sahip bir güvenlik duvarına ihtiyacınız vardır.
SSS
Bir güvenlik duvarı, bir IPS'nin yerini alabilir mi?
Modern yeni nesil güvenlik duvarları genellikle IPS (Saldırı Önleme Sistemi) işlevselliği içerir. Güvenlik duvarınızda IPS varsa, ayrı bir IPS cihazına ihtiyacınız olmayabilir. Satın almadan önce güvenlik duvarınızın özelliklerini doğrulayın.
IPS'im varsa IDS'ye de ihtiyacım var mı?
Genellikle hayır. IPS hem tespit hem de engelleme sağlar. IDS ise görünürlük sağlar ancak daha fazla uyarı oluşturur. Çoğu kuruluş, IPS günlüklerinden ve SIEM korelasyonundan yeterli izleme elde eder.
Önce hangisini almalıyım: güvenlik duvarı, IPS mi yoksa IDS mi?
Öncelikle güvenlik duvarını satın alın. Ağ güvenliğinin temelidir. Ardından, seçtiğiniz güvenlik duvarının IPS (Saldırı Tespit Sistemi) içerip içermediğini değerlendirin. Yasal uyumluluk gerektirmediği sürece IDS (Saldırı Tespit Sistemi) en son öncelik olmalıdır.
Yeni nesil güvenlik duvarları ekstra maliyete değer mi?
Çoğu işletme için evet. Yeni nesil güvenlik duvarları (NGFW'ler), güvenlik duvarı, saldırı önleme sistemi (IPS), uygulama kontrolü ve tehdit istihbaratını tek bir cihazda birleştirerek yönetimi kolaylaştırır ve genellikle ayrı cihazlardan daha az maliyetlidir.
Satın almadan önce atılacak en iyi sonraki adım nedir?
Güvenlik gereksinimlerinizi, uyumluluk yükümlülüklerinizi ve mevcut personelinizi belirleyin. Ardından, birleşik bir yeni nesil güvenlik duvarının ihtiyaçlarınızı karşılayıp karşılamadığını veya ayrı cihazların haklı olup olmadığını değerlendirin.
Bölüm 8: Bir sonraki pratik adım
Ağ güvenliğini değerlendiriyorsanız, bir sonraki faydalı adım, halihazırda sahip olduklarınızı ve gerçekten neye ihtiyacınız olduğunu denetlemektir. Bu, mevcut güvenlik duvarınızın IPS içerip içermediğini, uyumluluk için bağımsız bir IDS gerekip gerekmediğini ve ekibinizin birden fazla güvenlik cihazını yönetme kapasitesine sahip olup olmadığını doğrulamak anlamına gelir. Bunlar netleştikten sonra, gereksiz araçlara bütçe harcamadan ağınızı koruyacak bir güvenlik yığını oluşturabilirsiniz.
Router-Switch, güvenlik duvarı platformlarını karşılaştırmanıza, entegre IPS'nin gereksinimlerinizi karşılayıp karşılamadığını doğrulamanıza ve ortamınıza uygun güvenlik cihazlarının kullanılabilirliğini kontrol etmenize yardımcı olabilir. Güvenlik yığınınızı nasıl oluşturacağınızdan emin değilseniz, en hızlı yol öncelikle risk profilinizi ve uyumluluk ihtiyaçlarınızı tanımlamak, ardından araçları bu gereksinimlerle eşleştirmektir.
Uzmanlık Güven Oluşturur
20+ Yıl • 200+ Ülke • 21500+ Müşteri/Proje CCIE · JNCIE · NSE7 · ACDX · HPE Master ASE · Dell Sunucu/AI Uzmanı