Riešenie problémov s pokrytím a prevádzkou WiFi siete v skladeNavrhnite spoľahlivé pokrytie WiFi siete v sklade a zabezpečte jej prevádzkyschopnosť pomocou WiFi 6 prístupových bodov, priemyselných bezdrôtových prístupových bodov a PoE prepínačov pre regály a doky.
Inteligentnejší prístupový systém pre kampusy s WiFi 6 a PoENaplánujte si inteligentnejšiu modernizáciu kampusovej siete s prístupovými bodmi WiFi 6, možnosťami prístupových bodov Cisco 9120 a prepínačmi Arista PoE, aby ste odstránili úzke miesta na prístupovej vrstve.
Plánovanie kapacity OLT pre prístupové siete GPONPlánovanie kapacity OLT pre systémy GPON OLT a plánovanie kapacity EA5800, optimalizácia pomeru rozdelenia GPON a návrhu uplinku OLT pre škálovateľný prístup k optickým vláknam.
Výber podnikovej OLT platformy pre optický prístupNavrhnúť stratégiu podnikovej OLT platformy pre platformu GPON OLT, modulárne OLT šasi a servisné dosky OLT pre škálovanie pasívnej optickej LAN a vývoja XG-PON.
Škálovanie siete dátových centier v rámci dlhých dodacích lehôtŠkálujte siete dátových centier rýchlejšie s dlhými dodacími lehotami vďaka prepínačom pre dátové centrá typu „spine“, dizajnom pre dátové centrá typu „leaf spinne“ a prepojeniam Cisco UCS Fabric.
Cisco Nexus 9336C FX2 vs 93180YC FX3 pre 100G Spine LeafPorovnajte Cisco Nexus 9336C FX2 s 93180YC FX3 pre dizajn 100G chrbticovej listovej štruktúry, 25G 100G upgrady dátových centier a cenovo výhodné plánovanie upgradu Nexus 100G.
Bezstratové siete AI klastrov s RoCEv2 a GPUDirectNavrhnite bezstratovú ethernetovú sieť RoCEv2 a GPUDirect RDMA pre klastre s umelou inteligenciou pomocou chrbticových prepínačov Arista 400G a modulov Huawei CloudEngine.
Sieťová infraštruktúra
Káble, optika, napájanie a infraštruktúra základnej siete.
Router-switch.com buduje most, ktorý spája hardvér so svetom. Pridajte sa ku komunite, ktorá je navrhnutá tak, aby podporila váš obchodný a kariérny rast.
Individuálny partner
Hľadáme IT obchodného zástupcu na čiastočný úväzok, obchodného zástupcu IT a obchodného manažéra, aby sme vybudovali silnejšie služby pre zákazníkov.
Router-switch.com je popredným dodávateľom sieťových riešení, ktorý poskytuje podnikovým zákazníkom a koncovým používateľom profesionálne ICT produkty a riešenia
Keďže malé a stredné podniky prechádzajú na hybridné modely práce, zabezpečenie firemného bezdrôtového prístupu sa stalo kritickou prioritou infraštruktúry. Zamestnanci teraz používajú notebooky pripojené k doméne v domácich aj kancelárskych prostrediach, vďaka čomu je zabezpečenie siete založené na identite dôležitejšie ako kedykoľvek predtým.
Tradičný prístup zdieľania hesiel Wi-Fi medzi zamestnancami a hosťami už nie je postačujúci pre moderné bezpečnostné požiadavky.
Namiesto toho sa musia malé a stredné podniky (SMB) posunúť smerom k riadeniu prístupu riadenému identitou, overovaniu koncových bodov a bezpečnostnej architektúre s nulovou dôverou.
Najväčšou hrozbou pre siete malých a stredných podnikov nie sú nevyhnutne externí hackeri, ktorí sa pokúšajú prelomiť heslá Wi-Fi sietí.
Skutočné riziko predstavuje prístup k vnútornej sieti neoprávnených zariadení.
V tradičných architektúrach plochých sietí:
Zamestnanci a hostia často zdieľajú rovnaký segment siete
Napadnuté osobné zariadenia môžu skenovať internú infraštruktúru
Škodlivý softvér sa môže šíriť laterálne medzi obchodnými systémami
Organizácie musia zabezpečiť, aby sa k interným sieťam Wi-Fi mohli pripojiť iba autorizované firemné notebooky.
Časť 2: Bezpečnostné výzvy pre malé a stredné podniky
IT tímy malých a stredných podnikov zvyčajne čelia trom hlavným obmedzeniam:
Rozpočtové obmedzenia
Obmedzený počet IT zamestnancov
Požiadavky na jednoduchosť prevádzky
Organizácie často vyhodnocujú infraštruktúrne riešenia a obstarávacie kanály, ktoré môžu poskytnúť overené vybavenie a technické poradenstvo s cieľom znížiť riziko nasadenia.
Časť 3: Bezpečnostná architektúra zameraná na Fortinet
Organizácie, ktoré už používajú ekosystémy Fortinet, majú silný základ pre návrh bezpečných Wi-Fi sietí.
Medzi základné komponenty patria:
Bezpečnostná brána FortiGate
Systém správy koncových bodov FortiClient (EMS)
Bezdrôtové prístupové body FortiAP
Zásady prístupu k sieti s nulovou dôverou (ZTNA)
Pomocou tejto architektúry môžu IT tímy vytvárať bezpečnostné kontroly zohľadňujúce identitu v bezdrôtových a interných sieťach.
V mnohých podnikových nasadeniach je obstarávanie infraštruktúry a overovanie nasadenia rovnako dôležité ako výber hardvéru, a preto niektoré organizácie spolupracujú so špecializovanými partnermi v oblasti infraštruktúry na overení kompatibility zariadení pred nasadením do produkčného prostredia.
Časť 4: Autentifikácia na základe certifikátu pomocou 802.1X
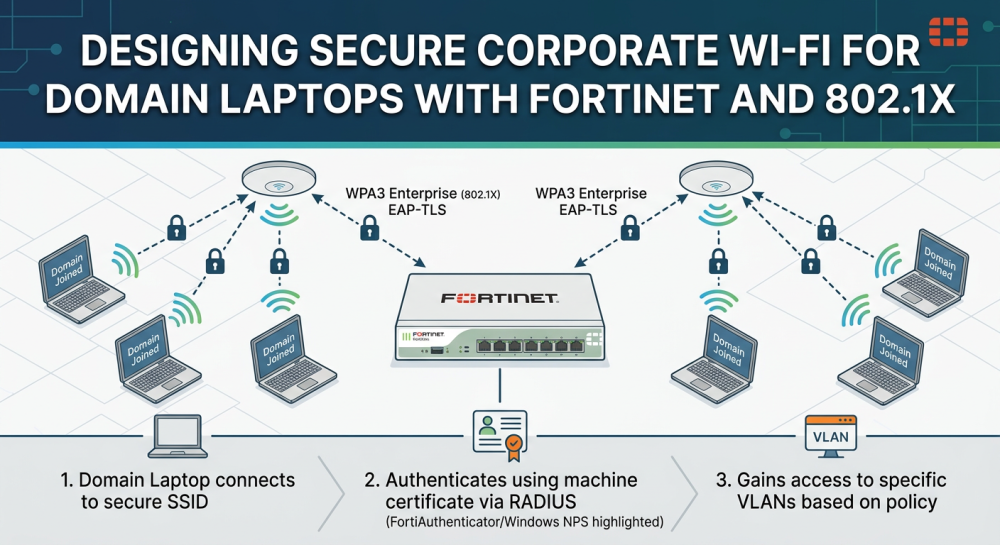
Najbezpečnejšou metódou overovania Wi-Fi je overovanie na základe certifikátov pomocou štandardov 802.1X a EAP-TLS.
Proces overovania
Prenosný počítač pripojený k doméne prijíma certifikát počítača
Zariadenie sa pokúša pripojiť k firemnej sieti Wi-Fi
Žiadosť o autentifikáciu sa preposiela na server RADIUS
Identita certifikátu je overená
Prístup k sieti je povolený
Zariadenia bez platných certifikátov sú automaticky zamietnuté.
Príklad príkazu CLI na overenie verzie softvéru.
network device authentication verification
Časť 5: Využitie infraštruktúry spoločnosti Microsoft
Malé a stredné podniky si nemusia kupovať dodatočný drahý hardvér na implementáciu podnikového zabezpečenia.
Ak organizácie používajú prostredia Windows Server, môžu použiť:
Server sieťových politík spoločnosti Microsoft (NPS)
Certifikačné služby služby Active Directory
Proces autentifikácie sa stáva:
Fortinet Wi-Fi → FortiGate → RADIUS server → Overenie služby Active Directory
Časť 6: Dynamické priradenie VLAN
Siete môžu automaticky priraďovať používateľov k VLAN na základe identity pomocou atribútov RADIUS.
Príklad segmentácie:
Rola používateľa
Priradená VLAN
Používatelia financií
Obmedzená finančná VLAN
IT administrátori
Správa VLAN
Používatelia marketingu
Všeobecná firemná VLAN
Dynamické priradenie VLAN umožňuje organizáciám udržiavať jeden SSID siete Wi-Fi a zároveň presadzovať segmentáciu siete.
Časť 7: Integrácia systému Fortinet Zero Trust
Bezpečnostné ekosystémy Fortinet podporujú modely sietí s nulovou dôverou prostredníctvom overovania súladu koncových bodov.
Pomocou FortiClient EMS môžu organizácie overiť:
Úrovne záplat zariadenia
Stav antivírusovej ochrany
Súlad s bezpečnostnými požiadavkami
Prístup k interným firemným zdrojom majú iba kompatibilné zariadenia.
Časť 8: Výber správneho bezpečnostného modelu
Metóda
zložitosť
Úroveň zabezpečenia
PSK Wi-Fi
Nízky
základné
Segmentácia VLAN
stredná
Stredne
Overenie 802.1X
vysoký
Silné
Integrácia ZTNA + NAC
vysoký
Veľmi silný
Časť 9: Praktická migračná stratégia
Fáza 1: Izolácia siete
Vytvorte firemnú sieť
Vytvoriť hosťovskú sieť
Fáza 2: Overenie identity
Nasadenie 802.1X
Nasadiť overovanie certifikátom
Fáza 3: Bezpečnosť s nulovou dôverou
Overenie polohy koncového bodu
Politiky prístupu na úrovni aplikácií
Časť 10: Obchodná hodnota bezpečného dizajnu
Bezpečný dizajn Wi-Fi zlepšuje ochranu údajov, pripravenosť na dodržiavanie predpisov a kontrolu prevádzky IT.
Organizácie často profitujú zo spolupráce s poskytovateľmi infraštruktúrnych riešení pri overovaní návrhu siete a rozhodnutí o obstarávaní hardvéru.
Platformy ako napr Fortinet poskytujú integrovanú správu bezpečnosti naprieč sieťovými vrstvami.
Časť 11: Budúce trendy
Sieťová bezpečnosť sa posúva smerom k sieťam riadeným identitou a neustálemu overovaniu zariadení.
Budúcnosť sietí malých a stredných podnikov sa viac zameria na identitu používateľov a zariadení než na tradičné zabezpečenie sieťového perimetra.
Získajte viac informácií o možnostiach obstarávania infraštruktúry od Router-prepínač alebo nástroje na porovnávanie cien, ako napríklad IT-Price.
Odbornosť buduje dôveru
Viac ako 20 rokov • Viac ako 200 krajín • Viac ako 21 500 zákazníkov/projektov
CCIE · JNCIE · NSE7 · ACDX · HPE Master ASE · Expert na servery/AI od Dell