Riešenie problémov s pokrytím a prevádzkou WiFi siete v skladeNavrhnite spoľahlivé pokrytie WiFi siete v sklade a zabezpečte jej prevádzkyschopnosť pomocou WiFi 6 prístupových bodov, priemyselných bezdrôtových prístupových bodov a PoE prepínačov pre regály a doky.
Inteligentnejší prístupový systém pre kampusy s WiFi 6 a PoENaplánujte si inteligentnejšiu modernizáciu kampusovej siete s prístupovými bodmi WiFi 6, možnosťami prístupových bodov Cisco 9120 a prepínačmi Arista PoE, aby ste odstránili úzke miesta na prístupovej vrstve.
Plánovanie kapacity OLT pre prístupové siete GPONPlánovanie kapacity OLT pre systémy GPON OLT a plánovanie kapacity EA5800, optimalizácia pomeru rozdelenia GPON a návrhu uplinku OLT pre škálovateľný prístup k optickým vláknam.
Výber podnikovej OLT platformy pre optický prístupNavrhnúť stratégiu podnikovej OLT platformy pre platformu GPON OLT, modulárne OLT šasi a servisné dosky OLT pre škálovanie pasívnej optickej LAN a vývoja XG-PON.
Škálovanie siete dátových centier v rámci dlhých dodacích lehôtŠkálujte siete dátových centier rýchlejšie s dlhými dodacími lehotami vďaka prepínačom pre dátové centrá typu „spine“, dizajnom pre dátové centrá typu „leaf spinne“ a prepojeniam Cisco UCS Fabric.
Cisco Nexus 9336C FX2 vs 93180YC FX3 pre 100G Spine LeafPorovnajte Cisco Nexus 9336C FX2 s 93180YC FX3 pre dizajn 100G chrbticovej listovej štruktúry, 25G 100G upgrady dátových centier a cenovo výhodné plánovanie upgradu Nexus 100G.
Bezstratové siete AI klastrov s RoCEv2 a GPUDirectNavrhnite bezstratovú ethernetovú sieť RoCEv2 a GPUDirect RDMA pre klastre s umelou inteligenciou pomocou chrbticových prepínačov Arista 400G a modulov Huawei CloudEngine.
Sieťová infraštruktúra
Káble, optika, napájanie a infraštruktúra základnej siete.
Router-switch.com buduje most, ktorý spája hardvér so svetom. Pridajte sa ku komunite, ktorá je navrhnutá tak, aby podporila váš obchodný a kariérny rast.
Individuálny partner
Hľadáme IT obchodného zástupcu na čiastočný úväzok, obchodného zástupcu IT a obchodného manažéra, aby sme vybudovali silnejšie služby pre zákazníkov.
Router-switch.com je popredným dodávateľom sieťových riešení, ktorý poskytuje podnikovým zákazníkom a koncovým používateľom profesionálne ICT produkty a riešenia
Pokiaľ ide o zabezpečenie a optimalizáciu siete Cisco, len málo nástrojov je takých výkonných – a často nepochopených – ako Zoznamy kontroly prístupu (ACL)Či už ste začiatočník hľadajúci otázku „Čo je prístupový zoznam v spoločnosti Cisco?“, alebo podnikový inžinier, ktorý sa snaží riešiť problém s blokovaním aplikácie, zoznamy ACL zohrávajú kľúčovú úlohu pri udržiavaní bezpečnosti a efektívnosti vašej infraštruktúry.
V tejto príručke si rozoberieme všetko, čo potrebujete vedieť o zoznamoch prístupových práv Cisco: od základov štandardných a rozšírených zoznamov, cez pokročilé príklady konfigurácie, až po tipy na riešenie problémov v praxi, ktoré vám ušetria hodiny prestojov. Na konci nielenže pochopíte, ako nakonfigurovať zoznam prístupových práv... v zariadeniach Cisco—budete vedieť, ako strategicky používať zoznamy ACL v podnikových sieťach bez prerušenia prevádzky kritickej pre podnikanie.
Časť 1. Úvod do zoznamov prístupu Cisco (ACL)
Zoznamy kontroly prístupu (ACL) sú jedným zo základných nástrojov v sieťach Cisco. Umožňujú správcom riadiť tok prevádzky, filtrovať pakety a zlepšovať bezpečnosť siete.
V najzákladnejšej podobe je ACL súbor pravidiel aplikovaných na rozhranie smerovača alebo prepínača. Tieto pravidlá definujú, či je prevádzka povolená alebo zakázaná na základe parametrov, ako je IP adresa, typ protokolu alebo číslo portu.
Prečo sú ACL dôležité:
Pre malé siete: Zoznamy ACL fungujú ako ľahké brány firewall, ktoré pomáhajú blokovať nechcenú prevádzku.
Pre podniky: Zoznamy ACL presadzujú súlad s predpismi, segmentujú prevádzku medzi sieťami VLAN a pridávajú ďalšiu vrstvu zabezpečenia nad rámec vyhradených firewallov alebo bezpečnostných zariadení.
Stručne povedané, ACL nie sú len technickým konceptom. Sú praktickým nástrojom, ktorý podporuje bezpečnosť aj výkon v moderných IKT prostrediach.
Časť 2. Vysvetlenie typov zoznamov ACL spoločnosti Cisco
Cisco ponúka niekoľko typov ACL pre rôzne prípady použitia. Pochopenie týchto typov je kľúčové pred napísaním prvej konfigurácie.
1. Štandardné ACL
Zhoda iba s zdrojová IP adresa.
Najlepšie na jednoduché filtrovanie (napr. povolenie prístupu k rozhraniu správy iba jednej podsieti).
Rozsah: 1-99 a 1300-1999.
Príklad:
access-list 10 permit 192.168.10.0 0.0.0.255
interface GigabitEthernet0/1
 ip access-group 10 in
2. Rozšírené ACL
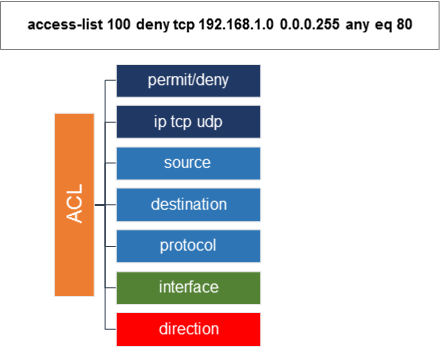
Zhoda zdrojovej a cieľovej IP adresy, protokolu a portu.
Užitočné pre detailnú kontrolu (napr. povoliť HTTP, ale blokovať Telnet).
Rozsah: 100-199 a 2000-2699.
Príklad:
access-list 101 permit tcp 192.168.10.0 0.0.0.255 any eq 80
access-list 101 deny tcp any any eq 23
interface GigabitEthernet0/1
 ip access-group 101 in
3. Pomenované ACL
Ľahšie sa spravujú, pretože používajú názov namiesto čísla.
Podporte oboch štandard a predĺžená logika.
Príklad:
ip access-list extended BLOCK_TELNET
 deny tcp any any eq 23
 permit ip any any
4. Zoznamy prístupových práv IPv6
Podobné ako rozšírené ACL pre IPv4, ale prispôsobené pre IPv6.
Aplikované s ipv6 traffic-filter.
Príklad:
ipv6 access-list IPV6_FILTER
 permit tcp 2001:db8:1::/64 any eq 443
 deny ipv6 any any
interface GigabitEthernet0/1
 ipv6 traffic-filter IPV6_FILTER in
Časť 3. Podrobný sprievodca konfiguráciou zoznamu ACL pre Cisco
Štruktúrovaný pracovný postup zabezpečuje, že zoznamy ACL náhodne neblokujú kritickú prevádzku.
Krok 1. Definovanie pravidiel ACL
Rozhodnite sa, akú prevádzku chcete povoliť a akú zakázať. Vždy začnite s obchodnými požiadavkami.
Krok 2. Zapíšte ACL v režime globálnej konfigurácie
Router(config)# access-list 110 permit tcp 192.168.1.0 0.0.0.255 host 10.10.10.10 eq 443
Router(config)# access-list 110 deny ip any any
Krok 3. Použitie ACL na rozhranie
Router(config)# interface GigabitEthernet0/0
Router(config-if)# ip access-group 110 in
Krok 4. Overenie konfigurácie
Router# show access-lists
Router# show run | include access-group
Krok 5. Zdokumentujte pravidlá
Na uľahčenie pochopenia ACL použite poznámky.
access-list 110 remark Allow internal HTTPS to Web Server
Pre tip: Pred spustením do produkčného prostredia vždy otestujte zoznamy ACL v laboratóriu alebo v testovacom prostredí.
Časť 4. Riešenie problémov a overenie Cisco ACL
Aj skúsení inžinieri sa stretávajú s problémami s ACL. Medzi bežné problémy patria:
Implicitne zamietnuť všetko Každý ACL končí neviditeľným deny allAk nepridáte explicitné povolenie, všetka prevádzka môže byť zablokovaná.
Poradie pravidiel Zoznamy ACL sa spracovávajú zhora nadol. Najprv umiestnite špecifické pravidlá a potom všeobecné pravidlá.
Nedorozumenie smeru in = prevádzka vstupujúca do rozhrania. out = prevádzka opúšťajúca rozhranie.
4. Užitočné príkazy na riešenie problémov
show ip interface
show access-lists
debug ip packet
Príklad prípadu
Problém: Vzdialení používatelia sa nemôžu pripojiť k serveru cez SSH.
Fix: ACL blokovalo TCP/22. Po pridaní permit tcp any host x.x.x.x eq 22, služba bola obnovená.
Časť 5. Najlepšie postupy Cisco ACL pre podniky
Pre nasadenia v podnikovom meradle by mali byť zoznamy ACL súčasťou viacvrstvovej bezpečnostnej stratégie:
Používajte popisné názvy: Pomenované ACL zlepšujú dlhodobú správu.
Obmedziť prístup k rozhraniam správy: Povoliť iba dôveryhodné podsiete.
Kombinujte ACL s VLAN: Pomáha segmentovať hosťovskú Wi-Fi sieť od firemnej LAN siete.
Pred aplikáciou otestujte: Nesprávne nakonfigurovaný ACL môže zastaviť kritické obchodné služby.
Integrácia s nulovou dôverou: Zoznamy ACL môžu slúžiť ako prvý bod vynucovania v systéme Zero Trust Network Access (ZTNA).
Časť 6. Ako hardvér a licencovanie spoločnosti Cisco ovplyvňujú nasadenie ACL
Výkon ACL je viazaný na váš hardvér. Napríklad:
Cisco Catalyst 9300/9400: Hardvérovo akcelerované ACL pre podnikové prostredia.
Routery Cisco ISR/ASR: Ak nie sú ACL optimalizované, ovplyvňujú využitie CPU.
Úvahy o licenciách: Pokročilé funkcie (napr. ACL založené na identite, TrustSec) môžu vyžadovať licencie vyššej úrovne.
Ak plánujete nasadenie ACL, je dôležité zosúladiť vaše Hardvér Cisco, verzia IOS XE a licencia s vašimi bezpečnostnými cieľmi.
Časť 7. Záver a ďalšie kroky
Zoznamy Cisco ACL zostávajú jedným z najuniverzálnejších a cenovo najefektívnejších nástrojov na riadenie prevádzky a presadzovanie bezpečnosti. Či už:
Začiatočník, ktorý sa učí základy filtrovania paketov, alebo
Podnikový inžinier riešiaci problémy so zložitými dopravnými tokmi,
...pochopenie ACL vám pomôže zabezpečiť a optimalizovať vašu sieť.
Ďalšie kroky pre IT tímy
Skontrolujte si presnosť a relevantnosť svojich aktuálnych zoznamov prístupových práv (ACL).
Auditovať rozhrania, aby sa zabezpečilo správne použitie ACL.
Otestujte nové ACL v neprodukčnom prostredí.
Ak plánujete škálovanie, prejdite na hardvér, ktorý podporuje moderné funkcie ACL.
Kde zohnať správny hardvér Cisco
At Router-prepínač, poskytujeme originálne prepínače, smerovače a licencie Cisco so zľavami až do výšky 50 – 98 %. Pre kontrolu cien v reálnom čase môžete použiť našu IT-Price.com nástroj na generovanie okamžitých cenových ponúk a porovnávanie možností. To vám pomôže nasadiť ACL na správnej platforme bez nadmerných výdavkov.