Perencanaan Kapasitas OLT untuk Jaringan Akses GPONMerencanakan kapasitas OLT untuk sistem GPON OLT dan perencanaan kapasitas EA5800, mengoptimalkan rasio pemisahan GPON dan desain uplink OLT untuk akses fiber yang dapat diskalakan.
Pemilihan Platform OLT Perusahaan untuk Akses FiberMerancang strategi platform OLT perusahaan untuk platform GPON OLT, sasis OLT modular, dan papan layanan OLT untuk meningkatkan skala evolusi LAN optik pasif dan XG-PON.
Cisco Nexus 9336C FX2 vs 93180YC FX3 untuk Spine Leaf 100GBandingkan Cisco Nexus 9336C FX2 vs 93180YC FX3 untuk desain fabric spine leaf 100G, peningkatan pusat data 25G ke 100G, dan perencanaan peningkatan Nexus 100G yang hemat biaya.
Router-switch.com sedang membangun jembatan untuk menghubungkan perangkat keras ke dunia. Bergabunglah dengan komunitas yang dirancang untuk mengembangkan bisnis dan pertumbuhan karier Anda
Mitra Perorangan
Kami sedang merekrut Tenaga Penjualan TI Paruh Waktu, Perwakilan Penjualan TI, dan Manajer Penjualan untuk membangun layanan yang lebih baik bagi pelanggan
Ketika pembeli mengevaluasi keamanan jaringan, tiga teknologi muncul di hampir setiap daftar pilihan: firewall, sistem deteksi intrusi (IDS), dan sistem pencegahan intrusi (IPS). Kebingungan ini dapat dimengerti. Ketiganya melindungi jaringan, ketiganya memantau lalu lintas, dan banyak perangkat modern menggabungkan dua atau bahkan ketiga fungsi tersebut ke dalam satu perangkat. Namun, perbedaan tersebut penting dalam hal pengadaan, penerapan, dan apa yang sebenarnya dilakukan setiap teknologi untuk postur keamanan Anda.
Panduan ini ditulis untuk tim pengadaan, manajer TI, dan pemimpin keamanan yang perlu memahami fungsi masing-masing teknologi, apakah mereka membutuhkan ketiganya, dan bagaimana memprioritaskan pengeluaran keamanan. Tujuannya bukan untuk memberikan penjelasan teknis yang mendalam. Ini adalah penjelasan dari sisi pembeli tentang perbedaan nyata, pertimbangan praktis, dan cara membangun tumpukan keamanan yang sesuai dengan profil risiko dan anggaran Anda.
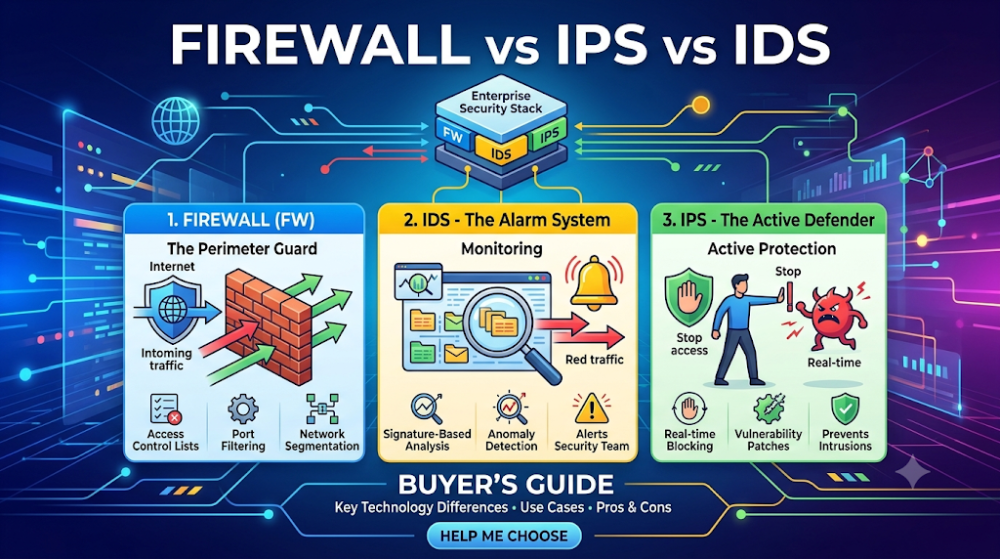
Sebuah firewall adalah penyaring lalu lintasIni menentukan lalu lintas apa yang diizinkan masuk atau keluar dari jaringan Anda berdasarkan aturan. Ini adalah garis pertahanan pertama.
IDS adalah sistem pemantauan.Aplikasi ini memantau lalu lintas jaringan untuk pola yang mencurigakan dan memberi peringatan jika menemukan sesuatu yang salah. Aplikasi ini tidak memblokir apa pun.
IPS adalah pemblokir aktif.Sistem ini memantau lalu lintas seperti halnya IDS (Intrusion Detection System), tetapi ketika mendeteksi ancaman, sistem akan memblokirnya secara otomatis.
Firewall modern seringkali menyertakan fungsionalitas IPS.Banyak firewall generasi berikutnya (NGFW) menggabungkan firewall dan IPS dalam satu perangkat.
Sistem deteksi intrusi (IDS) semakin jarang digunakan sebagai perangkat mandiri.Sebagian besar organisasi mendapatkan deteksi yang memadai dari IPS, log firewall, dan alat SIEM mereka.
Teknologi
Apa yang dilakukannya
Tindakan
Prioritas pembeli
firewall
Menyaring lalu lintas berdasarkan aturan.
Izinkan / blokir
Penting untuk setiap jaringan
IDS
Monitor untuk ancaman
Peringatan saja
Tambahan untuk kepatuhan
IPS
Mendeteksi dan memblokir ancaman
Blokir secara otomatis
Tinggi untuk industri yang diatur
Bagian 2: Apa sebenarnya fungsi firewall?
Firewall adalah penjaga gerbang.
Firewall memeriksa lalu lintas jaringan berdasarkan serangkaian aturan yang telah ditentukan dan memutuskan apakah akan mengizinkan atau memblokirnya. Pada tingkat paling sederhana, firewall dapat memblokir semua lalu lintas dari internet kecuali respons terhadap permintaan yang dimulai dari dalam jaringan. Pada tingkat yang paling canggih, firewall generasi berikutnya (NGFW) memeriksa konten aktual dari lalu lintas, mengidentifikasi aplikasi, menerapkan kebijakan berbasis pengguna, dan memblokir file berbahaya yang dikenal.
Firewall sangat penting dan universal.
Setiap jaringan membutuhkan firewall. Ini bukan pilihan. Baik Anda kantor kecil dengan satu koneksi internet atau perusahaan global dengan banyak pusat data, firewall adalah fondasi perimeter keamanan Anda. Pembeli harus menganggap firewall sebagai pembelian keamanan minimum yang layak. Segala hal lainnya, IPS, IDS, dan deteksi ancaman tingkat lanjut, dibangun di atas fondasi ini.
NGFW menggabungkan berbagai fungsi
Firewall generasi terbaru modern dari vendor seperti Cisco, Fortinet, dan Palo Alto Networks mencakup kesadaran aplikasi, pencegahan intrusi, pemfilteran URL, dan deteksi malware. Konvergensi ini berarti bahwa bagi banyak organisasi, satu NGFW (Next-Generation Firewall) menyediakan fungsi firewall dan IPS (Intrusion Prevention System) sekaligus. Pembeli harus memverifikasi apa yang termasuk dalam firewall yang mereka pilih sebelum membeli IPS terpisah.
Bagian 3: Apa sebenarnya yang dilakukan IDS?
Sistem deteksi intrusi (IDS) memantau dan memberikan peringatan.
Sistem deteksi intrusi (IDS) memantau lalu lintas jaringan untuk pola mencurigakan yang sesuai dengan tanda tangan serangan yang dikenal atau perilaku anomali. Ketika mendeteksi sesuatu yang mencurigakan, sistem ini menghasilkan peringatan bagi analis keamanan untuk diselidiki. Sistem ini tidak memblokir lalu lintas. Tugasnya adalah memberikan visibilitas, bukan perlindungan.
IDS berguna untuk kepatuhan dan forensik.
IDS unggul di lingkungan yang mengharuskan kepatuhan terhadap peraturan, pencatatan, dan pemantauan yang detail, atau di mana tim keamanan membutuhkan visibilitas mendalam terhadap perilaku jaringan untuk analisis forensik. Sistem ini menyediakan catatan tentang apa yang terjadi, kapan, dan bagaimana, yang sangat berharga setelah insiden keamanan.
IDS dapat menyebabkan kelelahan akibat peringatan jika tidak dikelola.
Kelemahan utama IDS adalah menghasilkan peringatan tanpa mengambil tindakan. Di jaringan yang sibuk, hal ini dapat menyebabkan kelelahan akibat banyaknya peringatan, di mana tim keamanan kewalahan oleh volume notifikasi dan mulai mengabaikannya. IDS membutuhkan staf khusus untuk memantau, menyelidiki, dan menanggapi peringatan. Tanpa staf tersebut, IDS hanya menambah kebisingan tanpa nilai.
Bagian 4: Apa sebenarnya yang dilakukan IPS
Sistem IPS memblokir ancaman secara otomatis.
Sistem pencegahan intrusi (IPS) melakukan semua yang dilakukan IDS, yaitu memindai lalu lintas untuk mendeteksi ancaman dan pola mencurigakan. Perbedaannya adalah ketika IPS mendeteksi ancaman, ia akan memblokirnya secara otomatis. Ia tidak menunggu analis manusia untuk meninjau peringatan tersebut. Hal ini menjadikan IPS sebagai lapisan pertahanan aktif, bukan sekadar alat pemantauan.
IPS mengurangi waktu respons
Keunggulan utama IPS adalah kecepatan. Ketika eksploitasi atau pola serangan baru muncul, IPS dapat langsung memblokirnya tanpa menunggu pembaruan aturan firewall atau intervensi manusia. Bagi organisasi yang tidak mampu menoleransi penundaan antara deteksi dan respons, IPS menyediakan perlindungan otomatis yang mengurangi peluang kerentanan.
IPS dapat memblokir lalu lintas yang sah.
Risiko utama IPS adalah false positive (positif palsu). IPS yang terlalu agresif dapat memblokir lalu lintas yang sah, mengganggu operasional bisnis. Sebagian besar perangkat IPS memungkinkan penyesuaian sensitivitas dan kebijakan, tetapi menemukan keseimbangan yang tepat antara keamanan dan ketersediaan membutuhkan manajemen berkelanjutan. Pembeli harus mempertimbangkan biaya operasional ini dalam pengambilan keputusan mereka.
Bagian 5: Bagaimana mereka bekerja sama
Pendekatan berlapis standar
Dalam tumpukan keamanan perusahaan yang umum, firewall berada di perimeter, menyaring lalu lintas berdasarkan aturan. IPS berada di belakang atau di samping firewall, memeriksa lalu lintas yang diizinkan untuk konten berbahaya dan memblokir ancaman yang terlewatkan oleh firewall. IDS dapat berada di port span atau tap, memantau lalu lintas untuk visibilitas dan pencatatan tanpa mengganggu aliran data.
Konvergensi menyederhanakan tumpukan.
NGFW modern seringkali menyertakan fungsionalitas IPS, yang berarti banyak organisasi tidak lagi membutuhkan perangkat IPS terpisah. Beberapa platform canggih juga menyertakan analitik perilaku dan umpan intelijen ancaman yang mengurangi kebutuhan akan IDS mandiri. Pembeli harus mengevaluasi kemampuan firewall yang mereka pilih sebelum berasumsi bahwa mereka membutuhkan tiga perangkat terpisah.
SIEM menyatukan semuanya.
Baik Anda menggunakan perangkat terpisah atau platform terpadu, sistem manajemen informasi dan peristiwa keamanan (SIEM) mengumpulkan log dari firewall, IPS, dan IDS ke dalam satu tampilan. Korelasi inilah yang memberikan nilai keamanan sebenarnya. Peringatan dari masing-masing perangkat memang berguna, tetapi memahami rantai serangan secara keseluruhan membutuhkan pengamatan peristiwa di seluruh tumpukan sistem.
Bagian 6: Apakah Anda membutuhkan ketiganya?
Sebagian besar organisasi membutuhkan firewall dan beberapa bentuk IPS (Intense Security Protection).
Untuk sebagian besar jaringan perusahaan, tumpukan keamanan minimum adalah firewall generasi berikutnya dengan IPS terintegrasi. Ini mencakup penyaringan perimeter dan pemblokiran ancaman aktif dalam satu perangkat. Sebagian besar firewall modern dari Cisco, Fortinet, dan Palo Alto menyertakan IPS sebagai fitur standar atau yang dapat dilisensikan.
IDS bersifat opsional kecuali jika kepatuhan mengharuskannya.
Sistem deteksi intrusi (IDS) mandiri semakin bersifat opsional. Organisasi yang membutuhkan pemantauan mendalam untuk tujuan kepatuhan atau forensik mungkin masih menerapkan IDS, tetapi banyak yang mendapatkan visibilitas yang cukup dari log firewall, peringatan IPS, dan korelasi SIEM. Jika kerangka kerja kepatuhan Anda tidak secara eksplisit mensyaratkan IDS, Anda mungkin tidak memerlukan perangkat terpisah.
Kantor kecil mungkin hanya membutuhkan firewall.
Untuk kantor kecil dengan jaringan sederhana dan staf keamanan terbatas, firewall dasar dengan penyaringan konten sederhana mungkin sudah cukup. Menambahkan IPS dan IDS tanpa staf untuk mengelolanya akan menciptakan kompleksitas tanpa meningkatkan keamanan.
Bagian 7: Keputusan pembelian dan kesalahan umum
Kesalahan 1: Membeli tiga perangkat terpisah padahal satu NGFW sudah cukup
Banyak pembeli berasumsi mereka membutuhkan firewall, IPS, dan IDS. NGFW modern menggabungkan dua fungsi pertama, dan fungsi IDS seringkali berlebihan jika Anda memiliki pencatatan log dan SIEM yang baik. Evaluasi konvergensi sebelum membeli perangkat terpisah.
Kesalahan 2: Membeli perangkat keamanan canggih tanpa staf untuk mengelolanya
IPS dan IDS memerlukan penyetelan berkelanjutan, pembaruan aturan, dan peninjauan peringatan. Membeli perangkat ini tanpa menugaskan staf untuk mengelolanya akan mengakibatkan kesalahan positif, peringatan yang diabaikan, dan pemborosan anggaran.
Kesalahan 3: Mengabaikan tumpang tindih antara firewall dan IPS
Jika firewall Anda sudah menyertakan IPS, membeli IPS terpisah akan menciptakan redundansi. Verifikasi apa saja yang termasuk dalam firewall pilihan Anda sebelum menambahkan perangkat lain.
Kesalahan 4: Menganggap IDS sebagai pengganti IPS
IDS memberikan peringatan tetapi tidak memblokir. Jika tujuan Anda adalah untuk menghentikan serangan, bukan hanya mengetahui tentang serangan tersebut, Anda memerlukan IPS atau firewall dengan kemampuan IPS.
FAQ (Pertanyaan Umum)
Bisakah firewall menggantikan IPS?
Firewall generasi terbaru modern sering kali menyertakan fungsionalitas IPS. Jika firewall Anda memiliki IPS, Anda mungkin tidak memerlukan perangkat IPS terpisah. Verifikasi kemampuan firewall Anda sebelum membeli.
Apakah saya memerlukan IDS jika saya sudah memiliki IPS?
Biasanya tidak. IPS menyediakan deteksi dan pemblokiran. IDS menambahkan visibilitas tetapi menghasilkan lebih banyak peringatan. Sebagian besar organisasi mendapatkan pemantauan yang memadai dari log IPS dan korelasi SIEM.
Mana yang sebaiknya saya beli terlebih dahulu: firewall, IPS, atau IDS?
Beli firewall terlebih dahulu. Ini adalah fondasi keamanan jaringan. Kemudian evaluasi apakah firewall yang Anda pilih menyertakan IPS. IDS adalah prioritas terakhir kecuali jika kepatuhan mengharuskannya.
Apakah NGFW (Next-Generation Firewall) sepadan dengan biaya tambahannya?
Bagi sebagian besar perusahaan, ya. NGFW menggabungkan firewall, IPS, kontrol aplikasi, dan intelijen ancaman dalam satu perangkat, yang menyederhanakan manajemen dan seringkali biayanya lebih rendah daripada perangkat terpisah.
Apa langkah terbaik selanjutnya sebelum membeli?
Tentukan persyaratan keamanan, kewajiban kepatuhan, dan staf yang tersedia. Kemudian evaluasi apakah NGFW terpadu memenuhi kebutuhan Anda atau apakah perangkat terpisah diperlukan.
Bagian 8: Langkah praktis selanjutnya
Jika Anda sedang mengevaluasi keamanan jaringan, langkah bermanfaat selanjutnya adalah mengaudit apa yang sudah Anda miliki dan apa yang sebenarnya Anda butuhkan. Itu berarti memastikan apakah firewall Anda saat ini menyertakan IPS, apakah kepatuhan memerlukan IDS mandiri, dan apakah tim Anda memiliki kapasitas untuk mengelola beberapa perangkat keamanan. Setelah itu jelas, Anda dapat membangun tumpukan keamanan yang melindungi jaringan Anda tanpa membuang anggaran untuk alat yang berlebihan.
Router-Switch dapat membantu membandingkan platform firewall, memvalidasi apakah IPS terintegrasi memenuhi kebutuhan Anda, dan memeriksa ketersediaan perangkat keamanan yang sesuai dengan lingkungan Anda. Jika Anda tidak yakin bagaimana membangun tumpukan keamanan Anda, jalur tercepat adalah dengan mendefinisikan profil risiko dan kebutuhan kepatuhan Anda terlebih dahulu, kemudian mencocokkan alat dengan persyaratan tersebut.
Keahlian Membangun Kepercayaan
20+ Tahun • 200+ Negara • 21500+ Pelanggan/Proyek CCIE · JNCIE · NSE7 · ACDX · HPE Master ASE · Dell Server/AI Expert