Perencanaan Kapasitas OLT untuk Jaringan Akses GPONMerencanakan kapasitas OLT untuk sistem GPON OLT dan perencanaan kapasitas EA5800, mengoptimalkan rasio pemisahan GPON dan desain uplink OLT untuk akses fiber yang dapat diskalakan.
Pemilihan Platform OLT Perusahaan untuk Akses FiberMerancang strategi platform OLT perusahaan untuk platform GPON OLT, sasis OLT modular, dan papan layanan OLT untuk meningkatkan skala evolusi LAN optik pasif dan XG-PON.
Cisco Nexus 9336C FX2 vs 93180YC FX3 untuk Spine Leaf 100GBandingkan Cisco Nexus 9336C FX2 vs 93180YC FX3 untuk desain fabric spine leaf 100G, peningkatan pusat data 25G ke 100G, dan perencanaan peningkatan Nexus 100G yang hemat biaya.
Router-switch.com sedang membangun jembatan untuk menghubungkan perangkat keras ke dunia. Bergabunglah dengan komunitas yang dirancang untuk mengembangkan bisnis dan pertumbuhan karier Anda
Mitra Perorangan
Kami sedang merekrut Tenaga Penjualan TI Paruh Waktu, Perwakilan Penjualan TI, dan Manajer Penjualan untuk membangun layanan yang lebih baik bagi pelanggan
Bagi para profesional TI, teknisi jaringan, dan administrator sistem, memahami port jaringan inti sangat penting untuk manajemen jaringan yang aman dan efisien. Di antara semua port, 80, 443, 8080, dan 8443 sangat penting untuk komunikasi web. Meskipun tampak serupa, protokol, enkripsi, dan skenario penerapannya berbeda, yang memengaruhi keamanan, kinerja, dan perilaku aplikasi. Panduan ini menjelaskan perbedaan antara pelabuhan 80/443/8080/8443 dan wawasan penerapan praktis.
Bagian 1: Memahami Fondasi: Apa itu Port Jaringan?
Port adalah titik akhir logis, yang diidentifikasi dengan angka, yang mengarahkan lalu lintas jaringan ke aplikasi atau layanan yang tepat. Port beroperasi terutama pada Lapisan Transport (Lapisan 4) dan biasanya menggunakan TCP untuk komunikasi yang andal.
Pelabuhan Terkenal: Port di bawah 1024 adalah "Port Terkenal" yang diperuntukkan bagi layanan inti. Port 80 (HTTP) dan 443 (HTTPS) termasuk dalam kategori ini.
Bagian 2: Komunikasi Web Standar: Port 80 (HTTP) dan Port 443 (HTTPS)
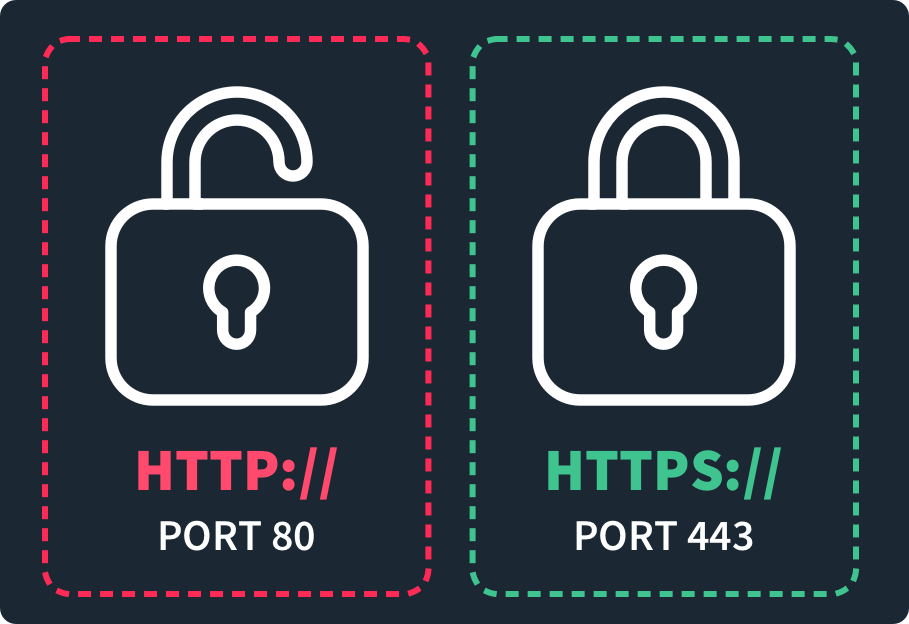
Port 80: Gerbang Tak Terenkripsi
Protokol: HTTP
Keamanan: Tidak aman (teks biasa)
Fungsi: Port default untuk lalu lintas web yang tidak terenkripsi. Sering mengalihkan pengguna ke HTTPS (Port 443).
Port 443: Standar Keamanan
Protokol: HTTPS
Keamanan: Dienkripsi melalui SSL/TLS
Fungsi: Port utama untuk komunikasi web yang aman. Menunjukkan sertifikat SSL/TLS terpasang.
Bagian 3: Port Alternatif: Port 8080 dan Port 8443
Port 8080: HTTP Alternatif
Digunakan untuk pengujian, pengembangan, proksi, caching, atau beberapa server web di host yang sama. Memerlukan penyertaan URL yang eksplisit (misalnya, http://example.com:8080).
Port 8443: HTTPS Alternatif
Alternatif aman untuk 443, sering digunakan untuk server aplikasi seperti Apache Tomcat atau dalam skenario manajemen internal. Menggunakan enkripsi SSL/TLS.
Bagian 4: Perbedaan Utama dan Skenario Penerapan
Fitur
pelabuhan 80
pelabuhan 443
pelabuhan 8080
pelabuhan 8443
Protokol
HTTP
HTTPS
HTTP
HTTPS
Status IANA
Default
Default
Bergantian
Bergantian
enkripsi
None
SSL / TLS
None
SSL / TLS
Penggunaan Standar
Lalu lintas web
Akses web yang aman
Pengembangan, proksi
Server aplikasi, akses internal yang aman
Pelabuhan Istimewa
Ya (<1024)
Ya (<1024)
Tidak (>1024)
Tidak (>1024)
Skenario Penerapan
Server web publik menggunakan 443, mengalihkan 80 ke 443.
Proksi terbalik/penyeimbang beban dapat menggunakan 8080/8443 secara internal.
Server aplikasi seperti Tomcat sering menggunakan 8443 untuk koneksi aman tanpa hak akses root.
Sakelar router Keuntungan: Untuk penerapan jaringan yang memerlukan perangkat keras dan konfigurasi khusus, Router-switch menyediakan dukungan cepat, stok global, dan panduan teknis, memastikan implementasi yang lancar di seluruh port dan protokol.
Bagian 5: Pemecahan Masalah dan Praktik Terbaik
Manajemen Firewall
Biarkan Port 80 terbuka hanya untuk mengalihkan ke 443.
Pastikan 443/8443 memiliki sertifikat SSL/TLS yang valid.
Port alternatif (8080/8443) membantu menghindari konflik hak istimewa dan layanan terpisah.
Contoh Konfigurasi Server
Konektor SSL Tomcat untuk 8443
Proksi terbalik NGINX mendengarkan pada 8443
Pertanyaan yang Sering Diajukan (FAQ)
Q1: Apa perbedaan port 80, 8080, dan 443?
Port 80 adalah HTTP (tidak terenkripsi), 443 adalah HTTPS (terenkripsi), dan 8080 adalah port alternatif HTTP yang sering digunakan untuk pengujian, proksi, atau beberapa server.
Q2: Apakah port 8443 dan 443 sama?
Tidak, 8443 adalah port HTTPS alternatif. Enkripsinya sama, tetapi 8443 sering digunakan untuk server aplikasi atau layanan internal ketika 443 sedang digunakan.
Q3: Untuk apa port 8080 digunakan?
Port 8080 terutama untuk penggunaan alternatif HTTP: pengembangan, pengujian, proxy, caching, dan menjalankan beberapa layanan web pada host yang sama.
Q4: Apakah membuka port 80 dan 443 aman?
Port 443 aman (terenkripsi), tetapi Port 80 mengirimkan teks biasa. Biarkan port 80 terbuka hanya untuk dialihkan ke 443 demi menjaga keamanan.
Q5: Apa perbedaan utama antara Port 80 dan Port 443?
Port 80 adalah HTTP yang tidak terenkripsi; Port 443 adalah HTTPS dengan enkripsi SSL/TLS, yang memberikan kerahasiaan dan integritas.
Q6: Mengapa menggunakan 8080 atau 8443 sebagai pengganti default?
Untuk menjalankan layanan tanpa hak akses root, pisahkan beberapa layanan web, atau sediakan saluran alternatif yang aman saat port standar terisi.
Kesimpulan: Mengamankan Tepi Jaringan Anda
Memahami perbedaan antara pelabuhan 80/443/8080/8443 sangat penting untuk keamanan jaringan, kinerja aplikasi, dan kepatuhan.
Gunakan 443 untuk semua komunikasi aman.
Alihkan 80 ke 443 untuk menghindari paparan teks biasa.
Terapkan 8080/8443 secara strategis untuk pengujian atau layanan internal.
Sakelar router menyediakan dukungan cepat, stok global, dan panduan teknis, memastikan penyebaran port yang benar, konfigurasi yang aman, dan implementasi yang lancar di seluruh infrastruktur jaringan Anda.
Penafian: Konfigurasi dan perilaku mungkin sedikit berbeda tergantung pada platform, server, dan desain jaringan. Selalu validasi konfigurasi dan pengaturan SSL/TLS dengan dokumentasi vendor dan praktik terbaik keamanan.
Keahlian Membangun Kepercayaan
20+ Tahun • 200+ Negara • 21500+ Pelanggan/Proyek CCIE · JNCIE · NSE7 · ACDX · HPE Master ASE · Dell Server/AI Expert