Perencanaan Kapasitas OLT untuk Jaringan Akses GPONMerencanakan kapasitas OLT untuk sistem GPON OLT dan perencanaan kapasitas EA5800, mengoptimalkan rasio pemisahan GPON dan desain uplink OLT untuk akses fiber yang dapat diskalakan.
Pemilihan Platform OLT Perusahaan untuk Akses FiberMerancang strategi platform OLT perusahaan untuk platform GPON OLT, sasis OLT modular, dan papan layanan OLT untuk meningkatkan skala evolusi LAN optik pasif dan XG-PON.
Cisco Nexus 9336C FX2 vs 93180YC FX3 untuk Spine Leaf 100GBandingkan Cisco Nexus 9336C FX2 vs 93180YC FX3 untuk desain fabric spine leaf 100G, peningkatan pusat data 25G ke 100G, dan perencanaan peningkatan Nexus 100G yang hemat biaya.
Router-switch.com sedang membangun jembatan untuk menghubungkan perangkat keras ke dunia. Bergabunglah dengan komunitas yang dirancang untuk mengembangkan bisnis dan pertumbuhan karier Anda
Mitra Perorangan
Kami sedang merekrut Tenaga Penjualan TI Paruh Waktu, Perwakilan Penjualan TI, dan Manajer Penjualan untuk membangun layanan yang lebih baik bagi pelanggan
Dalam hal mengamankan dan mengoptimalkan jaringan Cisco, hanya sedikit alat yang sekuat—dan sering disalahpahami—seperti Daftar Kontrol Akses (ACL)Baik Anda seorang pemula yang mencari "Apa itu daftar akses di Cisco?" atau seorang teknisi perusahaan yang mencoba memecahkan masalah mengapa suatu aplikasi diblokir, ACL memainkan peran penting dalam menjaga infrastruktur Anda tetap aman dan efisien.
Dalam panduan ini, kami akan menguraikan semua yang perlu Anda ketahui tentang ACL Cisco: mulai dari dasar-dasar daftar standar dan lanjutan, contoh konfigurasi lanjutan, hingga kiat pemecahan masalah praktis yang menghemat waktu henti berjam-jam. Pada akhirnya, Anda tidak hanya akan memahami cara mengonfigurasi daftar akses di perangkat Cisco—Anda akan tahu cara menerapkan ACL secara strategis dalam jaringan perusahaan tanpa mengganggu lalu lintas penting bisnis.
Bagian 1. Pengantar Daftar Akses Cisco (ACL)
Daftar Kontrol Akses (ACL) adalah salah satu alat dasar dalam jaringan Cisco. Alat ini memungkinkan administrator untuk mengontrol arus lalu lintas, memfilter paket, dan meningkatkan keamanan jaringan.
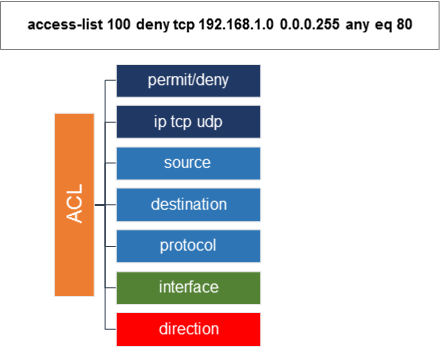
Pada dasarnya, ACL adalah serangkaian aturan yang diterapkan pada antarmuka router atau switch. Aturan-aturan ini menentukan apakah lalu lintas diizinkan atau ditolak berdasarkan parameter seperti alamat IP, jenis protokol, atau nomor port.
Mengapa ACL penting:
Untuk jaringan kecil: ACL bertindak sebagai firewall ringan, membantu memblokir lalu lintas yang tidak diinginkan.
Untuk perusahaan: ACL menegakkan kepatuhan, mengelompokkan lalu lintas antara VLAN, dan menambahkan lapisan keamanan lain di luar firewall khusus atau peralatan keamanan.
Singkatnya, ACL bukan sekadar konsep teknis. ACL merupakan alat praktis yang mendukung keamanan dan kinerja di lingkungan TIK modern.
Bagian 2. Jenis-jenis ACL Cisco Dijelaskan
Cisco menawarkan beberapa jenis ACL yang sesuai dengan berbagai kasus penggunaan. Memahami hal ini sangat penting sebelum menulis konfigurasi pertama Anda.
1. ACL Standar
Cocokkan hanya alamat IP sumber.
Paling baik untuk penyaringan sederhana (misalnya, hanya mengizinkan subnet untuk mengakses antarmuka manajemen).
Range: 1-99 ke 1300-1999.
Contoh:
access-list 10 permit 192.168.10.0 0.0.0.255
interface GigabitEthernet0/1
 ip access-group 10 in
2. ACL yang Diperpanjang
Cocokkan IP sumber + tujuan, protokol, dan port.
Berguna untuk kontrol yang lebih rinci (misalnya, mengizinkan HTTP tetapi memblokir Telnet).
Range: 100-199 ke 2000-2699.
Contoh:
access-list 101 permit tcp 192.168.10.0 0.0.0.255 any eq 80
access-list 101 deny tcp any any eq 23
interface GigabitEthernet0/1
 ip access-group 101 in
3. ACL Bernama
Lebih mudah dikelola karena menggunakan nama alih-alih angka.
Dukung keduanya standard ke luas logika.
Contoh:
ip access-list extended BLOCK_TELNET
 deny tcp any any eq 23
 permit ip any any
4. ACL IPv6
Mirip dengan ACL IPv4 yang diperluas tetapi disesuaikan untuk IPv6.
Diterapkan dengan ipv6 traffic-filter.
Contoh:
ipv6 access-list IPV6_FILTER
 permit tcp 2001:db8:1::/64 any eq 443
 deny ipv6 any any
interface GigabitEthernet0/1
 ipv6 traffic-filter IPV6_FILTER in
Bagian 3. Panduan Konfigurasi ACL Cisco Langkah demi Langkah
Alur kerja yang terstruktur memastikan ACL tidak secara tidak sengaja memblokir lalu lintas penting.
Langkah 1. Tentukan Aturan ACL
Tentukan lalu lintas mana yang ingin Anda izinkan dan mana yang ingin Anda tolak. Selalu mulai dengan persyaratan bisnis.
Langkah 2. Tulis ACL dalam Mode Konfigurasi Global
Router(config)# access-list 110 permit tcp 192.168.1.0 0.0.0.255 host 10.10.10.10 eq 443
Router(config)# access-list 110 deny ip any any
Langkah 3. Terapkan ACL ke Antarmuka
Router(config)# interface GigabitEthernet0/0
Router(config-if)# ip access-group 110 in
Langkah 4. Verifikasi Konfigurasi
Router# show access-lists
Router# show run | include access-group
Langkah 5. Dokumentasikan Aturannya
Gunakan keterangan untuk membuat ACL lebih mudah dipahami.
access-list 110 remark Allow internal HTTPS to Web Server
Pro tip: Selalu uji ACL di lab atau lingkungan pementasan sebelum mendorong ke produksi.
Bagian 4. Pemecahan Masalah dan Verifikasi ACL Cisco
Bahkan insinyur berpengalaman pun mengalami masalah ACL. Masalah umum meliputi:
Tolak Semua Secara Tersirat Setiap ACL diakhiri dengan bagian yang tidak terlihat deny allJika Anda tidak menambahkan izin yang jelas, semua lalu lintas dapat diblokir.
Urutan Aturan ACL diproses dari atas ke bawah. Aturan spesifik didahulukan, lalu aturan yang lebih luas.
Kesalahpahaman Arah in = lalu lintas yang memasuki antarmuka. out = lalu lintas yang meninggalkan antarmuka.
4. Perintah Pemecahan Masalah yang Berguna
show ip interface
show access-lists
debug ip packet
Contoh Kasus
Masalah: Pengguna jarak jauh tidak dapat melakukan SSH ke server.
Fix: ACL memblokir TCP/22. Setelah menambahkan permit tcp any host x.x.x.x eq 22, layanan dipulihkan.
Bagian 5. Praktik Terbaik Cisco ACL untuk Perusahaan
Untuk penerapan skala perusahaan, ACL harus menjadi bagian dari strategi keamanan berlapis:
Gunakan nama deskriptif: ACL yang diberi nama meningkatkan manajemen jangka panjang.
Batasi akses ke antarmuka manajemen: Izinkan hanya subnet tepercaya.
Gabungkan ACL dengan VLAN: Membantu memisahkan Wi-Fi tamu dari LAN perusahaan.
Uji sebelum melamar: ACL yang salah konfigurasi dapat melumpuhkan layanan bisnis penting.
Integrasikan dengan Zero Trust: ACL dapat berfungsi sebagai titik penegakan pertama dalam Zero Trust Network Access (ZTNA).
Bagian 6. Bagaimana Perangkat Keras dan Lisensi Cisco Memengaruhi Penerapan ACL
Performa ACL bergantung pada perangkat keras Anda. Misalnya:
Cisco Catalyst 9300/9400: ACL yang dipercepat perangkat keras untuk lingkungan skala perusahaan.
Router Cisco ISR/ASR: ACL memengaruhi pemanfaatan CPU jika tidak dioptimalkan.
Pertimbangan perizinan: Fitur lanjutan (misalnya, ACL berbasis identitas, TrustSec) mungkin memerlukan lisensi tingkat yang lebih tinggi.
Jika Anda merencanakan penerapan ACL, penting untuk mencocokkan Perangkat keras Cisco, versi IOS XE, dan lisensi dengan tujuan keamanan Anda.
Bagian 7. Kesimpulan dan Langkah Selanjutnya
ACL Cisco tetap menjadi salah satu alat yang paling serbaguna dan hemat biaya untuk pengendalian lalu lintas dan penegakan keamanan. Baik Anda:
Seorang pemula yang mempelajari dasar-dasar penyaringan paket, atau
Seorang insinyur perusahaan yang memecahkan masalah arus lalu lintas yang kompleks,
…memahami ACL membantu Anda mengamankan dan mengoptimalkan jaringan Anda.
Langkah Selanjutnya untuk Tim TI
Tinjau ACL Anda saat ini untuk memastikan keakuratan dan relevansinya.
Audit antarmuka untuk memastikan ACL diterapkan dengan benar.
Uji ACL baru di lingkungan nonproduksi.
Tingkatkan ke perangkat keras yang mendukung kemampuan ACL modern jika Anda berencana untuk meningkatkan skala.
Tempat Mendapatkan Perangkat Keras Cisco yang Tepat
At Sakelar router, kami menyediakan switch, router, dan lisensi Cisco asli dengan diskon hingga 50–98%. Untuk pengecekan harga secara real-time, Anda dapat menggunakan IT-Price.com Alat untuk menghasilkan penawaran instan dan membandingkan opsi. Ini membantu Anda menerapkan ACL di platform yang tepat, tanpa pengeluaran berlebihan.