Perencanaan Kapasitas OLT untuk Jaringan Akses GPONMerencanakan kapasitas OLT untuk sistem GPON OLT dan perencanaan kapasitas EA5800, mengoptimalkan rasio pemisahan GPON dan desain uplink OLT untuk akses fiber yang dapat diskalakan.
Pemilihan Platform OLT Perusahaan untuk Akses FiberMerancang strategi platform OLT perusahaan untuk platform GPON OLT, sasis OLT modular, dan papan layanan OLT untuk meningkatkan skala evolusi LAN optik pasif dan XG-PON.
Cisco Nexus 9336C FX2 vs 93180YC FX3 untuk Spine Leaf 100GBandingkan Cisco Nexus 9336C FX2 vs 93180YC FX3 untuk desain fabric spine leaf 100G, peningkatan pusat data 25G ke 100G, dan perencanaan peningkatan Nexus 100G yang hemat biaya.
Router-switch.com sedang membangun jembatan untuk menghubungkan perangkat keras ke dunia. Bergabunglah dengan komunitas yang dirancang untuk mengembangkan bisnis dan pertumbuhan karier Anda
Mitra Perorangan
Kami sedang merekrut Tenaga Penjualan TI Paruh Waktu, Perwakilan Penjualan TI, dan Manajer Penjualan untuk membangun layanan yang lebih baik bagi pelanggan
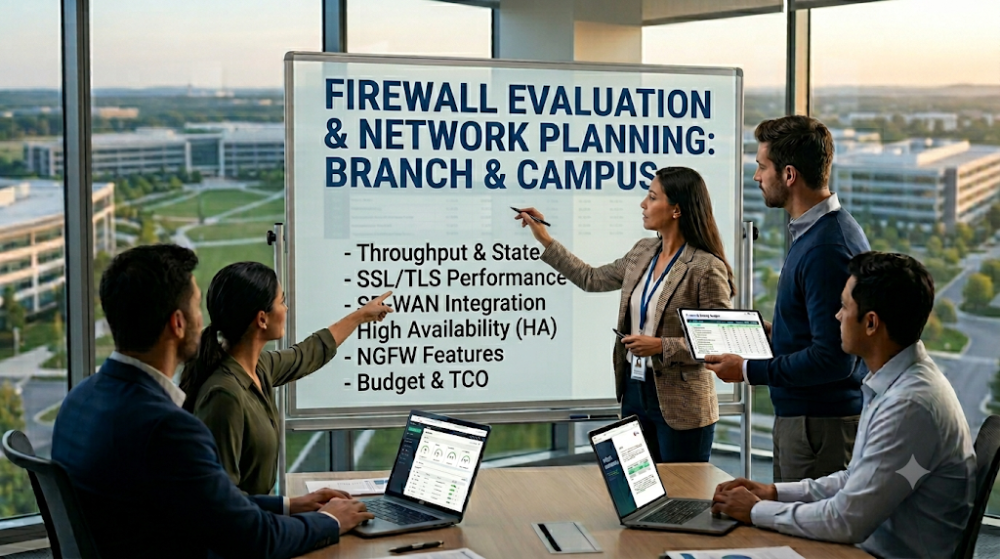
Memilih firewall untuk penerapan di cabang atau kampus jarang hanya berdasarkan merek. Dalam proyek nyata, pembeli dan tim teknis menyeimbangkan pertumbuhan lalu lintas, kebutuhan VPN, beban inspeksi SSL, kebijakan segmentasi, desain uplink, dan waktu tunggu perangkat keras secara bersamaan. Firewall yang tampak bagus di lembar data masih bisa menjadi pilihan yang salah setelah beban inspeksi sebenarnya, pengguna jarak jauh, dan perluasan situs ditambahkan ke dalam gambaran.
Inilah mengapa pemilihan firewall untuk cabang dan kampus harus dimulai dengan daftar periksa, bukan daftar model pilihan. Sebelum membandingkan Fortinet, Cisco, Juniper, atau opsi lainnya, pembeli perlu memastikan apa yang sebenarnya perlu dilindungi oleh situs tersebut, bagaimana lalu lintas mengalir di seluruh situs, dan angka kinerja mana yang benar-benar penting. Proses tersebut mengurangi risiko pengeluaran berlebihan untuk fitur yang tidak dibutuhkan situs, atau memilih platform yang terlalu kecil yang akan menjadi hambatan dalam waktu kurang dari satu tahun.
Jangan menentukan ukuran firewall hanya berdasarkan throughput mentah saja.Proyek-proyek di cabang dan kampus dipengaruhi oleh inspeksi SSL, IPS, kontrol aplikasi, dan beban VPN, bukan hanya throughput firewall utama.
Mulai dari peran situsKantor cabang dengan 20 pengguna, situs ritel dengan trafik tinggi, dan jaringan inti kampus tidak memiliki persyaratan firewall yang sama.
Periksa kebutuhan segmentasi dan akses sejak dini.Kebijakan VLAN, akses tamu, isolasi IoT, dan kontrol lalu lintas timur-barat mungkin lebih penting daripada preferensi merek.
Tinjau perizinan sebelum menyetujui model tersebut.Beberapa platform tampak terjangkau sampai langganan keamanan, manajemen terpusat, atau lisensi HA ditambahkan.
Jadikan kesesuaian penempatan sebagai kriteria pembelian.Daya, ruang rak, desain WAN, metode failover, dan waktu tunggu semuanya memengaruhi apakah firewall praktis untuk lokasi tersebut.
Area daftar periksa
Mengapa itu penting
Hal yang sering dilewatkan pembeli
Kapasitas sebenarnya yang diperiksa
Mencegah hambatan kinerja
Hanya menggunakan throughput firewall utama.
Inspeksi SSL dan pemuatan IPS
Mengubah kapasitas yang dapat digunakan secara drastis.
Mengabaikan angka kinerja layanan keamanan
VPN dan akses jarak jauh
Memengaruhi konektivitas cabang dan pengalaman pengguna
Tidak termasuk terowongan, pengguna, atau desain failover.
Segmentasi dan penghitungan kebijakan
Informasi penting untuk kampus dan situs dengan penggunaan berbagai perangkat.
Meremehkan kebutuhan tamu, IoT, dan kebijakan departemen.
Lisensi dan dukungan
Mengubah total biaya dan model operasional.
Membandingkan harga peralatan rumah tangga tanpa biaya berlangganan berulang.
Bagian 2: Mendefinisikan persyaratan cabang dan kampus dengan benar
Implementasi di kantor cabang biasanya memprioritaskan kesederhanaan, stabilitas VPN, dan pengendalian biaya.
Firewall cabang Perangkat lunak ini sering diharapkan dapat menangani konektivitas WAN, VPN antar lokasi, akses pengguna jarak jauh, segmentasi untuk sejumlah kecil VLAN, dan pencegahan ancaman dasar. Dalam banyak proyek cabang, keputusan pembelian yang tepat kurang bergantung pada jumlah fitur canggih dan lebih pada throughput yang stabil di bawah beban keamanan nyata, manajemen terpusat yang mudah, dan biaya lisensi yang realistis selama tiga hingga lima tahun.
Penerapan di lingkungan kampus biasanya menambahkan segmentasi, skala kebijakan, dan kompleksitas lalu lintas internal.
Firewall kampus seringkali ditempatkan lebih dekat ke lingkungan akses yang lebih kompleks. Mungkin ada lalu lintas mahasiswa atau tamu, pemisahan staf dan departemen, integrasi nirkabel, suara, pengawasan, atau lingkungan laboratorium yang semuanya memerlukan perlakuan kebijakan yang berbeda. Firewall mungkin juga perlu mendukung jumlah sesi yang lebih tinggi, kontrol lalu lintas timur-barat yang lebih padat, dan integrasi yang lebih erat dengan infrastruktur switching dan akses yang ada.
Jangan memperlakukan kantor cabang dan kampus sebagai masalah ukuran yang sama.
Jika situs tersebut memiliki ratusan pengguna, beberapa zona keamanan, dan kebutuhan isolasi tamu atau IoT yang kuat, ukurannya tidak boleh seperti kantor cabang sederhana. Di sisi lain, banyak proyek cabang kecil menghabiskan terlalu banyak uang dengan membeli platform bergaya kampus yang lebih besar yang tidak akan pernah sepenuhnya digunakan oleh situs tersebut. Memahami peran situs dengan benar sejak awal mencegah pembelian yang kurang tepat dan pengeluaran yang berlebihan.
Bagian 3: Periksa angka kinerja yang benar-benar penting
Gunakan performa layanan keamanan, bukan hanya throughput firewall yang menjadi sorotan utama.
Vendor sering mengiklankan throughput firewall mentah yang tinggi, tetapi implementasi perusahaan yang sebenarnya mengaktifkan IPS, anti-malware, kontrol aplikasi, dan inspeksi SSL. Setelah fitur-fitur tersebut diaktifkan, throughput yang dapat digunakan akan menurun. Pembeli harus membandingkan throughput perlindungan ancaman, throughput IPS, dan throughput inspeksi SSL, bukan hanya angka terbesar yang ditampilkan pada lembar data.
Perhatikan sesi bersamaan dan tingkat koneksi baru.
Lokasi cabang dan kampus dengan banyak pengguna, kamera, perangkat tamu, telepon, dan klien nirkabel dapat membuat tabel sesi yang besar bahkan ketika total bandwidth moderat. Lokasi dengan banyak sesi aplikasi bersamaan dapat membebani firewall secara berbeda dibandingkan dengan lokasi dengan aliran data yang lebih sedikit tetapi lebih berat. Kapasitas sesi dan kecepatan koneksi sangat penting di kampus, lokasi ritel, dan lingkungan IoT campuran.
Rencanakan untuk pertumbuhan, bukan hanya beban saat ini.
Jika suatu situs diperkirakan akan menambah pengguna, AP baru, kamera, atau adopsi SaaS dalam 12 hingga 24 bulan ke depan, firewall harus dirancang untuk kondisi masa depan tersebut. Model yang hampir tidak sesuai dengan lalu lintas saat ini dapat memaksa peningkatan jauh sebelum seluruh jaringan mencapai siklus pembaruan.
Bagian 4: Memverifikasi kebutuhan VPN, segmentasi, dan akses pengguna
Hitung kebutuhan VPN antar-lokasi dan akses jarak jauh.
Beberapa implementasi cabang sangat bergantung pada terowongan IPsec kembali ke kantor pusat atau pusat regional. Yang lain juga mendukung staf jarak jauh melalui SSL VPN atau VPN klien. Pembeli harus mengkonfirmasi jumlah terowongan yang diharapkan, desain redundansi, volume pengguna jarak jauh, dan apakah tautan failover harus mempertahankan akses selama terjadi gangguan.
Segmentasi peta sebelum membandingkan model firewall
Kampus dan lokasi cabang yang tersebar seringkali membutuhkan segmentasi untuk staf, tamu, printer, kamera, perangkat OT, telepon, dan infrastruktur nirkabel. Firewall harus mendukung skala kebijakan dan desain antarmuka yang diperlukan untuk strategi segmentasi tersebut. Jika segmentasi merupakan inti dari proyek, kepadatan antarmuka, dukungan subantarmuka, penanganan VLAN, dan manajemen kebijakan menjadi poin penting dalam pembelian.
Hitung lalu lintas nirkabel dan suara dengan benar.
Banyak pembeli berfokus pada bandwidth internet tetapi mengabaikan perpaduan perangkat nirkabel, telepon IP, dan aliran lalu lintas waktu nyata. Jika firewall berada di jalur yang menangani lalu lintas suara, video, atau nirkabel padat, latensi dan dampak inspeksi harus ditinjau dengan cermat.
Bagian 5: Menyesuaikan fitur keamanan dengan risiko aktual di lokasi
Tidak setiap lokasi membutuhkan kedalaman inspeksi yang sama.
Cabang kecil mungkin hanya membutuhkan VPN yang stabil, penyaringan web, dan pencegahan intrusi dasar. Situs kampus mungkin memerlukan visibilitas aplikasi yang lebih mendalam, isolasi tamu, kebijakan yang peka terhadap identitas, dan inspeksi yang lebih ketat untuk kelompok pengguna/perangkat campuran. Keputusan yang tepat bergantung pada tingkat kerentanan situs, persyaratan kepatuhan, dan harapan manajemen.
Inspeksi SSL dapat mengubah keputusan pembelian.
Inspeksi SSL adalah salah satu titik pemeriksaan terpenting karena secara signifikan mengubah kinerja firewall yang sebenarnya. Jika proyek memerlukan inspeksi SSL yang luas, jangan berasumsi bahwa perangkat dapat menanganinya hanya karena throughput yang tertera di judul terlihat tinggi. Di sinilah banyak pembeli baru menyadari terlambat bahwa mereka telah menentukan ukuran perangkat keras berdasarkan bandwidth internet, bukan berdasarkan lalu lintas yang diinspeksi.
Manajemen terpusat sangat penting dalam proyek multi-lokasi.
Jika proyek tersebut mencakup beberapa cabang atau kampus ditambah kantor cabang jarak jauh, visibilitas terpusat dan manajemen kebijakan mungkin lebih penting daripada harga perangkat keras sekali bayar. Biaya operasional untuk mengelola kebijakan yang tidak konsisten secara manual dapat melebihi selisih harga antara dua opsi perangkat keras.
Bagi tim yang membandingkan platform firewall cabang dan kampus di berbagai tingkat anggaran, Router-Switch adalah solusinya. panduan ukuran firewall perusahaan Ini berguna sebagai referensi perencanaan karena membingkai pemilihan berdasarkan throughput, inspeksi SSL, dan beban VPN, bukan hanya harga yang tertera.
Bagian 6: Meninjau kesesuaian perangkat keras, lisensi, dan dukungan
Periksa faktor bentuk perangkat dan realitas penerapannya.
Beberapa firewall cabang dirancang untuk lingkungan jarak jauh yang ringkas, sementara model kampus sering kali mengasumsikan penempatan di rak, ketersediaan daya yang lebih kuat, dan aliran udara yang lebih tinggi. Konfirmasikan ukuran rak, ekspektasi redundansi daya, jenis peralihan WAN, dan apakah failover LTE atau WAN sekunder merupakan bagian dari desain.
Bandingkan model lisensi secara jujur.
Struktur lisensi dapat mengubah pertimbangan bisnis secara dramatis. Harga perangkat yang lebih rendah dapat menjadi keputusan yang lebih buruk dalam lima tahun ke depan jika langganan yang diperlukan, lisensi manajemen, dan paket keamanan meningkatkan biaya operasional di atas platform alternatif. Pembeli harus membandingkan harga perangkat ditambah biaya berulang, bukan hanya harga perangkat keras dasarnya.
Tinjau kembali harapan akan dukungan dan penggantian.
Lokasi cabang dan kampus memiliki toleransi yang berbeda terhadap waktu henti. Beberapa cabang dapat mentolerir penggantian pada hari kerja berikutnya. Yang lain membutuhkan strategi penggantian lebih awal atau unit cadangan. Lokasi kampus atau regional mungkin memerlukan ekspektasi layanan yang lebih tinggi, terutama jika mereka menggabungkan beberapa lokasi atau mendukung pengguna penting.
Bagian 7: Kesalahan umum saat membeli
Kesalahan 1: Memilih hanya berdasarkan throughput mentah
Ini adalah kesalahan yang paling umum. Implementasi sebenarnya memperhatikan lalu lintas yang diperiksa, beban sesi, penggunaan VPN, dan skala kebijakan.
Kesalahan 2: Mengabaikan perizinan hingga tahap akhir pengadaan
Suatu model mungkin terlihat kompetitif sampai biaya berlangganan, hak akses HA (High Availability), dan biaya manajemen ditambahkan. Hal ini dapat mengubah TCO (Total Cost of Ownership) dengan cepat.
Kesalahan 3: Menggunakan model penentuan ukuran cabang untuk tepi kampus
Lingkungan kampus seringkali memiliki lebih banyak segmentasi, lebih banyak keragaman klien, dan lebih banyak kompleksitas kebijakan daripada yang diharapkan pembeli.
Kesalahan 4: Melupakan pertumbuhan di masa depan dan perluasan fitur.
Jika inspeksi SSL, SD-WAN, atau kontrol aplikasi yang lebih ketat mungkin diaktifkan di kemudian hari, sesuaikan ukuran untuk kemungkinan masa depan tersebut, bukan berdasarkan fitur minimum saat ini.
FAQ (Pertanyaan Umum)
Faktor terpenting apa yang perlu dipertimbangkan saat memilih firewall cabang?
Faktor terpenting adalah kinerja yang dapat digunakan di bawah beban keamanan nyata, terutama ketika IPS, kontrol aplikasi, dan VPN diaktifkan. Firewall cabang harus dirancang berdasarkan penggunaan layanan aktual, bukan hanya throughput utama.
Apa perbedaan antara firewall kampus dan firewall cabang?
Firewall kampus biasanya menangani lebih banyak pengguna, lebih banyak segmentasi, lebih banyak objek kebijakan, dan lebih banyak jenis lalu lintas campuran. Itu berarti penekanan yang lebih tinggi pada skalabilitas sesi, manajemen kebijakan, dan desain lalu lintas internal.
Apakah pembeli sebaiknya membandingkan harga daftar firewall terlebih dahulu?
Tidak. Biaya perangkat saja bisa menyesatkan. Pembeli harus membandingkan total biaya penerapan, termasuk langganan, dukungan, manajemen terpusat, dan siklus pembaruan yang diharapkan.
Kapan inspeksi SSL menjadi faktor penentu dalam pemilihan firewall?
Inspeksi SSL menjadi sangat penting ketika sebuah situs menginginkan visibilitas yang lebih dalam terhadap lalu lintas terenkripsi. Hal ini dapat mengurangi throughput aktual secara signifikan, sehingga pembeli harus mengkonfirmasi angka throughput yang telah diinspeksi sebelum menyetujui sebuah model.
Pertanyaan apa yang sebaiknya diajukan oleh pembeli cabang atau kampus kepada pemasok sebelum melakukan pemesanan?
Mereka harus menanyakan tentang kapasitas keamanan sebenarnya, kapasitas VPN, skalabilitas sesi, struktur lisensi, waktu tunggu, opsi dukungan, dan apakah model yang direkomendasikan memberikan ruang yang cukup untuk pertumbuhan di masa depan.
Bagian 8: Cara mengubah daftar periksa menjadi keputusan pembelian
Pilihan firewall terbaik untuk cabang atau kampus biasanya adalah yang sesuai dengan lalu lintas aktual situs, kedalaman inspeksi, rencana segmentasi, dan model operasional, bukan yang memiliki angka terbesar di judulnya. Pembeli harus mulai dengan definisi peran, kinerja layanan keamanan, kebutuhan VPN dan kebijakan, kemudian membandingkan lisensi dan kesesuaian implementasi. Proses tersebut mengubah pemilihan firewall dari argumen merek menjadi keputusan proyek.
Jika tim proyek sudah mengetahui ukuran cabang, peran kampus, model akses jarak jauh, dan persyaratan inspeksi, langkah selanjutnya adalah memvalidasi platform mana yang sesuai dengan kondisi tersebut tanpa melakukan pembelian berlebihan. Router-Switch dapat membantu pembeli menyelaraskan opsi firewall dengan kebutuhan penerapan nyata, membandingkan ketersediaan di berbagai merek utama, dan mengurangi risiko memilih model yang terlihat bagus di atas kertas tetapi tidak sesuai dengan proyek dalam praktiknya.
Keahlian Membangun Kepercayaan
20+ Tahun • 200+ Negara • 21500+ Pelanggan/Proyek CCIE · JNCIE · NSE7 · ACDX · HPE Master ASE · Dell Server/AI Expert