Wie KMU ein sicheres Netzwerk für hybrides Arbeiten aufbauenErfahren Sie, wie kleine und mittlere Unternehmen (KMU) ein sicheres hybrides Arbeitsnetzwerk mit SMB SD-WAN, sicherem WiFi 6 und PoE-Zugriffsswitchen für Filialen und Remote-Benutzer entwerfen.
Firewall und Sicherheit
Firewall-, sichere Zugriffs- und Netzwerkschutzlösungen.
OLT-Kapazitätsplanung für GPON-ZugangsnetzePlanung der OLT-Kapazität für GPON-OLT-Systeme und EA5800-Kapazitätsplanung, Optimierung des GPON-Aufteilungsverhältnisses und des OLT-Uplink-Designs für skalierbaren Glasfaserzugang.
Auswahl einer OLT-Plattform für Unternehmen für GlasfaserzugangEntwicklung einer unternehmensweiten OLT-Plattformstrategie für die GPON OLT-Plattform, modulare OLT-Chassis und OLT-Servicekarten zur Skalierung der passiven optischen LAN- und XG-PON-Evolution.
Tunnel-Videoüberwachung VLAN-Stabilität über GlasfaserEntwicklung stabiler Tunnel-Videoüberwachungs-VLANs unter Verwendung eines optischen Transport-Backbones und Arista-Faseraggregation für ausfallsichere Huawei OptiX OSN CCTV-Netzwerke.
Leitfaden zur Planung industrieller Netzwerke: Glasfaser vs. KupferVergleichen Sie Glasfaser und Kupfer im Bereich industrielles Ethernet, planen Sie hybride industrielle Glasfasernetzwerkdesigns und wählen Sie robuste Ethernet-Switches und industrielle SFP-Transceiver aus.
Router-switch.com baut eine Brücke, die Hardware mit der Welt verbindet. Treten Sie einer Community bei, die Ihr geschäftliches und berufliches Wachstum fördert.
Individueller Partner
Wir stellen Teilzeit-IT-Verkäufer, IT-Vertriebsmitarbeiter und Vertriebsleiter ein, um einen besseren Service für unsere Kunden aufzubauen
Vertrauenswürdige und innovative Partnerprogramme, die Ihnen dabei helfen, Lösungen und Services zu entwickeln, die Branchen, Märkte und Leben verändern.
Partner mit Router-switch.com für den Zugang zu einem hervorragenden Netzwerk, einer globalen Produktpräsentation und Wachstumsmöglichkeiten an der Seite eines Branchenführers.
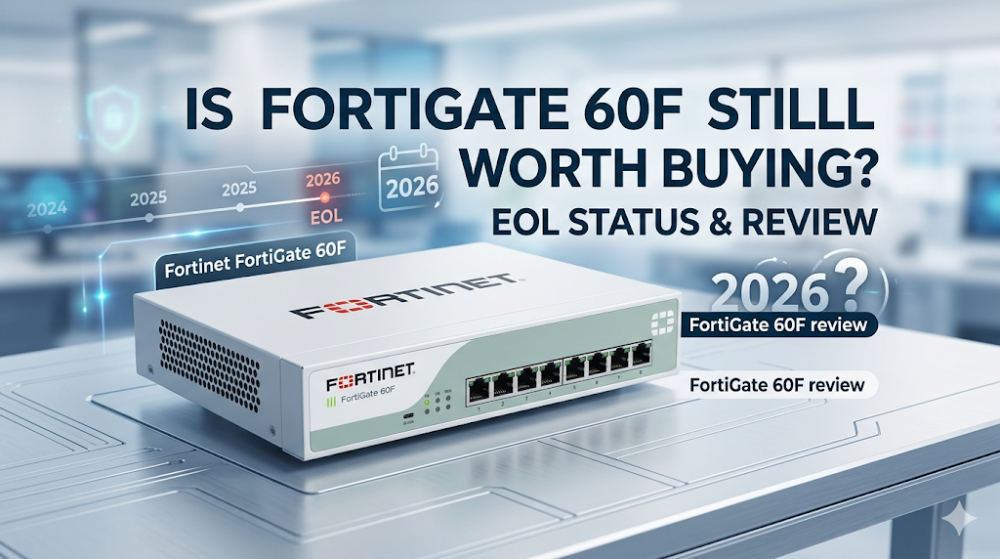
Sie prüfen um 2 Uhr nachts ein verteiltes Einzelhandelsnetzwerk, als plötzlich drei Filialen offline gehen, weil ihre Edge-Firewalls während eines geplanten Schwachstellenscans in den Speichersparmodus gewechselt sind. Die Ursache? Eine Flotte veralteter Sicherheitsgeräte, die mit den modernen, verschlüsselten Datenverkehrsprofilen überfordert sind. Im Jahr 2026 stehen Netzwerkarchitekten vor einer wichtigen Entscheidung bezüglich einer der am weitesten verbreiteten Filialfirewalls aller Zeiten: der Fortinet FortiGate 60F. Ausgestattet mit dem veralteten SOC4-ASIC und beschränkt auf maximal 2 GB RAM, erreicht dieses Arbeitstier einen Wendepunkt in seinem Lebenszyklus.
Diese detaillierte technische Überprüfung bewertet, ob die FortiGate 60F auch 2026 noch eine praktikable Einsatzoption für SD-WAN-Firewall-Designs für KMU darstellt oder ob Speicherbeschränkungen und bevorstehende End-of-Life-Meilensteine (EOL) sie zu einer Belastung machen.
Die SOC4-ASIC-Architektur: Hardwarebeschleunigte Sicherheit auf kleinstem Raum (2 GB)
Das Herzstück des FortiGate 60F ist der FortiGate SOC4 ASIC-Architektur (System-on-a-Chip 4). Im Gegensatz zu herkömmlichen Zweigstellen-Firewalls, die zur Verarbeitung von Sicherheitsrichtlinien vollständig auf Allzweck-x86- oder ARM-CPUs angewiesen sind, lagert der SOC4 die Paketverarbeitung auf dedizierte, proprietäre Siliziumchips aus. Dieser Chip integriert eine Quad-Core-ARM-Cortex-A53-CPU mit spezialisierten Coprozessoren:
NP6lite (Netzwerkprozessor): Unterstützt IPv4/IPv6-Unicast-Routing in Leitungsgeschwindigkeit, NAT, IPsec-VPN-Verschlüsselung/-Entschlüsselung und CAPWAP-Tunnel-Offloading. Durch die Umgehung der Haupt-CPU für bestehende Verbindungen (Fast-Path-Verarbeitung) hält der NP6lite die Port-zu-Port-Latenz extrem niedrig.
CP9lite (Content Processor): Beschleunigt kryptografische Operationen und die Inhaltsprüfung, einschließlich SSL/TLS-Entschlüsselung, IPS-Mustererkennung und Virenscans.
Obwohl diese Architektur bei ihrer Markteinführung branchenführende Preis-Leistungs-Verhältnisse bot, stieß sie an die physikalischen Grenzen von 2 GB Arbeitsspeicher hat sich im Jahr 2026 zu einem gravierenden Engpass entwickelt. Mit der Weiterentwicklung von FortiOS über die Versionen 7.0, 7.2 und 7.4 hinweg hat sich der Speicherbedarf der Steuerungsebene und der Sicherheitsdienste (wie z. B. wad für Webfilterung/SSL-Proxy und ipsmonitor Die Sicherheitsarchitektur (z. B. für die Einbruchsprävention) hat deutlich an Bedeutung gewonnen. Bei einem vollständigen Sicherheits-Stack – inklusive Deep Packet SSL Inspection, Anwendungskontrolle und Einbruchsprävention – reicht der Arbeitsspeicher von 2 GB kaum noch aus. Unter hoher Last durch gleichzeitige Sitzungen oder bei kurzen Spitzen ist das Gerät äußerst anfällig für Sicherheitslücken. FortiOS-Speichersparmodus, ein Zustand, in dem die Firewall beginnt, neue Sitzungen zu verwerfen oder Sicherheitsprofile zu deaktivieren, um eine Kernel-Panik zu verhindern.
FortiGate 60F: Leistungsdimensionierung und EOL-Lebenszyklusstatus im Jahr 2026
Bei der Dimensionierung einer Zweigstellenimplementierung im Jahr 2026 sollten Sie die reinen Marketingzahlen zum „Firewall-Durchsatz“ (die die zustandslose Paketweiterleitung widerspiegeln) außer Acht lassen und sich auf reale Bedrohungsabwehr- und SSL-Inspektionsmetriken konzentrieren. Die folgende Tabelle vergleicht die FortiGate 60F Leistung Die Profile werden mit denen des direkten Nachfolgers, der FortiGate 60G (mit dem neueren SP5 ASIC und 4 GB RAM), verglichen. Dabei wird die Leistungsverschlechterung hervorgehoben, die auftritt, wenn die Sicherheitsfunktionen vollständig aktiviert sind.
Spezifikation / Metrisch
FortiGate 60F (SOC4 ASIC)
FortiGate 60G (SP5 ASIC)
Architektonische Auswirkungen im Jahr 2026
System Memory
2 GB DDR4
4 GB DDR4
Unter FortiOS 7.4+ ist 60F sehr anfällig für den Energiesparmodus.
Firewall-Durchsatz
10 Gbps
28 Gbps
Stateless L4-Datenverkehr; beide übersteigen die Kapazität von Standard-WAN-Verbindungen für Zweigstellen.
IPS-Durchsatz
1.4 Gbps
4.5 Gbps
60F hat Schwierigkeiten mit der IPS-Inspektion von VLANs mit hoher Dichte.
Bedrohungsschutz
700 Mbps
2.2 Gbps
Reale Grenzwerte für 60F bei aktiviertem AV, IPS und App Control.
SSL-Inspektion
750 Mbps
2.5 Gbps
Der 60F CP9lite-Chip wird von modernen TLS 1.3-Verschlüsselungssuiten überholt.
Schnittstellen
10x GE RJ45
2x 10GE SFP+, 2x 2.5GE, 6x GE
60F verfügt nicht über Multi-Gigabit- und Glasfaser-Uplink-Funktionen.
FortiGate 60F EOL-Zeitplan
Aus einer Lebenszyklusperspektive betrachtet, FortiGate 60F EOL Der Status ist eine entscheidende Variable für die Compliance- und Supportplanung. Fortinet folgt typischerweise einem strukturierten Hardware-Lebenszyklus: Verkaufsende (End of Sale, EOS), Datum der letzten Bestellung (Last Order Date, LOD) und Supportende (End of Support, EOPS), das in der Regel 5 Jahre nach dem EOS-Datum liegt.
Im Laufe des Jahres 2026 befindet sich die FortiGate 60F eindeutig in ihrer späten Lebenszyklusphase. Obwohl sie weiterhin durch aktive FortiCare-Verträge unterstützt wird, ist sie nicht mehr das primäre Ziel für die Entwicklung zukunftsweisender FortiOS-Funktionen. Zukünftige Hauptversionen (wie FortiOS 7.6 und höher) werden die Unterstützung für 2-GB-Geräte entweder vollständig einstellen oder nur noch in stark eingeschränkter Form verfügbar sein. Für Organisationen, die strenge regulatorische Anforderungen (PCI-DSS, HIPAA) erfüllen und über die nächsten zwei bis drei Jahre hinaus auf Software-Updates angewiesen sind, stellt die Investition in neue 60F-Hardware im Vergleich zur Einführung der SP5-basierten 60G-Plattform ein hohes Risiko dar.
Abschwächung des Speichersparmodus: Produktionsreifes CLI-Optimierungsskript
Wenn Sie derzeit eine bestehende Flotte von FortiGate 60F-Einheiten verwalten und diese bis 2026 betriebsbereit halten müssen, ohne den Speichersparmodus auszulösen, müssen Sie die FortiOS-Ressourcenzuweisung optimieren. Das folgende produktionsreife CLI-Skript wurde entwickelt, um den Speicherbedarf einer FortiGate 60F mit FortiOS 7.2 oder 7.4 zu reduzieren. Es verringert die Anzahl der Worker-Daemons, optimiert den SSL-Sitzungscache, deaktiviert die Festplattenprotokollierung (die Speicherpuffer belegt) und optimiert die IPS-Engine für den Betrieb mit geringem Speicherbedarf.
# Connect to the FortiGate 60F CLI and execute the following commands:

# 1. Reduce the number of WAD (Web Application Daemon) workers
config system global
    set wad-worker-count 2
end

# 2. Reduce the IPS engine count to conserve memory
config ips global
    set engine-count 2
    set socket-size 262144
end

# 3. Adjust memory conserve mode thresholds to prevent premature triggers
config system global
    set memory-use-threshold-extreme 90
    set memory-use-threshold-red 85
    set memory-use-threshold-green 75
end

# 4. Disable local disk logging and memory-heavy packet logging
config log disk setting
    set status disable
end
config log memory setting
    set status enable
    set max-size 16384
end

# 5. Optimize SSL/TLS session cache and timeout values
config firewall ssl-ssh-profile
    edit "deep-inspection"
        set ssl-client-session-state-max-size 500
        set ssl-client-session-state-timeout 30
    next
end

# 6. Disable unused administrative features
config system fortiguard
    set source-ip 0.0.0.0
end

# Verify memory status and process utilization
diagnose sys top-summary
Hinweis: Durch die Anwendung dieser Änderungen wird die maximale Anzahl gleichzeitiger Proxy-basierter Sitzungen, die die Firewall verarbeiten kann, reduziert. Dies stabilisiert jedoch die Steuerungsebene erheblich und verhindert, dass das Gerät aufgrund von Speichermangel einfriert oder den Datenverkehr verliert.
Strategische Beschaffung: Investitionskosten, Lieferzeiten und Lebenszyklusrisiken im Gleichgewicht halten
Für Netzwerkadministratoren und Einkäufer stellt die Verwaltung einer Firewall-Landschaft im Jahr 2026 sowohl eine wirtschaftliche als auch eine technische Herausforderung dar. Betreiben Sie ein großes, verteiltes Unternehmen mit Hunderten von Niederlassungen, ist ein vollständiger Austausch der funktionsfähigen FortiGate 60F-Einheiten gegen 60G-Modelle möglicherweise weder wirtschaftlich noch notwendig – insbesondere, wenn diese Niederlassungen einfache SD-WAN- und flussbasierte Sicherheitsrichtlinien ohne umfassende SSL-Entschlüsselung verwenden.
Die Wartung dieser bestehenden IT-Infrastruktur erfordert jedoch eine zuverlässige Lieferkette für Ersatzteile und gezielte Upgrades. Traditionelle Vertriebskanäle verlangen oft Lieferzeiten von 6 bis 8 Wochen für ältere Hardware oder zwingen Kunden zu teuren, mehrjährigen Support-Verträgen, die die verbleibende Lebensdauer der Hardware überschreiten. Um Ihre Beschaffung zu optimieren und Projektverzögerungen zu vermeiden, können Sie die wettbewerbsfähigen Preise und die Verfügbarkeit von Fortinet FortiGate Next-Generation Firewalls prüfen. Die Beschaffung über einen flexiblen Partner ermöglicht es Ihnen, die Aufschläge regionaler Distributoren zu umgehen und direkte Mengenrabatte sowohl für Ersatzteile als auch für Next-Generation-Upgrades zu sichern.
Durch die Nutzung eines globalen Lagerbestands mit über 20 Millionen US-Dollar an sofort verfügbaren Geräten können Unternehmen die Lieferung kritischer Ersatzgeräte innerhalb derselben Woche sicherstellen und so die mittlere Reparaturzeit (MTTR) bei einem Hardwareausfall einer Zweigstellen-Firewall minimieren. Anstatt sich ausschließlich auf teure Herstellerverträge für veraltete Hardware zu verlassen, nutzen zukunftsorientierte Betreiber alternative Supportstrukturen – wie beispielsweise kostenlose individuelle CCIE/CCDE-Beratung und erweiterte Garantien wie 3 Jahre RS Care mit schnellem RMA-Austauschservice. Dies gewährleistet, dass Ihre bestehenden FortiGate 60F-Installationen bis zur geplanten Migrationsphase sicher, konform und betriebsbereit bleiben. Jede Seriennummer (S/N) ist in der offiziellen Datenbank des Herstellers vollständig verifizierbar, um 100 % Originalhardware zu garantieren.
Fehlerbehebung & Fragen und Antworten der Schmerz-Community
Wie kann ich überprüfen, ob sich meine FortiGate 60F aktuell im Speichersparmodus befindet?
Um den Speicherstatus Ihrer FortiGate 60F zu überprüfen, melden Sie sich an der CLI an und führen Sie den Befehl aus. diagnose hardware sys info memoryPrüfen Sie die Werte für Gesamtspeicher, freien Speicher und belegten Speicher. Um zu überprüfen, ob das System in den Energiesparmodus gewechselt ist, führen Sie folgenden Befehl aus:
Wenn sich das System im Energiesparmodus befindet, wird eine Kernel-Meldung angezeigt, die Folgendes besagt: Kernel enters conserve mode. Sie können auch laufen diagnose sys top-summary um zu ermitteln, welcher spezifische Daemon (wie z. B. wad or ipsmonitor) belegt den größten Anteil des System-RAM.
Was ist das offizielle Supportende-Datum (EOS) für die FortiGate 60F?
Stand 2026 hat Fortinet das endgültige Supportende (End of Support, EOPS) für die FortiGate 60F noch nicht bekannt gegeben, da die Einstellung des Verkaufs (End of Sale, EOS) in verschiedenen Regionen schrittweise erfolgte. Normalerweise bietet Fortinet nach der offiziellen EOS-Ankündigung genau fünf Jahre Support für seine Hardware. Für die Planung wird erwartet, dass die 60F die EOPS-Phase um 2028/2029 erreicht. Dadurch eignet sie sich hervorragend für kurzfristige Einsätze oder als kostengünstiges Ersatzgerät, ist aber weniger geeignet für die Einführung neuer Systeme mit einem geplanten fünfjährigen Lebenszyklus.
Kann FortiGate 60F FortiOS 7.4 oder 7.6 sicher im Produktivbetrieb ausführen?
Obwohl die FortiGate 60F technisch mit FortiOS 7.4 kompatibel ist, wird der Einsatz in einer Produktionsumgebung mit aktivierten Sicherheitsprofilen aufgrund der 2-GB-RAM-Beschränkung dringend abgeraten. FortiOS 7.4 führt zusätzliche Telemetrie-, Sicherheits-Daemons und containerisierte Microservices ein, die die Speicherauslastung bereits vor der Verarbeitung von Benutzerdaten auf etwa 65–70 % erhöhen. Falls Sie FortiOS 7.4 auf einer 60F verwenden müssen, nutzen Sie unbedingt die flussbasierte anstelle der proxybasierten Inspektion und wenden Sie die in diesem Leitfaden beschriebenen CLI-Skripte zur Speicheroptimierung an. Für einen stabilen, langfristigen Produktionsbetrieb der 60F bleibt FortiOS 7.2.x die empfohlene, konservativere Version.
Worin unterscheidet sich der SOC4-ASIC vom neueren SP5-ASIC im 60G?
Der SOC4-ASIC nutzt separate, kleinere Versionen des Netzwerkprozessors (NP6lite) und des Content-Prozessors (CP9lite) auf einem einzigen Chip zusammen mit einer Quad-Core-CPU. Der neuere SP5-ASIC (Security Processing Unit 5) im FortiGate 60G basiert auf einem deutlich kleineren Nanometerprozess und vereint Netzwerk-, Content- und Steuerungsebenenbeschleunigung in einem einzigen, hocheffizienten Multi-Core-Prozessor. Der SP5 bietet bis zu viermal höheren SSL-Inspektionsdurchsatz, einen deutlich geringeren Stromverbrauch und native Hardwarebeschleunigung für moderne kryptografische Algorithmen wie TLS 1.3, die der SOC4 teilweise in Software verarbeiten muss.
Was ist die beste Vorgehensweise für die SSL-Inspektion auf dem 60F, ohne den WAD-Prozess zum Absturz zu bringen?
Um zu verhindern, dass der Web Application Daemon (WAD) den 2 GB großen Systemspeicher einer FortiGate 60F erschöpft, sollten Sie Folgendes implementieren: SSL-Zertifikatsprüfung statt Deep Packet SSL Inspection Wo immer möglich. Die Zertifikatsprüfung analysiert lediglich die SNI (Server Name Indication) im Client-Hello-Handshake, was minimalen kryptografischen Aufwand und geringen Speicherbedarf erfordert. Ist eine umfassende SSL-Prüfung aus Compliance-Gründen zwingend erforderlich, beschränken Sie den Richtlinienbereich auf risikoreiche Quell-IPs oder bestimmte Zielkategorien, umgehen Sie vertrauenswürdige Kategorien (wie Finanz- und medizinische Einrichtungen) und reduzieren Sie die Größe des SSL-Client-Sitzungsstatus-Caches mithilfe der im Optimierungsabschnitt dieses Artikels beschriebenen CLI-Befehle.
Fachwissen schafft Vertrauen
Über 20 Jahre Erfahrung • Mehr als 200 Länder • Mehr als 21500 Kunden/Projekte CCIE · JNCIE · NSE7 · ACDX · HPE Master ASE · Dell Server-/KI-Experte