Wie KMU ein sicheres Netzwerk für hybrides Arbeiten aufbauenErfahren Sie, wie kleine und mittlere Unternehmen (KMU) ein sicheres hybrides Arbeitsnetzwerk mit SMB SD-WAN, sicherem WiFi 6 und PoE-Zugriffsswitchen für Filialen und Remote-Benutzer entwerfen.
Firewall und Sicherheit
Firewall-, sichere Zugriffs- und Netzwerkschutzlösungen.
OLT-Kapazitätsplanung für GPON-ZugangsnetzePlanung der OLT-Kapazität für GPON-OLT-Systeme und EA5800-Kapazitätsplanung, Optimierung des GPON-Aufteilungsverhältnisses und des OLT-Uplink-Designs für skalierbaren Glasfaserzugang.
Auswahl einer OLT-Plattform für Unternehmen für GlasfaserzugangEntwicklung einer unternehmensweiten OLT-Plattformstrategie für die GPON OLT-Plattform, modulare OLT-Chassis und OLT-Servicekarten zur Skalierung der passiven optischen LAN- und XG-PON-Evolution.
Tunnel-Videoüberwachung VLAN-Stabilität über GlasfaserEntwicklung stabiler Tunnel-Videoüberwachungs-VLANs unter Verwendung eines optischen Transport-Backbones und Arista-Faseraggregation für ausfallsichere Huawei OptiX OSN CCTV-Netzwerke.
Leitfaden zur Planung industrieller Netzwerke: Glasfaser vs. KupferVergleichen Sie Glasfaser und Kupfer im Bereich industrielles Ethernet, planen Sie hybride industrielle Glasfasernetzwerkdesigns und wählen Sie robuste Ethernet-Switches und industrielle SFP-Transceiver aus.
Router-switch.com baut eine Brücke, die Hardware mit der Welt verbindet. Treten Sie einer Community bei, die Ihr geschäftliches und berufliches Wachstum fördert.
Individueller Partner
Wir stellen Teilzeit-IT-Verkäufer, IT-Vertriebsmitarbeiter und Vertriebsleiter ein, um einen besseren Service für unsere Kunden aufzubauen
Vertrauenswürdige und innovative Partnerprogramme, die Ihnen dabei helfen, Lösungen und Services zu entwickeln, die Branchen, Märkte und Leben verändern.
Partner mit Router-switch.com für den Zugang zu einem hervorragenden Netzwerk, einer globalen Produktpräsentation und Wachstumsmöglichkeiten an der Seite eines Branchenführers.
Wenn es um die Sicherung und Optimierung eines Cisco-Netzwerks geht, sind nur wenige Tools so leistungsstark – und oft missverstanden – wie Zugriffssteuerungslisten (ACLs). Egal, ob Sie ein Anfänger sind, der nach „Was ist eine Zugriffsliste in Cisco?“ sucht, oder ein Unternehmensingenieur, der versucht, die Ursache für die Blockierung einer Anwendung zu ermitteln: ACLs spielen eine entscheidende Rolle dabei, Ihre Infrastruktur sicher und effizient zu halten.
In diesem Handbuch erfahren Sie alles, was Sie über Cisco ACLs wissen müssen: von den Grundlagen der Standard- und erweiterten Listen über erweiterte Konfigurationsbeispiele bis hin zu praktischen Tipps zur Fehlerbehebung, die stundenlange Ausfallzeiten sparen. Am Ende verstehen Sie nicht nur, wie Sie eine Zugriffsliste konfigurieren in Cisco-Geräten– Sie erfahren, wie Sie ACLs strategisch in Unternehmensnetzwerken anwenden, ohne den geschäftskritischen Datenverkehr zu unterbrechen.
Teil 1. Einführung in Cisco Access Lists (ACLs)
Zugriffssteuerungslisten (ACLs) sind eines der grundlegenden Tools im Cisco-Netzwerk. Sie ermöglichen Administratoren die Steuerung des Datenverkehrs, das Filtern von Paketen und die Verbesserung der Netzwerksicherheit.
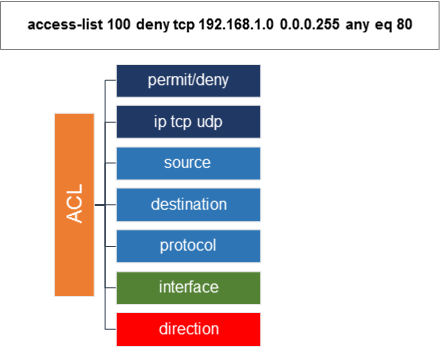
Im Grunde handelt es sich bei einer ACL um einen Satz von Regeln, die auf eine Router- oder Switch-Schnittstelle angewendet werden. Diese Regeln legen fest, ob Datenverkehr basierend auf Parametern wie IP-Adresse, Protokolltyp oder Portnummer zugelassen oder verweigert wird.
Warum ACLs wichtig sind:
Für kleine Netzwerke: ACLs fungieren als leichte Firewalls und helfen, unerwünschten Datenverkehr zu blockieren.
Für Unternehmen: ACLs erzwingen die Einhaltung von Vorschriften, segmentieren den Verkehr zwischen VLANs und fügen eine weitere Sicherheitsebene über dedizierte Firewalls oder Sicherheitsgeräte hinaus hinzu.
Kurz gesagt: ACLs sind nicht nur ein technisches Konzept. Sie sind ein praktisches Tool, das sowohl die Sicherheit als auch die Leistung in modernen IKT-Umgebungen unterstützt.
Teil 2. Erklärung der Cisco-ACL-Typen
Cisco bietet verschiedene ACL-Typen für unterschiedliche Anwendungsfälle. Bevor Sie Ihre erste Konfiguration schreiben, ist es wichtig, diese zu verstehen.
1. Standard-ACLs
Nur Übereinstimmung mit Ursprungs IP-Addresse.
Am besten für einfaches Filtern geeignet (z. B. um nur einem Subnetz den Zugriff auf eine Verwaltungsschnittstelle zu gestatten).
Reichweite: 1-99 und 1300-1999.
Ejemplo:
access-list 10 permit 192.168.10.0 0.0.0.255
interface GigabitEthernet0/1
 ip access-group 10 in
2. Erweiterte ACLs
Ordnen Sie Quell- und Ziel-IP, Protokoll und Port zu.
Nützlich für eine feinkörnige Steuerung (z. B. HTTP zulassen, aber Telnet blockieren).
Reichweite: 100-199 und 2000-2699.
Ejemplo:
access-list 101 permit tcp 192.168.10.0 0.0.0.255 any eq 80
access-list 101 deny tcp any any eq 23
interface GigabitEthernet0/1
 ip access-group 101 in
3. Benannte ACLs
Einfacher zu verwalten, da sie eine Name anstelle einer Zahl.
Unterstütze beide Standard und verlängert Logik.
Ejemplo:
ip access-list extended BLOCK_TELNET
 deny tcp any any eq 23
 permit ip any any
4. IPv6-ACLs
Ähnlich wie erweiterte IPv4-ACLs, aber auf IPv6 zugeschnitten.
Angewendet mit ipv6 traffic-filter.
Ejemplo:
ipv6 access-list IPV6_FILTER
 permit tcp 2001:db8:1::/64 any eq 443
 deny ipv6 any any
interface GigabitEthernet0/1
 ipv6 traffic-filter IPV6_FILTER in
Teil 3. Schritt-für-Schritt-Anleitung zur Cisco ACL-Konfiguration
Ein strukturierter Workflow stellt sicher, dass ACLs nicht versehentlich kritischen Datenverkehr blockieren.
Schritt 1. Definieren der ACL-Regeln
Entscheiden Sie, welchen Datenverkehr Sie zulassen und welchen Sie ablehnen möchten. Beginnen Sie immer mit den Geschäftsanforderungen.
Schritt 2. Schreiben Sie die ACL im globalen Konfigurationsmodus
Router(config)# access-list 110 permit tcp 192.168.1.0 0.0.0.255 host 10.10.10.10 eq 443
Router(config)# access-list 110 deny ip any any
Schritt 3. Wenden Sie die ACL auf eine Schnittstelle an
Router(config)# interface GigabitEthernet0/0
Router(config-if)# ip access-group 110 in
Schritt 4. Überprüfen der Konfiguration
Router# show access-lists
Router# show run | include access-group
Schritt 5. Dokumentieren Sie die Regeln
Verwenden Sie Anmerkungen, um ACLs leichter verständlich zu machen.
access-list 110 remark Allow internal HTTPS to Web Server
Profi-Tipp: Testen Sie ACLs immer in einer Labor- oder Staging-Umgebung, bevor Sie sie in die Produktion überführen.
Teil 4. Fehlerbehebung und Überprüfung der Cisco ACL
Selbst erfahrene Ingenieure haben mit ACL-Problemen zu kämpfen. Zu den häufigsten Problemen gehören:
Implizites „Alles verweigern“ Jede ACL endet mit einem unsichtbaren deny allWenn Sie keine ausdrückliche Genehmigung hinzufügen, kann der gesamte Datenverkehr blockiert werden.
Regelreihenfolge ACLs werden von oben nach unten verarbeitet. Platzieren Sie zuerst spezifische Regeln und dann allgemeinere Regeln.
Missverständnis bezüglich der Richtung in = Verkehr, der in die Schnittstelle eintritt. out = Verkehr, der die Schnittstelle verlässt.
4. Nützliche Befehle zur Fehlerbehebung
show ip interface
show access-lists
debug ip packet
Beispielfall
Problem: Remote-Benutzer können sich nicht per SSH mit einem Server verbinden.
Fix: ACL blockierte TCP/22. Nach dem Hinzufügen eines permit tcp any host x.x.x.x eq 22, der Dienst wurde wiederhergestellt.
Teil 5. Cisco ACL Best Practices für Unternehmen
Bei Bereitstellungen im Unternehmensmaßstab sollten ACLs Teil einer mehrschichtigen Sicherheitsstrategie sein:
Verwenden Sie beschreibende Namen: Benannte ACLs verbessern die langfristige Verwaltung.
Beschränken Sie den Zugriff auf Verwaltungsschnittstellen: Erlauben Sie nur vertrauenswürdige Subnetze.
Kombinieren Sie ACLs mit VLANs: Hilft bei der Trennung des Gast-WLAN vom Unternehmens-LAN.
Vor der Anwendung testen: Eine falsch konfigurierte ACL kann kritische Geschäftsdienste lahmlegen.
Integration mit Zero Trust: ACLs können als erster Durchsetzungspunkt beim Zero Trust Network Access (ZTNA) dienen.
Teil 6. Wie sich Cisco-Hardware und -Lizenzierung auf die ACL-Bereitstellung auswirken
Die ACL-Leistung hängt von Ihrer Hardware ab. Beispiel:
Cisco Catalyst 9300/9400: Hardwarebeschleunigte ACLs für Umgebungen im Unternehmensmaßstab.
Cisco ISR/ASR-Router: ACLs wirken sich auf die CPU-Auslastung aus, wenn sie nicht optimiert werden.
Lizenzierungsüberlegungen: Für erweiterte Funktionen (z. B. identitätsbasierte ACLs, TrustSec) sind möglicherweise höherstufige Lizenzen erforderlich.
Wenn Sie eine ACL-Bereitstellung planen, ist es wichtig, dass Sie Ihre Cisco-Hardware, IOS XE-Version und Lizenz mit Ihren Sicherheitszielen.
Teil 7. Fazit und nächste Schritte
Cisco ACLs gehören nach wie vor zu den vielseitigsten und kostengünstigsten Tools für die Verkehrskontrolle und Sicherheitsdurchsetzung. Egal, ob Sie:
Ein Anfänger, der die Grundlagen der Paketfilterung lernt, oder
Ein Unternehmensingenieur, der komplexe Verkehrsflüsse behebt,
…das Verständnis von ACLs hilft Ihnen, Ihr Netzwerk zu sichern und zu optimieren.
Nächste Schritte für IT-Teams
Überprüfen Sie Ihre aktuellen ACLs auf Genauigkeit und Relevanz.
Überprüfen Sie die Schnittstellen, um sicherzustellen, dass ACLs ordnungsgemäß angewendet werden.
Testen Sie neue ACLs in einer Nicht-Produktionsumgebung.
Wenn Sie eine Skalierung planen, führen Sie ein Upgrade auf Hardware durch, die moderne ACL-Funktionen unterstützt.
Wo Sie die richtige Cisco-Hardware erhalten
At Router-Switchbieten wir originale Cisco-Switches, Router und Lizenzen mit Rabatten von bis zu 50–98 % an. Für Echtzeit-Preisprüfungen können Sie unsere IT-Price.com Tool zum Erstellen sofortiger Angebote und Vergleichen von Optionen. So können Sie ACLs auf der richtigen Plattform bereitstellen, ohne zu viel Geld auszugeben.