Wie KMU ein sicheres Netzwerk für hybrides Arbeiten aufbauenErfahren Sie, wie kleine und mittlere Unternehmen (KMU) ein sicheres hybrides Arbeitsnetzwerk mit SMB SD-WAN, sicherem WiFi 6 und PoE-Zugriffsswitchen für Filialen und Remote-Benutzer entwerfen.
Firewall und Sicherheit
Firewall-, sichere Zugriffs- und Netzwerkschutzlösungen.
OLT-Kapazitätsplanung für GPON-ZugangsnetzePlanung der OLT-Kapazität für GPON-OLT-Systeme und EA5800-Kapazitätsplanung, Optimierung des GPON-Aufteilungsverhältnisses und des OLT-Uplink-Designs für skalierbaren Glasfaserzugang.
Auswahl einer OLT-Plattform für Unternehmen für GlasfaserzugangEntwicklung einer unternehmensweiten OLT-Plattformstrategie für die GPON OLT-Plattform, modulare OLT-Chassis und OLT-Servicekarten zur Skalierung der passiven optischen LAN- und XG-PON-Evolution.
Tunnel-Videoüberwachung VLAN-Stabilität über GlasfaserEntwicklung stabiler Tunnel-Videoüberwachungs-VLANs unter Verwendung eines optischen Transport-Backbones und Arista-Faseraggregation für ausfallsichere Huawei OptiX OSN CCTV-Netzwerke.
Leitfaden zur Planung industrieller Netzwerke: Glasfaser vs. KupferVergleichen Sie Glasfaser und Kupfer im Bereich industrielles Ethernet, planen Sie hybride industrielle Glasfasernetzwerkdesigns und wählen Sie robuste Ethernet-Switches und industrielle SFP-Transceiver aus.
Router-switch.com baut eine Brücke, die Hardware mit der Welt verbindet. Treten Sie einer Community bei, die Ihr geschäftliches und berufliches Wachstum fördert.
Individueller Partner
Wir stellen Teilzeit-IT-Verkäufer, IT-Vertriebsmitarbeiter und Vertriebsleiter ein, um einen besseren Service für unsere Kunden aufzubauen
Vertrauenswürdige und innovative Partnerprogramme, die Ihnen dabei helfen, Lösungen und Services zu entwickeln, die Branchen, Märkte und Leben verändern.
Partner mit Router-switch.com für den Zugang zu einem hervorragenden Netzwerk, einer globalen Produktpräsentation und Wachstumsmöglichkeiten an der Seite eines Branchenführers.
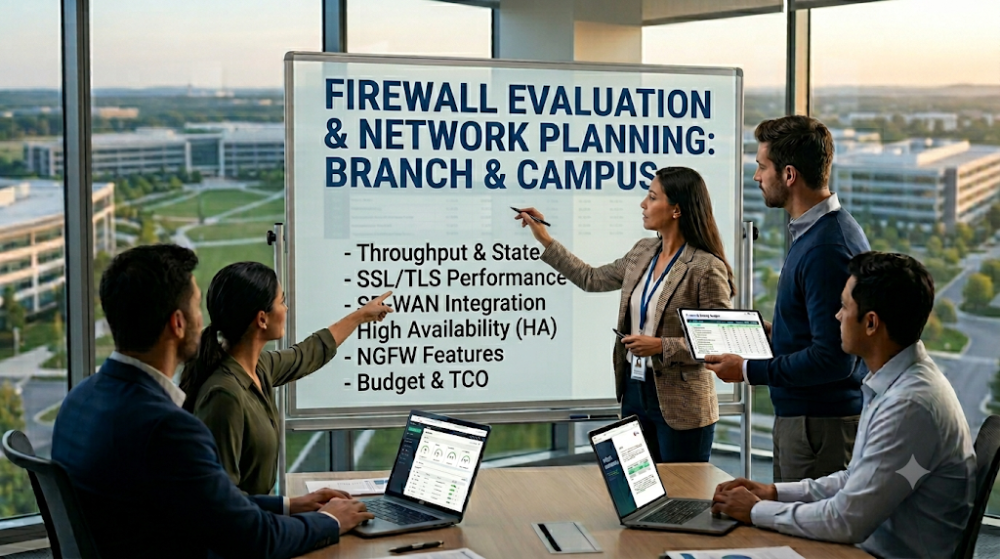
Die Wahl einer Firewall für eine Zweigstelle oder einen Campus ist selten allein eine Markenentscheidung. In realen Projekten müssen Einkäufer und IT-Teams gleichzeitig Datenverkehrswachstum, VPN-Anforderungen, SSL-Inspektionsaufwand, Segmentierungsrichtlinien, Uplink-Design und Hardware-Lieferzeiten abwägen. Eine Firewall, die auf dem Datenblatt gut aussieht, kann sich dennoch als Fehlentscheidung erweisen, sobald die tatsächliche Inspektionslast, Remote-Benutzer und die Standorterweiterung hinzukommen.
Deshalb sollte die Auswahl von Firewalls für Zweigstellen und Campus-Netzwerke mit einer Checkliste statt mit einer Modellauswahl beginnen. Bevor Fortinet, Cisco, Juniper oder andere Optionen verglichen werden, müssen Käufer genau prüfen, was die Website tatsächlich schützen muss, wie der Datenverkehr innerhalb der Website fließt und welche Leistungskennzahlen wirklich relevant sind. Dieses Vorgehen reduziert das Risiko, zu viel Geld für unnötige Funktionen auszugeben oder eine Plattform zu unterdimensionieren, die innerhalb eines Jahres zum Flaschenhals wird.
Dimensionieren Sie eine Firewall nicht allein anhand des reinen Datendurchsatzes.. Filial- und Campusprojekte werden durch SSL-Inspektion, IPS, Anwendungskontrolle und VPN-Last beeinflusst, nicht nur durch den angegebenen Firewall-Durchsatz.
Beginnen Sie mit der StandortrolleEine Filiale mit 20 Nutzern, ein stark frequentierter Einzelhandelsstandort und ein Campus-Kernnetzwerk haben nicht die gleichen Firewall-Anforderungen.
Prüfen Sie frühzeitig die Segmentierungs- und Zugriffsbedürfnisse.VLAN-Richtlinien, Gastzugang, IoT-Isolation und Ost-West-Verkehrskontrolle könnten wichtiger sein als Markenpräferenzen.
Prüfen Sie die Lizenzbestimmungen, bevor Sie das Modell genehmigen.Manche Plattformen wirken erschwinglich, bis Sicherheitsabonnements, zentralisierte Verwaltung oder HA-Lizenzen hinzugefügt werden.
Die Eignung für den Einsatz als Kaufkriterium behandelnStromversorgung, Rackplatz, WAN-Design, Ausfallsicherungsmethode und Lieferzeit beeinflussen allesamt, ob eine Firewall für den Standort praktikabel ist.
Checklistenbereich
Warum es wichtig ist
Was Käufer oft übersehen
Tatsächlicher Prüfdurchsatz
Verhindert Leistungsengpässe
Nur die Firewall-Durchsatzrate der Überschrift verwenden
SSL-Inspektion und IPS-Last
Verändert die nutzbare Kapazität sprunghaft
Leistungszahlen von Sicherheitsdiensten ignorieren
VPN und Fernzugriff
Beeinträchtigt die Vernetzung der Filialen und die Benutzererfahrung
Tunnel, Benutzer und Failover-Design nicht mitgerechnet
Segmentierung und Richtlinienzählung
Angelegenheiten für Campus- und Mischgerätestandorte
Unterschätzung der Bedürfnisse von Gästen, IoT und Abteilungsrichtlinien
Lizenzierung und Support
Änderungen der Gesamtkosten und des Betriebsmodells
Gerätepreise vergleichen ohne wiederkehrende Abonnementkosten
Teil 2: Filial- vs. Campus-Anforderungen korrekt definieren
Bei Filialimplementierungen werden üblicherweise Einfachheit, VPN-Stabilität und Kostenkontrolle priorisiert.
Eine Zweigstellen-Firewall Von einer solchen Lösung wird häufig erwartet, dass sie WAN-Konnektivität, Site-to-Site-VPN, Fernzugriff für Benutzer, Segmentierung für eine geringe Anzahl von VLANs und grundlegende Bedrohungsabwehr gewährleistet. In vielen Filialprojekten hängt die richtige Kaufentscheidung weniger von der Anzahl erweiterter Funktionen ab, sondern vielmehr von einem stabilen Durchsatz unter realer Sicherheitslast, einfacher zentraler Verwaltung und realistischen Lizenzkosten über drei bis fünf Jahre.
Campus-Implementierungen bringen in der Regel Segmentierung, Skalierung von Richtlinien und Komplexität des internen Datenverkehrs mit sich.
Eine Campus-Firewall befindet sich häufig in der Nähe komplexerer Zugriffsumgebungen. Dort können Studierende oder Gäste, Mitarbeiter und Abteilungen getrennt sein, drahtlose Netzwerke integriert werden, Sprachkommunikation, Überwachungssysteme oder Laborumgebungen vorhanden sein, die jeweils unterschiedliche Richtlinien erfordern. Die Firewall muss zudem höhere Sitzungszahlen, eine dichtere Steuerung des Ost-West-Verkehrs und eine engere Integration mit der bestehenden Switching- und Zugriffsinfrastruktur unterstützen.
Behandeln Sie Filiale und Campus nicht als das gleiche Größenproblem.
Wenn der Standort Hunderte von Nutzern, mehrere Sicherheitszonen und hohe Anforderungen an die Isolation von Gast- oder IoT-Geräten hat, sollte er nicht wie eine einfache Zweigstelle dimensioniert werden. Andererseits geben viele kleinere Zweigstellenprojekte zu viel Geld aus, indem sie eine größere Campus-Plattform erwerben, die der Standort nie vollständig nutzen wird. Die richtige Standortanforderung von Anfang an zu definieren, verhindert sowohl Unter- als auch Überinvestitionen.
Teil 3: Überprüfen Sie die wirklich wichtigen Leistungskennzahlen.
Nutzen Sie die Leistung der Sicherheitsdienste, nicht nur den angegebenen Firewall-Durchsatz.
Anbieter werben oft mit einem hohen Firewall-Durchsatz, doch in realen Unternehmensumgebungen werden Intrusion Prevention System (IPS), Malware-Schutz, Anwendungskontrolle und SSL-Inspektion aktiviert. Sobald diese Funktionen eingeschaltet sind, sinkt der nutzbare Durchsatz. Käufer sollten daher den Durchsatz für Bedrohungsschutz, IPS und SSL-Inspektion vergleichen und nicht nur den höchsten Wert im Datenblatt betrachten.
Betrachten Sie die Anzahl gleichzeitiger Sitzungen und die Anzahl neuer Verbindungen.
Filialen und Campusgelände mit vielen Nutzern, Kameras, Gastgeräten, Mobiltelefonen und WLAN-Clients können selbst bei moderater Gesamtbandbreite große Sitzungstabellen erzeugen. Die Firewall wird an einem Standort mit vielen gleichzeitigen Anwendungssitzungen anders belastet als an einem Standort mit weniger, aber dafür datenintensiveren Datenströmen. Sitzungskapazität und Verbindungsraten sind besonders wichtig auf Campusgeländen, in Einzelhandelsgeschäften und in gemischten IoT-Umgebungen.
Planen Sie für Wachstum, nicht nur für die aktuelle Belastung.
Wenn für einen Standort in den nächsten 12 bis 24 Monaten mit einem Zuwachs an Nutzern, neuen Access Points, Kameras oder der Einführung von SaaS-Lösungen zu rechnen ist, sollte die Firewall entsprechend dimensioniert werden. Ein Modell, das den heutigen Datenverkehr kaum abdeckt, kann ein Upgrade erforderlich machen, lange bevor der Rest des Netzwerks einen Aktualisierungszyklus erreicht.
Teil 4: VPN-, Segmentierungs- und Benutzerzugriffsanforderungen überprüfen
Zählen Sie die Anforderungen für Site-to-Site-VPN und Fernzugriff.
Einige Zweigstellen sind stark von IPsec-Tunneln zur Zentrale oder zu regionalen Hubs abhängig. Andere unterstützen auch Remote-Mitarbeiter über SSL-VPN oder Client-VPN. Käufer sollten die erwartete Tunnelanzahl, das Redundanzkonzept, das Remote-Nutzeraufkommen und die Notwendigkeit von Failover-Verbindungen zur Aufrechterhaltung des Zugriffs bei einem Ausfall prüfen.
Kartensegmentierung vor dem Vergleich von Firewall-Modellen
Campus- und Filialstandorte benötigen häufig eine Segmentierung für Mitarbeiter, Gäste, Drucker, Kameras, OT-Geräte, Telefone und die drahtlose Infrastruktur. Die Firewall muss die für diese Segmentierungsstrategie erforderliche Richtlinienskalierung und das Schnittstellendesign unterstützen. Wenn die Segmentierung im Mittelpunkt des Projekts steht, sind Schnittstellendichte, Subinterface-Unterstützung, VLAN-Verwaltung und Richtlinienmanagement entscheidende Kaufkriterien.
Berücksichtigen Sie drahtlosen und Sprachverkehr korrekt.
Viele Käufer konzentrieren sich auf die Internetbandbreite, vernachlässigen aber die Kombination aus drahtlosen Geräten, IP-Telefonen und Echtzeit-Datenverkehr. Befindet sich die Firewall auf einem Datenpfad, der Sprach-, Video- oder dichten drahtlosen Datenverkehr verarbeitet, sollten Latenz und Auswirkungen auf die Dateninspektion sorgfältig geprüft werden.
Teil 5: Sicherheitsfunktionen an das tatsächliche Standortrisiko anpassen
Nicht jede Baustelle erfordert die gleiche Inspektionstiefe.
Eine kleine Niederlassung benötigt möglicherweise ein stabiles VPN, Webfilter und grundlegende Sicherheitsvorkehrungen gegen Eindringlinge. Ein Campus-Standort hingegen erfordert unter Umständen eine umfassendere Anwendungstransparenz, Gastzugangsisolation, identitätsbasierte Richtlinien und eine verstärkte Überprüfung gemischter Benutzer-/Gerätegruppen. Die richtige Entscheidung hängt von der Gefährdung des Standorts, den Compliance-Anforderungen und den Erwartungen des Managements ab.
SSL-Inspektion kann die Kaufentscheidung beeinflussen
Die SSL-Inspektion ist einer der wichtigsten Prüfpunkte, da sie die tatsächliche Firewall-Performance maßgeblich beeinflusst. Wenn das Projekt eine umfassende SSL-Inspektion erfordert, sollte man nicht davon ausgehen, dass das Gerät diese bewältigen kann, nur weil der Durchsatz laut Anzeige hoch erscheint. Viele Käufer stellen hier zu spät fest, dass sie die Hardware für die Internetbandbreite und nicht für den inspizierten Datenverkehr dimensioniert haben.
Zentralisiertes Management ist bei Projekten mit mehreren Standorten wichtig.
Wenn das Projekt mehrere Niederlassungen oder einen Campus mit Außenstellen umfasst, kann eine zentrale Übersicht und Richtlinienverwaltung wichtiger sein als der einmalige Hardwarepreis. Die Betriebskosten für die manuelle Verwaltung uneinheitlicher Richtlinien können die Preisdifferenz zwischen zwei Geräteoptionen übersteigen.
Für Teams, die Firewall-Plattformen für Zweigstellen und Campus-Standorte mit unterschiedlichen Budgets vergleichen, bietet Router-Switch die passende Lösung. Dimensionierungsleitfaden für Unternehmensfirewalls ist als Planungsreferenz nützlich, da die Auswahl anhand von Durchsatz, SSL-Inspektion und VPN-Last und nicht nur anhand des Listenpreises erfolgt.
Teil 6: Überprüfung der Eignung von Hardware, Lizenzen und Support
Überprüfen Sie den Formfaktor des Geräts und die Realität der Bereitstellung.
Manche Zweigstellen-Firewalls sind für kompakte Remote-Umgebungen ausgelegt, während Campus-Modelle häufig Rack-Installationen, eine höhere Stromversorgungssicherheit und einen besseren Luftdurchsatz voraussetzen. Prüfen Sie die Rackgröße, die Anforderungen an die Stromredundanz, den WAN-Handoff-Typ und ob LTE oder ein sekundäres WAN-Failover Teil des Designs ist.
Vergleichen Sie Lizenzmodelle ehrlich.
Die Lizenzstruktur kann die Wirtschaftlichkeitsberechnung erheblich beeinflussen. Ein niedrigerer Gerätepreis kann sich nach fünf Jahren als Fehlentscheidung erweisen, wenn erforderliche Abonnements, Managementlizenzen und Sicherheitspakete die Betriebskosten im Vergleich zu alternativen Plattformen erhöhen. Käufer sollten daher nicht nur den Hardwarepreis, sondern auch die Gerätekosten inklusive laufender Betriebskosten vergleichen.
Überprüfung der Unterstützung und Erwartungen an den Ersatz
Filialen und Campusstandorte unterscheiden sich in ihrer Toleranz gegenüber Ausfallzeiten. Einige Filialen können einen Austausch am nächsten Werktag tolerieren. Andere benötigen einen frühzeitigen Austausch oder eine Strategie für Ersatzgeräte. Campus- oder Regionalstandorte haben möglicherweise höhere Serviceerwartungen, insbesondere wenn sie mehrere Standorte zusammenfassen oder kritische Nutzer unterstützen.
Teil 7: Häufige Kauffehler
Fehler 1: Auswahl nur nach dem reinen Durchsatz
Dies ist der häufigste Fehler. In realen Implementierungen kommt es auf geprüften Datenverkehr, Sitzungslast, VPN-Nutzung und Richtlinienskalierung an.
Fehler 2: Die Lizenzvergabe wird bis zum späten Zeitpunkt der Beschaffung ignoriert.
Ein Geschäftsmodell kann wettbewerbsfähig erscheinen, bis Abonnements, HA-Berechtigungen und Verwaltungskosten hinzukommen. Dadurch verändern sich die Gesamtbetriebskosten schnell.
Fehler 3: Verwendung eines Zweigdimensionierungsmodells für einen Campusrand
Campusumgebungen weisen oft eine stärkere Segmentierung, eine größere Kundendiversität und eine höhere Komplexität der Richtlinien auf, als Käufer erwarten.
Fehler 4: Zukünftiges Wachstum und Funktionserweiterung außer Acht lassen.
Falls SSL-Inspektion, SD-WAN oder eine stärkere Anwendungskontrolle später aktiviert werden sollen, sollte die Dimensionierung eher auf diese wahrscheinliche Zukunft als auf den heutigen minimalen Funktionsumfang ausgerichtet sein.
FAQ
Was ist der wichtigste Faktor bei der Auswahl einer Zweigstellen-Firewall?
Der wichtigste Faktor ist die nutzbare Leistung unter realer Sicherheitslast, insbesondere wenn IPS, Anwendungskontrolle und VPN aktiviert sind. Filialfirewalls sollten anhand der tatsächlichen Nutzung und nicht nur anhand des beworbenen Durchsatzes dimensioniert werden.
Worin unterscheidet sich eine Campus-Firewall von einer Zweigstellen-Firewall?
Eine Campus-Firewall muss in der Regel mehr Benutzer, mehr Segmentierungen, mehr Richtlinienobjekte und vielfältigere Datenverkehrstypen verwalten. Das bedeutet einen höheren Fokus auf Sitzungsskalierung, Richtlinienverwaltung und internes Datenverkehrsdesign.
Sollten Käufer zuerst den Listenpreis der Firewall vergleichen?
Nein. Die reinen Gerätekosten können irreführend sein. Käufer sollten die gesamten Bereitstellungskosten vergleichen, einschließlich Abonnements, Support, zentralisierter Verwaltung und des erwarteten Aktualisierungszyklus.
Wann wird die SSL-Inspektion zum Ausschlusskriterium bei der Auswahl einer Firewall?
SSL-Inspektion ist unerlässlich, wenn eine Website einen tieferen Einblick in den verschlüsselten Datenverkehr wünscht. Sie kann den tatsächlichen Durchsatz erheblich reduzieren, daher sollten Käufer die geprüften Durchsatzwerte bestätigen, bevor sie ein Modell freigeben.
Welche Fragen sollten Einkäufer in Filialen oder auf dem Campus einem Lieferanten vor der Bestellung stellen?
Sie sollten nach dem tatsächlichen Sicherheitsdurchsatz, der VPN-Kapazität, der Sitzungsskalierung, der Lizenzstruktur, der Lieferzeit, den Supportoptionen und danach fragen, ob das empfohlene Modell genügend Spielraum für zukünftiges Wachstum bietet.
Teil 8: Wie man aus der Checkliste eine Kaufentscheidung macht
Die beste Firewall für Zweigstellen oder Campusgelände ist in der Regel diejenige, die am besten zum tatsächlichen Datenverkehr, der Prüftiefe, dem Segmentierungsplan und dem Betriebsmodell des Standorts passt – und nicht die mit den höchsten beworbenen Kennzahlen. Käufer sollten zunächst die Rollen definieren, die Leistung der Sicherheitsdienste prüfen sowie VPN- und Richtlinienanforderungen ermitteln und anschließend die Lizenzierung und die Eignung für den Einsatz vergleichen. Dadurch wird die Firewall-Auswahl von einer reinen Markenentscheidung zu einer fundierten Projektentscheidung.
Kennt das Projektteam bereits die Größe der Niederlassung, die Rolle am Campus, das Fernzugriffsmodell und die Inspektionsanforderungen, gilt es im nächsten Schritt zu prüfen, welche Plattform diese Anforderungen erfüllt, ohne dabei zu viel auszugeben. Router-Switch unterstützt Käufer dabei, Firewall-Optionen mit den tatsächlichen Einsatzanforderungen abzugleichen, die Verfügbarkeit verschiedener Anbieter zu vergleichen und das Risiko zu minimieren, ein Modell zu wählen, das zwar auf dem Papier gut aussieht, aber in der Praxis nicht zum Projekt passt.
Fachwissen schafft Vertrauen
Über 20 Jahre Erfahrung • Mehr als 200 Länder • Mehr als 21500 Kunden/Projekte CCIE · JNCIE · NSE7 · ACDX · HPE Master ASE · Dell Server-/KI-Experte