Nâng cấp lớp truy cập khuôn viên thông minh hơn với WiFi 6 và PoELên kế hoạch nâng cấp mạng khuôn viên trường thông minh hơn với các điểm truy cập WiFi 6, tùy chọn điểm truy cập Cisco 9120 và bộ chuyển mạch PoE của Arista để loại bỏ các điểm nghẽn ở lớp truy cập.
Bảo vệ mạng lai đa điểm với tường lửa bảo mật Cisco.Thiết kế hệ thống bảo mật mạng lai đa điểm với Cisco Secure Firewall, tường lửa trung tâm dữ liệu Firepower và bộ định tuyến biên WAN an toàn để kiểm soát chính sách nhất quán.
Truy cập sợi quang
Các giải pháp truy cập POL, GPON, XGS-PON và cáp quang.
Lập kế hoạch dung lượng OLT cho mạng truy cập GPONLập kế hoạch dung lượng OLT cho hệ thống OLT GPON và lập kế hoạch dung lượng EA5800, tối ưu hóa tỷ lệ phân chia GPON và thiết kế đường lên OLT để truy cập cáp quang có khả năng mở rộng.
Lựa chọn nền tảng OLT doanh nghiệp cho truy cập cáp quangThiết kế chiến lược nền tảng OLT doanh nghiệp cho nền tảng OLT GPON, khung OLT dạng mô-đun và bo mạch dịch vụ OLT để mở rộng quy mô mạng LAN quang thụ động và sự phát triển của XG-PON.
Hướng dẫn triển khai POL một phần cho việc triển khai OLT GPONTìm hiểu cách lập kế hoạch triển khai POL từng phần, lựa chọn phần cứng Cisco GPON OLT và Huawei GPON OLT, và thiết kế các giải pháp triển khai mạng LAN quang thụ động có khả năng mở rộng.
Mạng trung tâm dữ liệu
Các giải pháp chuyển mạch, kiến trúc mạng và kết nối có khả năng mở rộng.
Nâng cấp SSD cho máy chủ Dell PowerEdge R740 và R750Tối ưu hóa hiệu năng máy chủ Dell PowerEdge R740 và R750 với ổ SSD Samsung PM893 SATA và PM9A3 NVMe cho các tác vụ ảo hóa, cơ sở dữ liệu và trí tuệ nhân tạo.
Mở khóa I/O cụm GPU PCIe 5 với NVIDIA ConnectX 7Thiết kế cụm GPU PCIe 5 với NVIDIA ConnectX 7 và bộ điều hợp mạng Mellanox để loại bỏ các nút thắt cổ chai I/O và tối ưu hóa hiệu năng mạng cho AI và HPC.
Hướng dẫn thiết kế mạng công nghiệp: Cáp quang so với cáp đồng.So sánh cáp quang và cáp đồng trong mạng Ethernet công nghiệp, lập kế hoạch thiết kế mạng cáp quang lai công nghiệp và lựa chọn các thiết bị chuyển mạch Ethernet bền chắc và bộ thu phát SFP công nghiệp.
Router-switch.com đang xây dựng một cây cầu để kết nối phần cứng với thế giới. Tham gia một cộng đồng được thiết kế để thúc đẩy sự phát triển nghề nghiệp và kinh doanh của bạn
Đối tác cá nhân
Chúng tôi đang tuyển dụng Nhân viên bán hàng CNTT bán thời gian, Đại diện bán hàng CNTT và Quản lý bán hàng để xây dựng dịch vụ mạnh mẽ hơn cho khách hàng
Các chương trình đối tác đáng tin cậy và sáng tạo giúp bạn tạo ra các giải pháp và dịch vụ để chuyển đổi các ngành công nghiệp, thị trường và cuộc sống.
Hợp tác với Router-switch.com để tiếp cận mạng lưới tuyệt vời, cơ hội giới thiệu sản phẩm toàn cầu và cơ hội phát triển cùng với một công ty hàng đầu trong ngành.
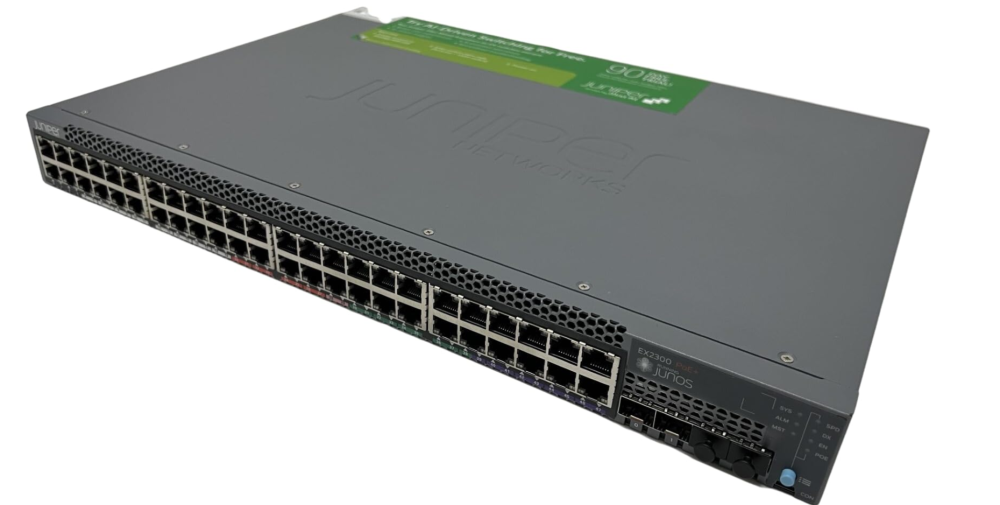
Các thiết bị Juniper Networks—bao gồm bộ chuyển mạch dòng EX, tường lửa SRX và bộ định tuyến—được sử dụng rộng rãi trong các mạng doanh nghiệp. Hiểu về tên người dùng và mật khẩu mặc định rất cần thiết cho quá trình thiết lập ban đầu, xử lý sự cố và cấu hình bảo mật. Mặc dù thông tin đăng nhập mặc định giúp đơn giản hóa lần đăng nhập đầu tiên, nhưng việc không thay đổi thông tin đăng nhập sẽ gây ra những rủi ro bảo mật đáng kể. Hướng dẫn này sẽ hướng dẫn bạn cách đăng nhập mặc định, thay đổi mật khẩu, khôi phục cài đặt gốc và các biện pháp bảo mật tốt nhất cho thiết bị Juniper.
Phần 1: Hiểu về tên người dùng và mật khẩu mặc định
Khi bắt đầu với một thiết bị Juniper mớiViệc biết thông tin đăng nhập mặc định là rất cần thiết. Các thông tin mặc định này cho phép cấu hình ban đầu nhưng có thể khác nhau đôi chút giữa các loại thiết bị và giao diện.
Thiết bị/Dòng
Tên người dùng mặc định
Mật khẩu mặc định
Ghi Chú
Thiết bị Junos OS (dòng EX, bộ định tuyến)
nguồn gốc
Trống (nhấn Enter)
Yêu cầu đặt mật khẩu gốc trước khi cam kết cấu hình
Thiết bị cũ hơn / Giao diện J-Web
màn hình lưới
màn hình lưới
Truy cập quản lý web, ví dụ: 192.168.1.1
Thay thế J-Web
quản trị viên
quản trị viên
Ít phổ biến hơn, chỉ một số trường hợp J-Web nhất định
Bộ định tuyến thông minh phiên (SSR)
t128
Tuyến đường 128t
Rủi ro vỡ nợ cao, phải thay đổi ngay lập tức
Mẹo: Đối với hầu hết các dòng EX (EX2200, EX3300, EX4200, EX4300), sử dụng đăng nhập bảng điều khiển root với mật khẩu trống.
Phần 2: Rủi ro bảo mật quan trọng của thông tin xác thực mặc định
Trước khi cấu hình thiết bị, điều quan trọng là phải hiểu tại sao việc giữ nguyên thông tin đăng nhập mặc định lại nguy hiểm. Mật khẩu mặc định thường là mục tiêu của kẻ tấn công và có thể xâm phạm toàn bộ mạng của bạn.
Khai thác botnet: Các mặc định được biết đến rộng rãi như t128 đang được quét tích cực.
Truy cập trái phép: Kẻ tấn công có thể giành được quyền kiểm soát hoàn toàn.
Thao túng cấu hình: Thay đổi trái phép hoặc cài đặt phần mềm độc hại.
Thiếu trách nhiệm giải trình: Thông tin đăng nhập mặc định được chia sẻ gây cản trở việc kiểm tra.
Hành động: Luôn thay đổi mật khẩu mặc định ngay sau lần đăng nhập đầu tiên.
Phần 3: Thay đổi mật khẩu mặc định trên Junos OS
Sau khi hiểu rõ các rủi ro, bước tiếp theo là bảo mật thiết bị Juniper của bạn bằng cách đặt mật khẩu root mạnh. Quy trình này rất đơn giản và đảm bảo cấu hình an toàn.
Hướng dẫn từng bước một:
Đăng nhập qua bảng điều khiển hoặc SSH (root / mật khẩu trống).
Vào chế độ CLI: cli
Vào chế độ cấu hình: configure
Điều hướng đến hệ thống phân cấp: edit system
Đặt mật khẩu gốc:
set root-authentication plaintext-password
Hoặc sử dụng mật khẩu được mã hóa (khuyến nghị):
set root-authentication encrypted-password "your_encrypted_password"
Cam kết thay đổi: commit
Tùy chọn: Đặt tên máy chủ set system host-name YourSwitchName, sau đó cam kết.
Thoát chế độ cấu hình: exit
Thực tiễn tốt nhất về bảo mật:
Hạn chế quyền truy cập gốc chỉ vào bảng điều khiển (set system services ssh root-login deny)
Tắt Telnet nếu sử dụng
Xoay mật khẩu thường xuyên
Luôn cập nhật Junos OS
Giới hạn quyền truy cập quản lý thông qua bộ lọc tường lửa
Việc bảo mật thiết bị của bạn ngay từ đầu sẽ giảm thiểu nguy cơ truy cập trái phép và đảm bảo môi trường mạng đáng tin cậy.
Phần 4: Khôi phục cài đặt gốc và khôi phục mật khẩu
Ngay cả khi sử dụng mật khẩu mạnh, bạn vẫn có thể cần khôi phục quyền truy cập hoặc đặt lại thiết bị. Juniper cung cấp nhiều tùy chọn tùy thuộc vào loại thiết bị.
Các bước chung:
Thiết bị Junos OS: Sử dụng rollback 0 or load factory-default sau đó commit.
Thiết bị có nút reset (ví dụ: SRX210): Nhấn và giữ RESET CONFIG trong 15 giây. Thiết bị sẽ khôi phục về cài đặt gốc (root / trống).
Truy cập J-Web: Trước tiên phải đặt mật khẩu root thông qua CLI.
Thiết bị SSR: Thực hiện theo hướng dẫn cụ thể của nhà cung cấp, sau đó thay đổi ngay thông tin đăng nhập mặc định t128/128tRoutes.
Cho dù bạn quên mật khẩu hay đang sử dụng lại thiết bị, những phương pháp này sẽ khôi phục cấu hình mặc định an toàn cho mạng của bạn.
Phần 5: Câu hỏi thường gặp
Q1: Đăng nhập mặc định cho bộ chuyển mạch EX2200?
Tên đăng nhập (Username) root, mật khẩu để trống. Đặt mật khẩu root trước khi thực hiện thay đổi.
Q2: Làm thế nào để thiết lập lại công tắc Juniper?
Sử dụng RESET CONFIG nút (nếu có) hoặc load factory-default Lệnh CLI, sau đó cam kết.
Q3: Tôi có thể đăng nhập vào J-Web bằng tài khoản mặc định không? root mật khẩu?
Không, mật khẩu root phải được thiết lập thông qua CLI trước.
Câu hỏi 4: Thông tin đăng nhập mặc định cho dòng SRX là gì?
root / mật khẩu để trống theo mặc định của nhà sản xuất.
Câu hỏi 5: Thông tin đăng nhập SSR mặc định là gì?
t128 / 128tRoutes. Thay đổi ngay lập tức vì rủi ro bảo mật.
Phần 6: Kết luận
Bắt đầu với Tên người dùng và mật khẩu mặc định của Juniper Switch, hầu hết các thiết bị dòng EX, SRX và Junos OS đều sử dụng root với mật khẩu trống. Có nhiều biến thể cho các mẫu cũ hơn, giao diện J-Web và thiết bị SSR (t128/128tRoutes).
Không bao giờ để thông tin đăng nhập mặc định không thay đổi. Hãy đặt mật khẩu mạnh, duy nhất và áp dụng các biện pháp bảo mật tốt nhất để bảo vệ mạng của bạn. Cho dù cấu hình EX2200 mới hay SRX4300, việc bảo mật thiết bị ngay từ đầu sẽ đảm bảo mạng an toàn và đáng tin cậy.