Nâng cấp lớp truy cập khuôn viên thông minh hơn với WiFi 6 và PoELên kế hoạch nâng cấp mạng khuôn viên trường thông minh hơn với các điểm truy cập WiFi 6, tùy chọn điểm truy cập Cisco 9120 và bộ chuyển mạch PoE của Arista để loại bỏ các điểm nghẽn ở lớp truy cập.
Bảo vệ mạng lai đa điểm với tường lửa bảo mật Cisco.Thiết kế hệ thống bảo mật mạng lai đa điểm với Cisco Secure Firewall, tường lửa trung tâm dữ liệu Firepower và bộ định tuyến biên WAN an toàn để kiểm soát chính sách nhất quán.
Truy cập sợi quang
Các giải pháp truy cập POL, GPON, XGS-PON và cáp quang.
Lập kế hoạch dung lượng OLT cho mạng truy cập GPONLập kế hoạch dung lượng OLT cho hệ thống OLT GPON và lập kế hoạch dung lượng EA5800, tối ưu hóa tỷ lệ phân chia GPON và thiết kế đường lên OLT để truy cập cáp quang có khả năng mở rộng.
Lựa chọn nền tảng OLT doanh nghiệp cho truy cập cáp quangThiết kế chiến lược nền tảng OLT doanh nghiệp cho nền tảng OLT GPON, khung OLT dạng mô-đun và bo mạch dịch vụ OLT để mở rộng quy mô mạng LAN quang thụ động và sự phát triển của XG-PON.
Hướng dẫn triển khai POL một phần cho việc triển khai OLT GPONTìm hiểu cách lập kế hoạch triển khai POL từng phần, lựa chọn phần cứng Cisco GPON OLT và Huawei GPON OLT, và thiết kế các giải pháp triển khai mạng LAN quang thụ động có khả năng mở rộng.
Mạng trung tâm dữ liệu
Các giải pháp chuyển mạch, kiến trúc mạng và kết nối có khả năng mở rộng.
Nâng cấp SSD cho máy chủ Dell PowerEdge R740 và R750Tối ưu hóa hiệu năng máy chủ Dell PowerEdge R740 và R750 với ổ SSD Samsung PM893 SATA và PM9A3 NVMe cho các tác vụ ảo hóa, cơ sở dữ liệu và trí tuệ nhân tạo.
Mở khóa I/O cụm GPU PCIe 5 với NVIDIA ConnectX 7Thiết kế cụm GPU PCIe 5 với NVIDIA ConnectX 7 và bộ điều hợp mạng Mellanox để loại bỏ các nút thắt cổ chai I/O và tối ưu hóa hiệu năng mạng cho AI và HPC.
Hướng dẫn thiết kế mạng công nghiệp: Cáp quang so với cáp đồng.So sánh cáp quang và cáp đồng trong mạng Ethernet công nghiệp, lập kế hoạch thiết kế mạng cáp quang lai công nghiệp và lựa chọn các thiết bị chuyển mạch Ethernet bền chắc và bộ thu phát SFP công nghiệp.
Router-switch.com đang xây dựng một cây cầu để kết nối phần cứng với thế giới. Tham gia một cộng đồng được thiết kế để thúc đẩy sự phát triển nghề nghiệp và kinh doanh của bạn
Đối tác cá nhân
Chúng tôi đang tuyển dụng Nhân viên bán hàng CNTT bán thời gian, Đại diện bán hàng CNTT và Quản lý bán hàng để xây dựng dịch vụ mạnh mẽ hơn cho khách hàng
Các chương trình đối tác đáng tin cậy và sáng tạo giúp bạn tạo ra các giải pháp và dịch vụ để chuyển đổi các ngành công nghiệp, thị trường và cuộc sống.
Hợp tác với Router-switch.com để tiếp cận mạng lưới tuyệt vời, cơ hội giới thiệu sản phẩm toàn cầu và cơ hội phát triển cùng với một công ty hàng đầu trong ngành.
Trong khoảng thời gian bảo trì lúc nửa đêm, một kỹ sư mạng tiến hành nâng cấp hệ thống chuyển mạch lõi quan trọng. Sau khi khởi động lại, bảng điều khiển tràn ngập các lỗi xác thực mật mã: %SMART_LIC-3-AUTH_FAIL và %COMMON_FIB-4-FIB_WARNCác thiết bị thu phát mới được lắp đặt bắt đầu rung liên tục, phát ra tín hiệu. %GBIC_SECURITY_CRYPT_ERR Lỗi. Thủ phạm? Các linh kiện phần cứng không chính hãng, thiếu các chữ ký mã hóa cần thiết để vượt qua các bước kiểm tra tính toàn vẹn nghiêm ngặt của hệ điều hành Cisco IOS-XE hiện đại.
Trong môi trường doanh nghiệp mật độ cao, việc triển khai phần cứng chưa được xác thực là một quả bom hẹn giờ. Ngoài các sự cố vận hành tức thời, phần cứng giả mạo hoặc bị sửa đổi còn gây ra các lỗ hổng bảo mật nghiêm trọng, thiếu hỗ trợ kỹ thuật chính thức và thời gian hoạt động trung bình giữa các lần hỏng hóc (MTBF) không thể dự đoán được. Hướng dẫn này cung cấp một bản kế hoạch kỹ thuật chuyên sâu để xác minh tính xác thực của sản phẩm Cisco bằng cách sử dụng các neo tin cậy mật mã, chẩn đoán CLI và phân tích pháp y vật lý.
Các điểm neo tin cậy mật mã và tính toàn vẹn ở cấp độ ASIC trong phần cứng của Cisco
Kiến trúc phần cứng hiện đại của Cisco dựa trên mô hình bảo mật đa lớp được thiết kế để ngăn chặn việc can thiệp và làm giả phần cứng. Cốt lõi của hệ thống phòng thủ này là... Mô-đun Trust Anchor (TAm), một chip silicon độc quyền, chống giả mạo được nhúng trực tiếp vào bo mạch chủ của Thiết bị chuyển mạch Cisco, bộ định tuyếnvà tường lửa.
TAm hoạt động như một gốc tin cậy dựa trên phần cứng. Trong quá trình sản xuất, Cisco lập trình một Bảo mật mã định danh thiết bị duy nhất (SUDI) vào con chip này. SUDI bao gồm Mã định danh sản phẩm (PID), Mã định danh phiên bản (VID) và Số sê-ri (S/N). Mã định danh này được liên kết bằng mật mã với một cặp khóa bất đối xứng (RSA hoặc ECDSA) được tạo ra bên trong vùng bảo mật của TAm. Khóa riêng tư không bao giờ rời khỏi chip silicon, trong khi khóa công khai được chứa trong chứng chỉ X.509 được ký bởi Cơ quan cấp chứng chỉ gốc (CA) của Cisco.
Khi thiết bị chuyển mạch khởi động, bộ nạp khởi động sẽ truy vấn TAm để xác minh chữ ký mã hóa của ảnh hệ điều hành. Nếu phần cứng là hàng giả hoặc đã bị sửa đổi, quá trình bắt tay mã hóa sẽ thất bại, ngăn chặn việc thực thi mã trái phép. Khi thiết kế mạng doanh nghiệp mật độ cao, việc tìm nguồn cung cấp chính hãng là rất quan trọng. Giải pháp thiết bị chuyển mạch Cisco Điều này vô cùng quan trọng để duy trì chuỗi tin cậy mật mã này và đảm bảo tích hợp liền mạch với Cisco Smart Licensing.
Xác minh dựa trên giao diện dòng lệnh: Trích xuất SUDI, IDPROM và số sê-ri
Để xác minh tính xác thực của thiết bị Cisco tại hiện trường, các kỹ sư mạng phải bỏ qua các nhãn vật lý—vốn rất dễ bị làm giả—và truy vấn trực tiếp EEPROM bên trong và chip Trust Anchor thông qua giao diện dòng lệnh (CLI).
1. Xác thực Mã định danh thiết bị duy nhất an toàn (SUDI)
Trên các nền tảng IOS-XE hiện đại (như dòng Catalyst 9000), bạn có thể trích xuất thông tin chi tiết chứng chỉ SUDI để xác minh rằng số sê-ri gắn liền với phần cứng khớp với nhãn trên khung máy.
Các bộ thu phát giả mạo rất phổ biến và thường gây ra hiện tượng chập chờn cổng hoặc tỷ lệ lỗi bit (BER) cao. Các thiết bị chuyển mạch của Cisco sử dụng cơ chế xác thực IDPROM nội bộ để kiểm tra chữ ký mã hóa của EEPROM của bộ thu phát.
show idprom interface GigabitEthernet1/0/1
Nếu bộ thu phát không phải là hàng chính hãng, thiết bị chuyển mạch sẽ ghi lại vi phạm bảo mật và có thể vô hiệu hóa cổng:
%GBIC_SECURITY_CHK-4-NON_CISCO_GBIC: Non-Cisco transceiver detected in port Gi1/0/1
%PM-4-ERR_DISABLE: gbic-invalid error detected on Gi1/0/1, putting Gi1/0/1 in err-disable state
Giải pháp tạm thời cho các trường hợp triển khai khẩn cấp (Lưu ý: Cách này bỏ qua các bước kiểm tra bảo mật và chỉ nên được sử dụng tạm thời):
configure terminal
 service unsupported-transceiver
 no errdisable detect cause gbic-invalid
end
Các tính năng bảo mật vật lý và phân tích pháp y bao bì
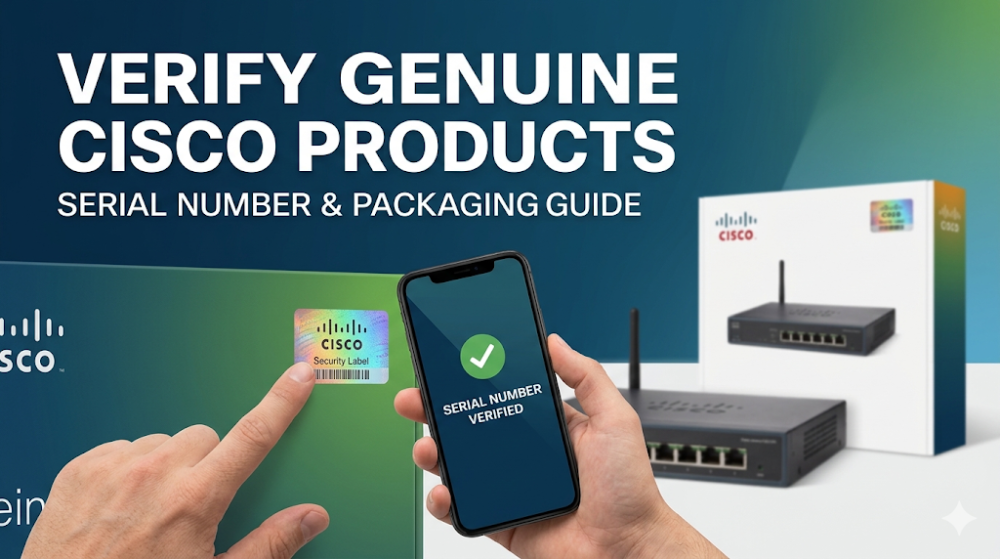
Mặc dù chẩn đoán CLI cung cấp độ chắc chắn tuyệt đối về mặt mã hóa, việc kiểm tra vật lý vẫn là tuyến phòng thủ đầu tiên trong quá trình tiếp nhận. Cisco áp dụng các biện pháp bảo mật vật lý tinh vi trên cả bao bì và khung phần cứng.
Tính chất đổi màu: Khi nghiêng, hình ảnh ba chiều chuyển đổi mượt mà giữa các màu xanh lá cây, vàng và xanh dương.
Văn bản siêu nhỏ: Khi phóng đại, hình ba chiều chính hãng có các dòng chữ siêu nhỏ sắc nét, dễ đọc như "CISCO SYSTEMS" hoặc "SECURE". Hình ba chiều giả thường hiển thị các chữ cái mờ, bị chồng chéo lên nhau.
Số sê-ri duy nhất: Mỗi hình ba chiều chứa một số sê-ri duy nhất, độc lập với số sê-ri sản phẩm nhưng được đăng ký trong cơ sở dữ liệu sản xuất của Cisco.
2. Bao bì và nhãn thùng carton
Bao bì của Cisco được thiết kế để chịu được quá trình vận chuyển đồng thời hiển thị rõ ràng thông tin sản phẩm.
Nhãn hộp carton: Nhãn thùng carton Cisco chính hãng có văn bản được in nhiệt độ phân giải cao. Mã vạch phải sắc nét và quét được ngay lập tức. Hộp giả thường sử dụng công nghệ in phun chất lượng thấp, dẫn đến các cạnh mã vạch bị răng cưa.
Băng keo an ninh: Các thùng carton vận chuyển của Cisco được niêm phong bằng băng keo bảo mật chắc chắn, được gia cố, có in logo của Cisco. Nếu băng keo bị cắt và dán lại bằng băng keo trong suốt, chuỗi chứng cứ của lô hàng đã bị phá vỡ.
Mã vạch 2D: Các nhãn Cisco hiện đại bao gồm mã vạch 2D DataMatrix chứa PID, VID và Số sê-ri. Khi quét mã vạch này bằng máy quét tiêu chuẩn, dữ liệu thu được phải khớp chính xác với văn bản được in trên đó.
Ma trận xác định kích thước và kiểm chứng phần cứng
Bảng so sánh dưới đây nêu rõ những điểm khác biệt quan trọng giữa phần cứng Cisco chính hãng và các sản phẩm giả mạo hoặc đã bị chỉnh sửa:
Vectơ xác minh
Phần cứng Cisco chính hãng
Phần cứng giả mạo / bị sửa đổi
Mô-đun neo tin cậy (TAm)
Hiện đang hoạt động; ký mã hóa bộ nạp khởi động.
Không có hoặc bị bỏ qua thông qua mã bootloader đã được sửa đổi.
Chứng chỉ SUDI
Chứng chỉ X.509 hợp lệ được ký bởi Cisco Root CA.
Không hợp lệ, tự ký hoặc hoàn toàn thiếu.
Cấp phép thông minh
Đăng ký liền mạch với Cisco CSSM.
Đăng ký thất bại do mã định danh duy nhất (UDI) trùng lặp hoặc nằm trong danh sách đen.
Bộ nhớ trong IDPROM của bộ thu phát
Được ký mã hóa; được IOS-XE chấp nhận nguyên bản.
Triggers %GBIC_SECURITY_CHK; yêu cầu bỏ qua CLI.
Hình ba chiều vật lý
Chữ siêu nhỏ sắc nét; chuyển màu mượt mà từ xanh lá cây sang xanh dương.
Màu sắc nhạt nhẽo, tĩnh lặng; chữ siêu nhỏ bị mờ hoặc thiếu.
Việc kiểm tra phần cứng sau khi nhận hàng là một cách tiếp cận mang tính phản ứng. Để thực sự bảo vệ cơ sở hạ tầng mạng, các tổ chức phải áp dụng một khuôn khổ mua sắm chủ động và chiến lược.
Các kênh phân phối truyền thống thường gặp phải tình trạng tắc nghẽn nghiêm trọng về thời gian giao hàng, với lịch trình giao hàng kéo dài từ 6-8 tuần hoặc lâu hơn. Những sự chậm trễ này có thể gây nguy hiểm cho tiến độ dự án quan trọng, khiến các nhóm mua sắm có xu hướng tìm nguồn cung ứng từ các kênh không được kiểm chứng và có rủi ro cao.
Bộ định tuyến-chuyển mạch giải quyết trực tiếp những thách thức trong chuỗi cung ứng này. Bằng cách duy trì hơn Hơn 20 triệu đô la hàng tồn kho có sẵn tại nhiều kho hàng.Router-switch đảm bảo giao hàng trong cùng tuần cho phần cứng doanh nghiệp quan trọng, loại bỏ sự chậm trễ dự án mà không ảnh hưởng đến bảo mật. Hơn nữa, chuỗi cung ứng phẳng của Router-switch bỏ qua nhiều lớp trung gian khu vực, cho phép các nhà tích hợp hệ thống (SI) và các doanh nghiệp vừa và nhỏ (SME) được hưởng chiết khấu mua số lượng lớn trực tiếp.
Để đảm bảo sự an tâm tuyệt đối, Router-switch cung cấp:
Đảm bảo 100% hàng chính hãng: Mỗi thiết bị phần cứng được xuất xưởng đều có số sê-ri (S/N) có thể xác minh đầy đủ và trực tiếp trong cơ sở dữ liệu chính thức của Cisco.
Tặng kèm gói bảo hành mở rộng RS Care 3 năm: Cung cấp khả năng bảo vệ mạnh mẽ, sánh ngang với các hợp đồng SmartNet truyền thống.
Dịch vụ thay thế dự phòng RMA nhanh chóng: Trong trường hợp hiếm hoi xảy ra sự cố phần cứng, Router-switch sẽ gửi thiết bị thay thế trước tiên, giảm thiểu thời gian sửa chữa trung bình (MTTR) của bạn.
Tư vấn CCIE 1 kèm 1 miễn phí: Tiếp cận với các kiến trúc sư mạng hàng đầu để hỗ trợ thiết kế, cấu hình và kiểm tra.
Giải đáp thắc mắc từ chuyên gia và các câu hỏi thường gặp trong cộng đồng người dùng.
Câu 1: Tại sao thiết bị chuyển mạch Cisco của tôi hiển thị lỗi "unauthorized transceiver" hoặc "GBIC_SECURITY_CRYPT_ERR"?
Lỗi này xảy ra khi hệ điều hành IOS-XE của thiết bị chuyển mạch truy vấn IDPROM của bộ thu phát và không xác thực được chữ ký mã hóa. Các thiết bị chuyển mạch của Cisco sử dụng cơ chế này để đảm bảo chỉ những bộ thu phát được chứng nhận—đáp ứng các thông số kỹ thuật về nhiệt và điện nghiêm ngặt—mới được triển khai. Nếu bạn nhận được lỗi này trên một bộ thu phát được dán nhãn là hàng chính hãng của Cisco, thì bộ thu phát đó có thể là hàng giả hoặc có EEPROM bị hỏng.
Câu 2: Làm thế nào để tôi xác minh số seri của Cisco có hợp lệ hay không nếu tem dán vật lý bị mất hoặc bị hư hỏng?
Bạn có thể truy xuất số sê-ri nội bộ, không thể thay đổi trực tiếp từ EEPROM của phần cứng thông qua giao diện dòng lệnh (CLI). Kết nối với bảng điều khiển thiết bị và chạy lệnh sau: show inventory or show license udi lệnh. Số sê-ri được trả về bởi các lệnh này được đọc trực tiếp từ mô-đun Trust Anchor (TAm) hoặc IDPROM hệ thống và không dễ bị thay đổi bởi những kẻ làm giả. Hãy so sánh số sê-ri nội bộ này với hóa đơn mua hàng của bạn và cơ sở dữ liệu hỗ trợ chính thức của Cisco.
Câu 3: Cisco SUDI là gì và làm thế nào nó ngăn chặn phần cứng giả mạo chạy hệ điều hành IOS-XE hiện đại?
Mã định danh thiết bị duy nhất an toàn (SUDI) là một chứng chỉ X.509 được ghi vào chip mô-đun Trust Anchor (TAm) chống giả mạo trong quá trình sản xuất. Nó chứa PID, VID và số sê-ri duy nhất của sản phẩm, được ký mã hóa bởi CA gốc của Cisco. Hệ điều hành IOS-XE hiện đại sử dụng chứng chỉ này trong quá trình khởi động để xác minh tính toàn vẹn của phần cứng. Nếu hệ điều hành phát hiện chứng chỉ SUDI không hợp lệ hoặc bị thiếu, nó sẽ hạn chế chức năng, chặn đăng ký Smart Licensing hoặc từ chối khởi động.
Câu 4: Thẻ nhớ hoặc thẻ flash Cisco giả có thể gây ra sự bất ổn hệ thống trong quá trình nâng cấp IOS-XE không?
Đúng vậy. Các mô-đun bộ nhớ giả mạo hoặc của bên thứ ba thường thiếu cấu hình thời gian chính xác và chất lượng silicon cao cần thiết cho các chip ASIC tùy chỉnh của Cisco. Mặc dù chúng có vẻ hoạt động tốt dưới tải nhẹ, nhưng chúng thường gây ra lỗi hệ thống (kernel panic), rò rỉ bộ nhớ hoặc làm hỏng gói dữ liệu mà không báo lỗi khi hệ thống chịu tải lưu lượng cao hoặc trong các chu kỳ đọc/ghi chuyên sâu của quá trình nâng cấp IOS-XE.
Câu 5: Router-switch đảm bảo như thế nào về tính xác thực 100% và độ tin cậy của số seri sản phẩm đã xuất xưởng?
Router-switch thực thi quy trình kiểm soát chất lượng và xác minh nghiêm ngặt. Mỗi sản phẩm Cisco được nhập kho đều trải qua quá trình kiểm tra vật lý, xác thực bằng hình ảnh ba chiều và kiểm tra chẩn đoán dựa trên giao diện dòng lệnh (CLI) bởi đội ngũ kỹ sư được chứng nhận của chúng tôi. Chúng tôi đảm bảo tất cả các số seri đều là hàng chính hãng 100%, không bị thay đổi và có thể xác minh đầy đủ trong cơ sở dữ liệu chính thức của Cisco trước khi xuất xưởng.
Chuyên môn xây dựng niềm tin
Hơn 20 năm • Hơn 200 quốc gia • Hơn 21500 khách hàng/dự án CCIE · JNCIE · NSE7 · ACDX · HPE Master ASE · Chuyên gia máy chủ/AI của Dell