Nâng cấp lớp truy cập khuôn viên thông minh hơn với WiFi 6 và PoELên kế hoạch nâng cấp mạng khuôn viên trường thông minh hơn với các điểm truy cập WiFi 6, tùy chọn điểm truy cập Cisco 9120 và bộ chuyển mạch PoE của Arista để loại bỏ các điểm nghẽn ở lớp truy cập.
Bảo vệ mạng lai đa điểm với tường lửa bảo mật Cisco.Thiết kế hệ thống bảo mật mạng lai đa điểm với Cisco Secure Firewall, tường lửa trung tâm dữ liệu Firepower và bộ định tuyến biên WAN an toàn để kiểm soát chính sách nhất quán.
Truy cập sợi quang
Các giải pháp truy cập POL, GPON, XGS-PON và cáp quang.
Lập kế hoạch dung lượng OLT cho mạng truy cập GPONLập kế hoạch dung lượng OLT cho hệ thống OLT GPON và lập kế hoạch dung lượng EA5800, tối ưu hóa tỷ lệ phân chia GPON và thiết kế đường lên OLT để truy cập cáp quang có khả năng mở rộng.
Lựa chọn nền tảng OLT doanh nghiệp cho truy cập cáp quangThiết kế chiến lược nền tảng OLT doanh nghiệp cho nền tảng OLT GPON, khung OLT dạng mô-đun và bo mạch dịch vụ OLT để mở rộng quy mô mạng LAN quang thụ động và sự phát triển của XG-PON.
Hướng dẫn triển khai POL một phần cho việc triển khai OLT GPONTìm hiểu cách lập kế hoạch triển khai POL từng phần, lựa chọn phần cứng Cisco GPON OLT và Huawei GPON OLT, và thiết kế các giải pháp triển khai mạng LAN quang thụ động có khả năng mở rộng.
Mạng trung tâm dữ liệu
Các giải pháp chuyển mạch, kiến trúc mạng và kết nối có khả năng mở rộng.
Nâng cấp SSD cho máy chủ Dell PowerEdge R740 và R750Tối ưu hóa hiệu năng máy chủ Dell PowerEdge R740 và R750 với ổ SSD Samsung PM893 SATA và PM9A3 NVMe cho các tác vụ ảo hóa, cơ sở dữ liệu và trí tuệ nhân tạo.
Mở khóa I/O cụm GPU PCIe 5 với NVIDIA ConnectX 7Thiết kế cụm GPU PCIe 5 với NVIDIA ConnectX 7 và bộ điều hợp mạng Mellanox để loại bỏ các nút thắt cổ chai I/O và tối ưu hóa hiệu năng mạng cho AI và HPC.
Hướng dẫn thiết kế mạng công nghiệp: Cáp quang so với cáp đồng.So sánh cáp quang và cáp đồng trong mạng Ethernet công nghiệp, lập kế hoạch thiết kế mạng cáp quang lai công nghiệp và lựa chọn các thiết bị chuyển mạch Ethernet bền chắc và bộ thu phát SFP công nghiệp.
Router-switch.com đang xây dựng một cây cầu để kết nối phần cứng với thế giới. Tham gia một cộng đồng được thiết kế để thúc đẩy sự phát triển nghề nghiệp và kinh doanh của bạn
Đối tác cá nhân
Chúng tôi đang tuyển dụng Nhân viên bán hàng CNTT bán thời gian, Đại diện bán hàng CNTT và Quản lý bán hàng để xây dựng dịch vụ mạnh mẽ hơn cho khách hàng
Các chương trình đối tác đáng tin cậy và sáng tạo giúp bạn tạo ra các giải pháp và dịch vụ để chuyển đổi các ngành công nghiệp, thị trường và cuộc sống.
Hợp tác với Router-switch.com để tiếp cận mạng lưới tuyệt vời, cơ hội giới thiệu sản phẩm toàn cầu và cơ hội phát triển cùng với một công ty hàng đầu trong ngành.
Đối với các chuyên gia CNTT, kỹ sư mạng và quản trị viên hệ thống, việc hiểu rõ các cổng mạng lõi là điều cần thiết để quản lý mạng an toàn và hiệu quả. Trong số tất cả các cổng, 80, 443, 8080 và 8443 rất quan trọng cho giao tiếp web. Mặc dù chúng có vẻ giống nhau, nhưng giao thức, mã hóa và kịch bản triển khai của chúng lại khác nhau, ảnh hưởng đến bảo mật, hiệu suất và hành vi ứng dụng. Hướng dẫn này giải thích sự khác biệt giữa cổng 80/443/8080/8443 và hiểu biết thực tế về triển khai.
Phần 1: Tìm hiểu về nền tảng: Cổng mạng là gì?
Cổng là một điểm cuối logic, được xác định bằng một số, giúp chuyển hướng lưu lượng mạng đến đúng ứng dụng hoặc dịch vụ. Cổng hoạt động chủ yếu ở Lớp Vận chuyển (Lớp 4) và thường sử dụng TCP để giao tiếp đáng tin cậy.
Các cảng nổi tiếng: Các cổng dưới 1024 là "Cổng Nổi Tiếng", dành riêng cho các dịch vụ cốt lõi. Cổng 80 (HTTP) và 443 (HTTPS) thuộc danh mục này.
Phần 2: Giao tiếp Web tiêu chuẩn: Cổng 80 (HTTP) và Cổng 443 (HTTPS)
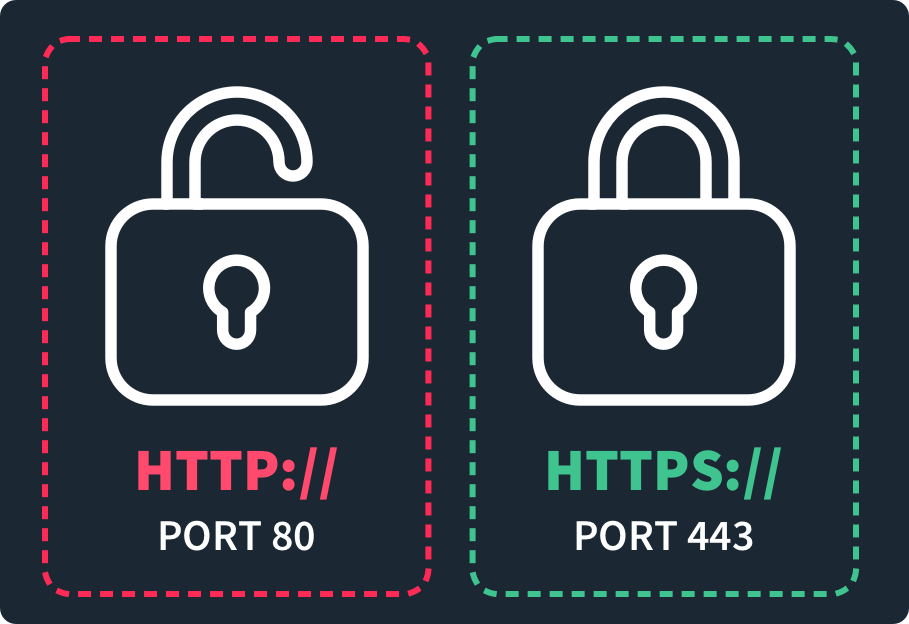
Cổng 80: Cổng không được mã hóa
Giao thức: HTTP
An ninh: Không an toàn (văn bản thuần túy)
Chức năng: Cổng mặc định cho lưu lượng truy cập web không được mã hóa. Thường chuyển hướng người dùng đến HTTPS (Cổng 443).
Cổng 443: Tiêu chuẩn bảo mật
Giao thức: HTTPS
An ninh: Được mã hóa qua SSL/TLS
Chức năng: Cổng chính cho giao tiếp web an toàn. Cho biết chứng chỉ SSL/TLS đã được cài đặt.
Phần 3: Cổng thay thế: Cổng 8080 và Cổng 8443
Cổng 8080: HTTP thay thế
Được sử dụng để thử nghiệm, phát triển, proxy, lưu trữ đệm hoặc nhiều máy chủ web trên cùng một máy chủ. Yêu cầu bao gồm URL rõ ràng (ví dụ: http://example.com:8080).
Cổng 8443: HTTPS thay thế
Giải pháp thay thế an toàn cho 443, thường được sử dụng cho các máy chủ ứng dụng như Apache Tomcat hoặc trong các tình huống quản lý nội bộ. Sử dụng mã hóa SSL/TLS.
Phần 4: Sự khác biệt chính và các kịch bản triển khai
Tính năng
Cảng 80
Cảng 443
Cảng 8080
Cảng 8443
Nghị định thư
HTTP
HTTPS
HTTP
HTTPS
Trạng thái IANA
Mặc định
Mặc định
Luân phiên
Luân phiên
Encryption
Không áp dụng
SSL / TLS
Không áp dụng
SSL / TLS
Sử dụng tiêu chuẩn
Lưu lượng truy cập web
Truy cập web an toàn
Phát triển, proxy
Máy chủ ứng dụng, truy cập nội bộ an toàn
Cảng đặc quyền
Có (<1024)
Có (<1024)
Không (>1024)
Không (>1024)
Các tình huống triển khai
Máy chủ web công cộng sử dụng 443, chuyển hướng 80 đến 443.
Proxy ngược/bộ cân bằng tải có thể sử dụng 8080/8443 nội bộ.
Các máy chủ ứng dụng như Tomcat thường sử dụng 8443 cho các kết nối an toàn mà không cần quyền root.
Bộ định tuyến-chuyển mạch Lợi thế: Đối với việc triển khai mạng yêu cầu phần cứng và cấu hình cụ thể, Router-switch cung cấp hỗ trợ nhanh chóng, kho dự trữ toàn cầu và hướng dẫn kỹ thuật, đảm bảo triển khai liền mạch trên các cổng và giao thức.
Phần 5: Khắc phục sự cố và Thực hành tốt nhất
Quản lý tường lửa
Chỉ mở Cổng 80 để chuyển hướng đến 443.
Đảm bảo 443/8443 có chứng chỉ SSL/TLS hợp lệ.
Các cổng thay thế (8080/8443) giúp tránh xung đột đặc quyền và các dịch vụ riêng biệt.
Ví dụ về cấu hình máy chủ
Đầu nối SSL Tomcat cho 8443
NGINX reverse proxy đang lắng nghe trên 8443
Những câu hỏi thường gặp (FAQ)
Câu hỏi 1: Cổng 80 so với 8080 so với 443 là gì?
Cổng 80 là HTTP (không được mã hóa), 443 là HTTPS (được mã hóa) và 8080 là cổng thay thế HTTP thường được sử dụng để thử nghiệm, proxy hoặc nhiều máy chủ.
Câu hỏi 2: Cổng 8443 và cổng 443 có giống nhau không?
Không, 8443 là cổng HTTPS thay thế. Mã hóa thì giống nhau, nhưng 8443 thường được sử dụng cho máy chủ ứng dụng hoặc dịch vụ nội bộ khi cổng 443 bị chiếm dụng.
Câu 3: Cổng 8080 được sử dụng để làm gì?
Cổng 8080 chủ yếu dành cho các mục đích sử dụng thay thế HTTP: phát triển, thử nghiệm, proxy, lưu trữ đệm và chạy nhiều dịch vụ web trên cùng một máy chủ.
Câu hỏi 4: Mở cổng 80 và 443 có an toàn không?
Cổng 443 được bảo mật (đã mã hóa), nhưng Cổng 80 chỉ truyền văn bản thuần túy. Để duy trì bảo mật, hãy giữ cổng 80 mở để chuyển hướng đến cổng 443.
Câu hỏi 5: Sự khác biệt chính giữa Cổng 80 và Cổng 443 là gì?
Cổng 80 là cổng HTTP không được mã hóa; Cổng 443 là cổng HTTPS với mã hóa SSL/TLS, đảm bảo tính bảo mật và toàn vẹn.
Câu hỏi 6: Tại sao lại sử dụng 8080 hoặc 8443 thay vì mặc định?
Để chạy các dịch vụ mà không cần quyền root, tách nhiều dịch vụ web hoặc cung cấp các kênh thay thế an toàn khi các cổng tiêu chuẩn bị chiếm dụng.
Kết luận: Bảo mật mạng Edge của bạn
Hiểu được sự khác biệt giữa cổng 80/443/8080/8443 rất quan trọng đối với bảo mật mạng, hiệu suất ứng dụng và tính tuân thủ.
Sử dụng 443 cho mọi giao tiếp an toàn.
Chuyển hướng 80 đến 443 để tránh lộ văn bản thuần túy.
Triển khai 8080/8443 một cách chiến lược để thử nghiệm hoặc cung cấp dịch vụ nội bộ.
Bộ định tuyến-chuyển mạch cung cấp hỗ trợ nhanh chóng, kho dự trữ toàn cầu và hướng dẫn kỹ thuật, đảm bảo triển khai cổng chính xác, cấu hình an toàn và triển khai suôn sẻ trên toàn bộ cơ sở hạ tầng mạng của bạn.
Lưu ý: Cấu hình và hành vi có thể thay đổi đôi chút tùy theo nền tảng, máy chủ và thiết kế mạng. Luôn xác thực cấu hình và cài đặt SSL/TLS dựa trên tài liệu của nhà cung cấp và các biện pháp bảo mật tốt nhất.
Chuyên môn xây dựng niềm tin
Hơn 20 năm • Hơn 200 quốc gia • Hơn 21500 khách hàng/dự án CCIE · JNCIE · NSE7 · ACDX · HPE Master ASE · Chuyên gia máy chủ/AI của Dell