Depo WiFi Kapsama Alanı ve Çalışma Süresi Sorunlarının ÇözümüDepo içi WiFi kapsama alanı ve kesintisiz çalışma süresi için, raf ve bağlantı istasyonları için depo WiFi 6 AP'leri, endüstriyel kablosuz erişim noktaları ve depo PoE anahtarları kullanın.
WiFi 6 ve PoE ile Daha Akıllı Kampüs Erişim Katmanı YükseltmesiWiFi 6 erişim noktaları, Cisco 9120 erişim noktası seçenekleri ve Arista PoE anahtarları ile erişim katmanı darboğazlarını ortadan kaldırarak daha akıllı bir kampüs ağı yükseltmesi planlayın.
Kurumsal Güvenlik Duvarı Yüksek Erişilebilirlik Kümelerine GeçişYüksek kullanılabilirlik (HA) güvenlik duvarı geçişini ve eski güvenlik duvarlarının Cisco Firepower HA ve H3C kurumsal güvenlik duvarı kümeleriyle değiştirilmesini planlayarak dayanıklı uç nokta güvenliği sağlayın.
GPON Erişim Ağları için OLT Kapasite PlanlamasıGPON OLT sistemleri ve EA5800 kapasite planlaması için OLT kapasite planlaması yapın, ölçeklenebilir fiber erişimi için GPON bölme oranını ve OLT uplink tasarımını optimize edin.
Fiber Erişimi için Kurumsal OLT Platformu SeçimiPasif optik LAN ve XG-PON evrimini ölçeklendirmek için GPON OLT platformu, modüler OLT şasisi ve OLT servis kartlarına yönelik kurumsal OLT platform stratejisi tasarlayın.
GPON OLT Dağıtımları için Kısmi POL Dağıtım KılavuzuKısmi POL dağıtımını planlamayı, Cisco GPON OLT ve Huawei GPON OLT donanımlarını seçmeyi ve ölçeklenebilir Pasif Optik LAN kurulumlarını tasarlamayı öğrenin.
Veri Merkezi Ağı
Ölçeklenebilir anahtarlama, ağ yapısı ve ara bağlantı çözümleri.
NVIDIA ConnectX 7 ile PCIe 5 GPU Kümesi G/Ç'sini Açığa ÇıkarınG/Ç darboğazlarını ortadan kaldırmak ve yapay zeka ile yüksek performanslı bilgi işlem (HPC) ağ performansını optimize etmek için NVIDIA ConnectX 7 ve Mellanox ağ adaptörleriyle PCIe 5 GPU kümeleri tasarlayın.
Fiber Üzerinden Tünel Video Gözetimi VLAN KararlılığıDayanıklı Huawei OptiX OSN CCTV ağları için optik taşıma omurgası ve Arista fiber toplama teknolojisini kullanarak kararlı tünel video gözetim VLAN'ları tasarlayın.
Cisco NCS-5501-SE Kullanım Ömrü Sonu Yedek Parça ve Geçiş KılavuzuCisco NCS-5501-SE'nin kullanım ömrünün sonuna yaklaşması durumunda NCS 5500 ile değiştirilmesi, NCS 5700'e geçiş ve NCS-5501-SE'nin yedek olarak bulundurulması ile birlikte temel ağlar için SSD arıza planlaması yapılması planlanmalıdır.
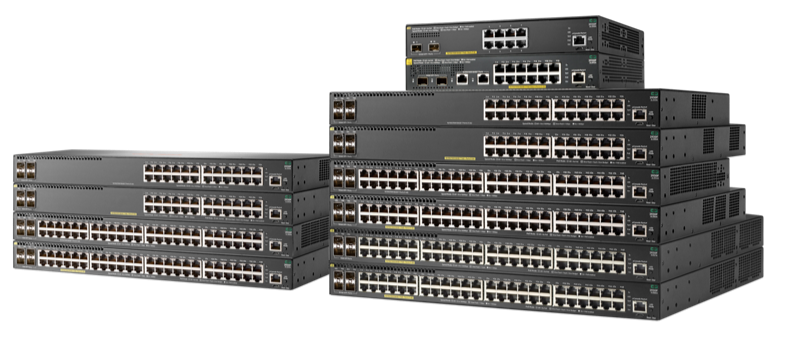
HPE Aruba 2930F anahtarı serisi, güvenilirliği ve ölçeklenebilirliği nedeniyle kurumsal ağlarda yaygın olarak kullanılmaktadır. Varsayılan kimlik bilgilerini ve uygun erişim prosedürlerini anlamak, güvenli ve verimli bir yönetim için çok önemlidir. Bu kılavuz, varsayılan oturum açma, ilk kurulum, parola yönetimi, sorun giderme ve kurumsal en iyi uygulamalar konusunda size yol gösterecektir.
Bölüm 1: Varsayılan kullanıcı adı ve parolayı anlayın
bağlantınızı kurmadan önce Aruba 2930F anahtarı, varsayılan kimlik bilgilerini ve anahtarın yeni mi yoksa fabrika ayarlarına sıfırlanmış mı olduğuna bağlı olarak nasıl davrandıklarını bilmek önemlidir.
Yepyeni anahtar (konsol erişimi): İlk seri bağlantıda genellikle parola gerekmez. Bu, ilk kurulumu oturum açma kesintisi olmadan gerçekleştirmenizi sağlar.
Fabrika ayarlarına sıfırlama veya genel Aruba değişiklikleri sonrasında: Varsayılan kullanıcı adı: admin ve şifre adminBazı cihazlar alternatif olarak şunları kullanabilir: password Şifre alanı için.
Varsayılan VLAN IP'si: VLAN 1 genellikle DHCP üzerinden bir IP alır. DHCP sunucusu yoksa, konsol yapılandırması aracılığıyla statik bir IP atanmalıdır.
⚠️ Yetkisiz erişimi önlemek için varsayılan kimlik bilgilerinizi her zaman hemen değiştirin.
Bölüm 2: Aruba 2930F anahtarınıza erişin
Anahtara konsol, Web GUI veya SSH üzerinden erişebilirsiniz. Her yöntemin kendine özgü adımları ve ön koşulları vardır.
2.1 Konsol Erişimi
Bilgisayarınızdan anahtar konsol portuna bir USB veya RJ45 konsol kablosu bağlayın.
Aygıt Yöneticisi'nde (Windows) COM bağlantı noktasını belirleyin veya kullanın ls /dev/tty.* macOS/Linux'ta.
PuTTY veya Tera Term gibi bir terminal emülatörü açın.
Seri ayarlarını yapılandırın: 9600 baud, 8 veri biti, eşlik yok, 1 durdurma biti.
Anahtarı açın veya yeniden başlatın. Yeni bir anahtar için başlangıçta parola gerekmez.
Anahtar sıfırlandıysa, kullanın admin/admin giriş yapmak.
2.2 Web GUI Erişimi
Bilgisayarınızın aynı ağda olduğundan ve switch IP'sine erişebildiğinden emin olun.
Bir tarayıcı açın ve anahtar IP'yi girin (örn. http://192.168.1.10).
Kullanıcı adı ve şifreyi girin (varsayılan) admin/admin (sıfırlamadan sonra).
Grafiksel arayüz üzerinden yapılandırmaya, izlemeye ve güncellemelere erişin.
2.3 SSH Erişimi
Anahtarda SSH'nin etkinleştirildiğinden ve ağ bağlantısının geçerli olduğundan emin olun.
Switch IP'sine bağlanmak için bir SSH istemcisi kullanın.
Kullanıcı adınızı ve şifrenizi girin (varsayılan veya yapılandırılmış).
SSH, devam eden yapılandırma için güvenli uzaktan erişim sağlar.
Bölüm 3: İlk yapılandırma ve parola değişikliği
Anahtarınızın güvenliğini sağlamak, uygun IP adresleri atamak ve varsayılan kimlik bilgilerini değiştirmekle başlar.
S4: Birden fazla switch'te aynı anda VLAN veya SNMP yapılandırabilir miyim?
A4: Evet. Aruba Central toplu yapılandırmaya ve merkezi yönetime olanak tanır.
Sonuç
Varsayılan kullanıcı adı ve şifreyi bilmekİlk erişim prosedürleri, parola yönetimi ve kurumsal dağıtım en iyi uygulamaları, Aruba 2930F anahtarlarınızın güvenli ve verimli bir şekilde entegre olmasını sağlar. Sağlam ve güvenilir bir ağ altyapısı sağlamak için aşağıdaki adımları izleyin.
Uzmanlık Güven Oluşturur
20+ Yıl • 200+ Ülke • 21500+ Müşteri/Proje CCIE · JNCIE · NSE7 · ACDX · HPE Master ASE · Dell Sunucu/AI Uzmanı