Kutatua Matatizo ya WiFi ya Ghala na Upasuaji wa MudaBuni huduma ya WiFi ya ghala inayotegemeka na muda wa ziada ukitumia wifi ya ghala 6 ap, sehemu za kufikia zisizotumia waya za viwandani, na swichi za poe za ghala kwa ajili ya raki na gati.
Jinsi SMB Zinazojenga Mtandao Salama kwa Kazi MsetoJifunze jinsi SMBs zinavyobuni mtandao salama wa kazi mseto kwa kutumia SMB SD WAN, WiFi 6 salama, na swichi za ufikiaji wa PoE kwa matawi na watumiaji wa mbali.
Firewall na Usalama
Suluhisho za ulinzi wa mtandao, ufikiaji salama, na kinga dhidi ya mtandao.
Upangaji wa Uwezo wa OLT kwa Mitandao ya Ufikiaji ya GPONPanga uwezo wa OLT kwa mifumo ya GPON OLT na upangaji wa uwezo wa EA5800, kuboresha uwiano wa mgawanyiko wa GPON na muundo wa kiungo cha juu cha OLT kwa ufikiaji wa nyuzi unaoweza kupanuliwa.
Mitandao ya Kituo cha Data cha Scale Chini ya Muda Mrefu wa UongoziPanua mtandao wa vituo vya data kwa kasi zaidi chini ya muda mrefu wa uwasilishaji kwa kutumia swichi za mgongo wa kituo cha data, miundo ya vituo vya data vya mgongo wa leaf na miunganisho ya kitambaa cha Cisco UCS.
Cisco Nexus 9336C FX2 dhidi ya 93180YC FX3 kwa 100G Spine LeafLinganisha Cisco Nexus 9336C FX2 dhidi ya 93180YC FX3 kwa muundo wa kitambaa cha jani la mgongo cha 100G, uboreshaji wa kituo cha data cha 25G 100G na upangaji wa uboreshaji wa Nexus 100G kwa gharama nafuu.
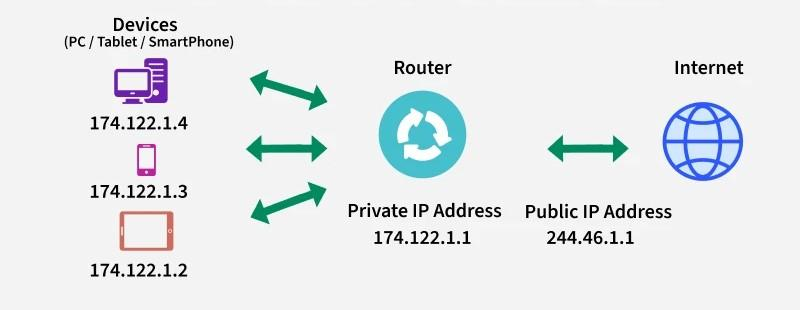
Tafsiri ya Anwani ya Mtandaoni (NAT) huruhusu mitandao ya kibinafsi kuwasiliana na mitandao ya umma, kama vile intaneti, kwa kutafsiri anwani za IP za kibinafsi kwa anwani za IP za umma. Husaidia kuhifadhi nafasi ya anwani ya IPv4, huongeza safu ya usalama kwa kuficha miundo ya ndani ya IP, na kuwezesha ufikiaji wa mtandao kwa vifaa vilivyo ndani ya mitandao ya kibinafsi.
Tafsiri ya Anwani ya Mtandao (NAT) ni Nini?
NAT hurekebisha maelezo ya anwani ya IP katika vichwa vya pakiti trafiki inaposonga kupitia kipanga njia au ngome, kutafsiri anwani za IP za kibinafsi kwa anwani za IP za umma na kinyume chake. Hii huruhusu vifaa vilivyo katika mitandao ya kibinafsi (nyumbani, tawi, vituo vya data) kufikia mtandao huku vikihifadhi nafasi ya kimataifa ya anwani ya IP.
Kwa nini Tunahitaji NAT?
Uhifadhi wa Anwani: IPv4 hutoa karibu anwani bilioni 4.3, ambayo haitoshi kwa vifaa vya leo. NAT inaruhusu mitandao yote ya kibinafsi kutumia anwani moja ya IP ya umma kwa ufikiaji wa mtandao, na hivyo kupunguza hitaji la anwani nyingi za IP za umma.
Faragha na Usalama Msingi: NAT huficha anwani za ndani za IP kutoka kwa mtandao wa umma, ikitoa safu ya usalama kwa kuzuia miunganisho inayoingia isiyoombwa isipokuwa iwe imesanidiwa kwa njia dhahiri.
Kuwezesha Mawasiliano ya IP ya Kibinafsi na ya Umma: Anwani za IP za kibinafsi (zilizofafanuliwa katika RFC 1918) haziwezi kuelekeza kwenye mtandao wa umma. NAT huziba pengo hili, ikiruhusu vifaa vya kibinafsi kuwasiliana na seva za umma.
Aina za NAT
aina
Maelezo ya Kiufundi
Tumia Uchunguzi
NAT tuli
Ramani moja ya kibinafsi ya IP kwa IP moja ya umma
Kupangisha seva za ndani zinazohitaji ufikiaji usiobadilika wa umma
Nguvu ya NAT
IPs za kibinafsi zimepangwa kwa IPS ya umma kutoka dimbwi
Dimbwi ndogo ya IP ya umma, kazi inayozunguka
PAT (Upakiaji wa NAT)
Ramani nyingi za IP za kibinafsi kwa IP moja ya umma kwa kutumia bandari tofauti
Kawaida zaidi, huwezesha ufikiaji wa mtandao kwa vifaa vingi kwa kutumia IP moja
NAT Inafanyaje Kazi?
Wakati kifaa kwenye mtandao wa kibinafsi kinapoanzisha muunganisho:
Kifaa cha NAT kinachukua nafasi ya IP ya chanzo cha faragha na IP yake ya umma.
Kwa PAT, inapeana mlango wa kipekee wa chanzo ili kutofautisha vipindi.
Kifaa cha NAT hudumisha jedwali la utafsiri linaloonyesha IP/mlango wa kibinafsi kwa IP/mlango wa umma.
Trafiki ya kurudi inaangaliwa dhidi ya jedwali hili, na anwani lengwa na mlango huandikwa upya kwa IP ya ndani na mlango.
Ikiwa hakuna upangaji ramani uliopo, miunganisho ya ndani isiyoombwa kwa kawaida hupunguzwa isipokuwa inaruhusiwa na usanidi (kama vile NAT Tuli).
Jinsi ya kusanidi Chanzo NAT (NAT/PAT) kwenye Vipanga njia vya Cisco
interface GigabitEthernet0/0
 ip nat inside
interface GigabitEthernet0/1
 ip nat outside
Unda Orodha ya Ufikiaji Ili Kulingana na Trafiki ya Ndani:
access-list 1 permit 192.168.1.0 0.0.0.255
Sanidi NAT/PAT:
NAT tuli:
ip nat inside source static 192.168.1.10 203.0.113.10
Nguvu ya NAT:
ip nat pool PUBLIC_POOL 203.0.113.100 203.0.113.110 netmask 255.255.255.0
ip nat inside source list 1 pool PUBLIC_POOL
PAT (Upakiaji wa NAT):
ip nat inside source list 1 interface GigabitEthernet0/1 overload
Thibitisha Usanidi wa NAT:
show ip nat translations
show ip nat statistics
Jinsi ya kusanidi Upitishaji wa NAT kwenye Njia za Cisco
Unapotumia VPN, NAT inaweza kuingilia trafiki. NAT Traversal (NAT-T) hujumuisha trafiki ya IPsec katika UDP ili kupita vifaa vya NAT. Ili kuwezesha NAT-T kwenye ruta za Cisco:
crypto isakmp nat-traversal 20
Hii inawezesha NAT-T na uokoaji wa sekunde 20 (chaguo-msingi ni sekunde 10).
Uhakiki:
show crypto isakmp sa
Hakikisha ACL zako zinaruhusu UDP/4500 na kwamba programu zingine za VPN zinaunga mkono NAT-T.
Maombi ya kawaida ya NAT
Ufikiaji wa Mtandao wa Nyumbani na Tawi - Vifaa vingi vinavyoshiriki IP moja ya umma.
Kukaribisha Seva - NAT tuli kwa ufikiaji wa ndani kwa seva za ndani.
Mtoa huduma wa daraja la NAT (CGNAT) - ISPs zinazosimamia besi kubwa za wateja na IPs chache za umma.
Mpito wa IPv6 (NAT64) - Kuwezesha vifaa vya IPv6 pekee kuwasiliana na seva za IPv4.
Faragha Iliyoongezwa - Kuficha muundo wa anwani wa ndani kutoka kwa mitandao ya nje.
Mapungufu na Changamoto za NAT
Kuvunja kuunganishwa kwa mwisho-hadi-mwisho: Miunganisho ya ndani ya moja kwa moja inahitaji usanidi wazi wa NAT.
Hutatiza Itifaki Kupachika Maelezo ya IP: FTP, SIP inaweza kuhitaji ALGs au njia za kupitisha za NAT.
Uchovu wa bandari: PAT inaweza kumaliza bandari zinazopatikana chini ya mzigo mzito.
Sio uingizwaji wa moto: NAT huongeza faragha lakini haikagui au kuzuia trafiki hasidi.
Maswali Yanayoulizwa Mara kwa Mara ya NAT
Q1: NAT ni nini katika Cisco? NAT kwenye vipanga njia vya Cisco hutafsiri anwani za IP za kibinafsi kwa IP za umma, kuwezesha ufikiaji wa mtandao wakati wa kuhifadhi nafasi ya anwani.
Q2: Jinsi ya kusanidi mtandao wa NAT? Bainisha violesura vya ndani/nje, unda ACL za trafiki ya ndani, weka sheria za NAT (tuli, dynamic, au PAT), na uthibitishe kwa kutumia show ip nat translations.
Q3: Jinsi ya kusanidi upitishaji wa NAT kwenye ruta za Cisco? Kutumia crypto isakmp nat-traversal amri kuwezesha NAT-T, kuruhusu trafiki ya VPN kupita kwenye vifaa vya NAT.
Q4: Jinsi ya kusanidi chanzo cha NAT? Kutumia ip nat inside source inaamuru kutafsiri IP za chanzo cha ndani kwa IP za umma, kusaidia usanidi wa tuli, thabiti na wa PAT.