Recepcja może pozyskiwać cenny feedback od użytkowników i utrzymywać bezpośrednią komunikację dzięki funkcjom aplikacji: wiadomościom, powiadomieniom automatycznym i narzędziom wspierającym spersonalizowaną obsługę według potrzeb użytkowników.
Rozwiązywanie problemów z zasięgiem i dostępnością sieci Wi-Fi w magazynieZaprojektuj niezawodny zasięg WiFi i zapewnij sobie nieprzerwaną pracę w magazynie dzięki punktom dostępu WiFi 6 w magazynie, przemysłowym punktom dostępu bezprzewodowego oraz przełącznikom PoE w magazynach, przeznaczonych do regałów i doków.
Jak małe i średnie firmy budują bezpieczną sieć do pracy hybrydowejDowiedz się, w jaki sposób małe i średnie przedsiębiorstwa projektują bezpieczną hybrydową sieć roboczą, wykorzystując SMB SD WAN, bezpieczne WiFi 6 i przełączniki dostępowe PoE dla oddziałów i użytkowników zdalnych.
Zapora ogniowa i bezpieczeństwo
Rozwiązania w zakresie zapór sieciowych, bezpiecznego dostępu i ochrony sieci.
Migracja zapory sieciowej HA do klastrów o wysokiej dostępnościZaplanuj migrację zapory sieciowej do wysokiej dostępności i wymianę starszych zapór sieciowych na klastry zapór sieciowych Cisco Firepower HA i H3C dla przedsiębiorstw, aby zapewnić odporne zabezpieczenia brzegowe.
Planowanie pojemności OLT dla sieci dostępowych GPONZaplanuj pojemność OLT dla systemów GPON OLT i planowanie pojemności EA5800, optymalizując współczynnik podziału GPON i projekt łącza uplink OLT w celu zapewnienia skalowalnego dostępu światłowodowego.
Częściowy przewodnik wdrażania POL dla wdrożeń GPON OLTDowiedz się, jak zaplanować częściowe wdrożenie POL, wybrać sprzęt Cisco GPON OLT i Huawei GPON OLT oraz zaprojektować skalowalne wdrożenia pasywnej sieci optycznej LAN.
Sieć centrów danych
Skalowalne rozwiązania w zakresie przełączania, struktury i połączeń.
Cisco Nexus 9336C FX2 vs 93180YC FX3 dla 100G Spine LeafPorównaj modele Cisco Nexus 9336C FX2 i 93180YC FX3 pod kątem projektu struktury 100G Spine Leaf, modernizacji centrum danych 25G 100G i ekonomicznego planowania modernizacji Nexus 100G.
Odblokuj PCIe 5 GPU Cluster IO z NVIDIA ConnectX 7Projektuj klastry GPU PCIe 5 z kartami sieciowymi NVIDIA ConnectX 7 i Mellanox, aby wyeliminować wąskie gardła wejścia/wyjścia i zoptymalizować wydajność sieci AI i HPC.
Bezstratna sieć klastra AI z RoCEv2 i GPUDirectZaprojektuj bezstratną infrastrukturę RoCEv2 Ethernet i GPUDirect RDMA dla klastrów AI przy użyciu przełączników Arista 400G i modułów Huawei CloudEngine.
Infrastruktura sieci
Okablowanie, optyka, zasilanie i infrastruktura sieci szkieletowej.
Stabilność monitoringu wideo tunelowego VLAN przez światłowódProjektuj stabilne sieci VLAN tunelowego systemu monitoringu wideo, wykorzystujące szkieletową sieć optyczną i agregację światłowodów Arista dla odpornych sieci CCTV Huawei OptiX OSN.
Router-switch.com buduje most łączący sprzęt ze światem. Dołącz do społeczności zaprojektowanej, aby wspierać Twój biznes i rozwój kariery
Indywidualny Partner
Zatrudnimy na część etatu przedstawiciela handlowego IT, przedstawiciela handlowego IT i kierownika sprzedaży, aby zbudować silniejszą obsługę dla klientów
Partner z Router-switch.com aby uzyskać dostęp do doskonałej sieci kontaktów, globalnej prezentacji produktów i możliwości rozwoju u boku lidera branży.
Router-switch.com jest wiodącym dostawcą rozwiązań sieciowych, zapewniającym klientom korporacyjnym i użytkownikom końcowym profesjonalne produkty i rozwiązania ICT
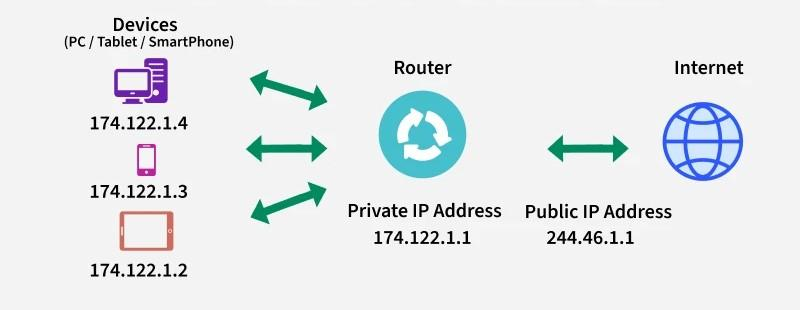
Translacja adresów sieciowych (NAT) Umożliwia sieciom prywatnym komunikację z sieciami publicznymi, takimi jak internet, poprzez tłumaczenie prywatnych adresów IP na publiczne adresy IP. Pomaga oszczędzać przestrzeń adresową IPv4, dodaje warstwę bezpieczeństwa poprzez ukrywanie wewnętrznych struktur IP i umożliwia bezproblemowy dostęp do internetu urządzeniom w sieciach prywatnych.
Czym jest translacja adresów sieciowych (NAT)?
NAT Modyfikuje informacje o adresie IP w nagłówkach pakietów podczas przesyłania danych przez router lub zaporę sieciową, tłumacząc prywatne adresy IP na publiczne adresy IP i odwrotnie. Umożliwia to urządzeniom w sieciach prywatnych (domowych, oddziałowych, centrach danych) dostęp do internetu przy jednoczesnym zachowaniu globalnej przestrzeni adresów IP.
Dlaczego potrzebujemy NAT?
Zachowanie adresów: Protokół IPv4 zapewnia około 4.3 miliarda adresów, co jest niewystarczające dla dzisiejszych urządzeń. NAT pozwala całym sieciom prywatnym korzystać z jednego publicznego adresu IP do dostępu do internetu, zmniejszając potrzebę posiadania wielu publicznych adresów IP.
Prywatność i podstawowe bezpieczeństwo: NAT ukrywa wewnętrzne adresy IP przed publicznym Internetem, zapewniając warstwę bezpieczeństwa poprzez zapobieganie niechcianym połączeniom przychodzącym, chyba że zostaną one wyraźnie skonfigurowane.
Umożliwianie komunikacji za pomocą prywatnych i publicznych adresów IP: Prywatne adresy IP (zdefiniowane w RFC 1918) nie mogą być kierowane w publicznym Internecie. NAT wypełnia tę lukę, umożliwiając prywatnym urządzeniom komunikację z serwerami publicznymi.
Rodzaje NAT
Typ
OPIS
Przypadek użycia
Statyczny NAT
Jeden prywatny adres IP jest trwale mapowany na jeden publiczny adres IP
Hosting serwerów wewnętrznych wymagających stałego dostępu publicznego
Dynamiczny NAT
Prywatne adresy IP są mapowane na publiczne adresy IP z puli
Ograniczona pula publicznych adresów IP, rotacyjne przydzielanie
PAT (przeciążenie NAT)
Wiele prywatnych adresów IP jest mapowanych na jeden publiczny adres IP przy użyciu różnych portów
Najczęściej umożliwia dostęp do Internetu dla wielu urządzeń za pomocą jednego adresu IP
Jak działa NAT?
Gdy urządzenie w sieci prywatnej inicjuje połączenie:
Urządzenie NAT zastępuje prywatny adres IP adresem publicznym.
W przypadku protokołu PAT przypisuje unikalny port źródłowy w celu rozróżniania sesji.
Ruch powrotny jest sprawdzany pod kątem tej tabeli, a adres docelowy i port są ponownie zapisywane na wewnętrzny adres IP i port.
Jeśli nie istnieje żadne mapowanie, niechciane połączenia przychodzące są zwykle porzucane, chyba że pozwalają na to konfiguracje (jak w przypadku statycznego NAT).
Jak skonfigurować źródłowy NAT (NAT/PAT) na routerach Cisco
Poniżej przedstawiono uproszczone kroki konfiguracji NAT i PAT (przeciążenie) na routerach Cisco:
Zdefiniuj interfejsy wewnętrzne i zewnętrzne:
interface GigabitEthernet0/0
 ip nat inside
interface GigabitEthernet0/1
 ip nat outside
Utwórz listę dostępu dostosowaną do ruchu wewnętrznego:
access-list 1 permit 192.168.1.0 0.0.0.255
Konfigurowanie NAT/PAT:
NAT statyczny:
ip nat inside source static 192.168.1.10 203.0.113.10
Dynamiczny NAT:
ip nat pool PUBLIC_POOL 203.0.113.100 203.0.113.110 netmask 255.255.255.0
ip nat inside source list 1 pool PUBLIC_POOL
PAT (przeciążenie NAT):
ip nat inside source list 1 interface GigabitEthernet0/1 overload
Sprawdź konfigurację NAT:
show ip nat translations
show ip nat statistics
Jak skonfigurować NAT Traversal na routerach Cisco
Podczas korzystania z sieci VPN NAT może zakłócać ruch. NAT Traversal (NAT-T) enkapsuluje ruch IPsec w protokole UDP, aby przejść przez urządzenia NAT. Aby włączyć NAT-T na routerach Cisco:
crypto isakmp nat-traversal 20
Włącza NAT-T z czasem podtrzymania połączenia wynoszącym 20 sekund (wartość domyślna to 10 sekund).
Weryfikacja:
show crypto isakmp sa
Upewnij się, że Twoje listy kontroli dostępu (ACL) obsługują protokół UDP/4500 i że Twoi partnerzy VPN obsługują NAT-T.
Typowe aplikacje NAT
Dostęp do Internetu w domu i w oddziale – wiele urządzeń współdzielących jeden publiczny adres IP.
Hosting serwera – statyczny NAT dla dostępu przychodzącego do serwerów wewnętrznych.
NAT klasy operatorskiej (CGNAT) – dostawcy usług internetowych zarządzający dużą bazą abonentów z ograniczoną liczbą publicznych adresów IP.
Przejście na protokół IPv6 (NAT64) – umożliwienie urządzeniom obsługującym wyłącznie protokół IPv6 komunikacji z serwerami IPv4.
Dodano prywatność – ukrycie wewnętrznej struktury adresowania przed sieciami zewnętrznymi.
Ograniczenia i wyzwania NAT
Przerywa łączność typu end-to-end: Bezpośrednie połączenia przychodzące wymagają wyraźnej konfiguracji NAT.
Komplikuje protokoły osadzające informacje IP: FTP, SIP mogą wymagać metod ALG lub NAT.
Wyczerpanie portu: Przy dużym obciążeniu PAT może wyczerpać dostępne porty.
Nie zastępuje zapory sieciowej: NAT zapewnia prywatność, ale nie sprawdza ani nie blokuje złośliwego ruchu.
Najczęściej zadawane pytania dotyczące NAT
P1: Czym jest NAT w Cisco? Funkcja NAT na routerach Cisco tłumaczy prywatne adresy IP na publiczne adresy IP, umożliwiając dostęp do Internetu przy jednoczesnej oszczędności przestrzeni adresowej.
P2: Jak skonfigurować sieć NAT? Zdefiniuj interfejsy wewnętrzne/zewnętrzne, utwórz listy kontroli dostępu (ACL) dla ruchu wewnętrznego, skonfiguruj reguły NAT (statyczne, dynamiczne lub PAT) i zweryfikuj przy użyciu show ip nat translations.
P3: Jak skonfigurować omijanie NAT na routerach Cisco? Użyj crypto isakmp nat-traversal polecenie włączające NAT-T, umożliwiające przepływ ruchu VPN przez urządzenia NAT.
P4: Jak skonfigurować źródłowy NAT? Użyj ip nat inside source polecenia do tłumaczenia wewnętrznych adresów IP źródłowych na publiczne adresy IP, obsługujące konfiguracje statyczne, dynamiczne i PAT.