Recepcja może pozyskiwać cenny feedback od użytkowników i utrzymywać bezpośrednią komunikację dzięki funkcjom aplikacji: wiadomościom, powiadomieniom automatycznym i narzędziom wspierającym spersonalizowaną obsługę według potrzeb użytkowników.
Rozwiązywanie problemów z zasięgiem i dostępnością sieci Wi-Fi w magazynieZaprojektuj niezawodny zasięg WiFi i zapewnij sobie nieprzerwaną pracę w magazynie dzięki punktom dostępu WiFi 6 w magazynie, przemysłowym punktom dostępu bezprzewodowego oraz przełącznikom PoE w magazynach, przeznaczonych do regałów i doków.
Jak małe i średnie firmy budują bezpieczną sieć do pracy hybrydowejDowiedz się, w jaki sposób małe i średnie przedsiębiorstwa projektują bezpieczną hybrydową sieć roboczą, wykorzystując SMB SD WAN, bezpieczne WiFi 6 i przełączniki dostępowe PoE dla oddziałów i użytkowników zdalnych.
Zapora ogniowa i bezpieczeństwo
Rozwiązania w zakresie zapór sieciowych, bezpiecznego dostępu i ochrony sieci.
Migracja zapory sieciowej HA do klastrów o wysokiej dostępnościZaplanuj migrację zapory sieciowej do wysokiej dostępności i wymianę starszych zapór sieciowych na klastry zapór sieciowych Cisco Firepower HA i H3C dla przedsiębiorstw, aby zapewnić odporne zabezpieczenia brzegowe.
Planowanie pojemności OLT dla sieci dostępowych GPONZaplanuj pojemność OLT dla systemów GPON OLT i planowanie pojemności EA5800, optymalizując współczynnik podziału GPON i projekt łącza uplink OLT w celu zapewnienia skalowalnego dostępu światłowodowego.
Częściowy przewodnik wdrażania POL dla wdrożeń GPON OLTDowiedz się, jak zaplanować częściowe wdrożenie POL, wybrać sprzęt Cisco GPON OLT i Huawei GPON OLT oraz zaprojektować skalowalne wdrożenia pasywnej sieci optycznej LAN.
Sieć centrów danych
Skalowalne rozwiązania w zakresie przełączania, struktury i połączeń.
Cisco Nexus 9336C FX2 vs 93180YC FX3 dla 100G Spine LeafPorównaj modele Cisco Nexus 9336C FX2 i 93180YC FX3 pod kątem projektu struktury 100G Spine Leaf, modernizacji centrum danych 25G 100G i ekonomicznego planowania modernizacji Nexus 100G.
Odblokuj PCIe 5 GPU Cluster IO z NVIDIA ConnectX 7Projektuj klastry GPU PCIe 5 z kartami sieciowymi NVIDIA ConnectX 7 i Mellanox, aby wyeliminować wąskie gardła wejścia/wyjścia i zoptymalizować wydajność sieci AI i HPC.
Bezstratna sieć klastra AI z RoCEv2 i GPUDirectZaprojektuj bezstratną infrastrukturę RoCEv2 Ethernet i GPUDirect RDMA dla klastrów AI przy użyciu przełączników Arista 400G i modułów Huawei CloudEngine.
Infrastruktura sieci
Okablowanie, optyka, zasilanie i infrastruktura sieci szkieletowej.
Stabilność monitoringu wideo tunelowego VLAN przez światłowódProjektuj stabilne sieci VLAN tunelowego systemu monitoringu wideo, wykorzystujące szkieletową sieć optyczną i agregację światłowodów Arista dla odpornych sieci CCTV Huawei OptiX OSN.
Router-switch.com buduje most łączący sprzęt ze światem. Dołącz do społeczności zaprojektowanej, aby wspierać Twój biznes i rozwój kariery
Indywidualny Partner
Zatrudnimy na część etatu przedstawiciela handlowego IT, przedstawiciela handlowego IT i kierownika sprzedaży, aby zbudować silniejszą obsługę dla klientów
Partner z Router-switch.com aby uzyskać dostęp do doskonałej sieci kontaktów, globalnej prezentacji produktów i możliwości rozwoju u boku lidera branży.
Router-switch.com jest wiodącym dostawcą rozwiązań sieciowych, zapewniającym klientom korporacyjnym i użytkownikom końcowym profesjonalne produkty i rozwiązania ICT
Wirtualne sieci lokalne (VLAN) są niezbędne do segmentacji sieci, bezpieczeństwa, wydajności i skalowalności. Ten przewodnik krok po kroku opisuje, jak… skonfiguruj sieć VLAN na przełączniku Cisco, obejmujące tworzenie sieci VLAN, przypisywanie portów do przełączników Cisco VLAN, konfigurowanie portów magistralnych, najlepsze praktyki i Rozwiązywanie problemów z siecią VLAN przełącznik Cisco Metody te są kluczowe. Znajomość tych konfiguracji zapewnia wydajne i bezpieczne zarządzanie siecią dla specjalistów IT, małych i średnich firm oraz środowisk korporacyjnych.
Część 1: Zrozumienie sieci VLAN i ich znaczenia
Sieci VLAN segmentują ruch, zwiększają bezpieczeństwo i upraszczają zarządzanie w środowiskach MŚP i przedsiębiorstw.
Co to jest sieć VLAN?
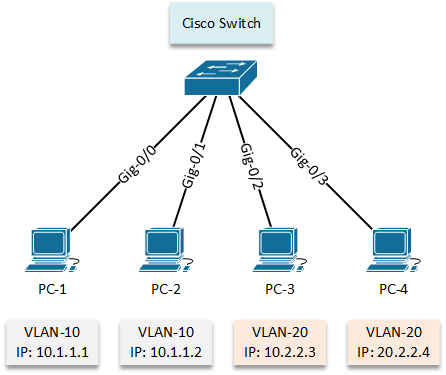
A Wirtualna sieć lokalna (VLAN) Logicznie segmentuje porty na przełączniku, tworząc wiele izolowanych domen rozgłoszeniowych. Pozwala to grupować hosty, nawet jeśli są fizycznie oddzielone, zapewniając, że ruch dociera tylko do urządzeń w tej samej sieci VLAN. Sieci VLAN działają głównie na warstwie 2. Każdy Przełącznik Cisco ma domyślną sieć VLAN 1.
Dlaczego sieci VLAN są kluczowe dla nowoczesnych sieci
Sieci VLAN ułatwiają efektywne zarządzanie siecią w różnych lokalizacjach, maksymalizują efektywność inwestycji w sprzęt oraz poprawiają wydajność, bezpieczeństwo i skalowalność w rozwijających się organizacjach.
Sieci VLAN i wydajność sieci
Segmentacja domen rozgłoszeniowych zmniejsza niepotrzebny ruch, minimalizując przeciążenie i optymalizując wykorzystanie pasma, zwłaszcza w środowiskach o dużym natężeniu ruchu.
Sieci VLAN i bezpieczeństwo sieci
Sieci VLAN izolują poufne dane i umożliwiają szczegółową kontrolę dostępu, zapobiegając nieautoryzowanemu dostępowi między sieciami VLAN i zwiększając ogólne bezpieczeństwo sieci.
Sieci VLAN i skalowalność sieci
Dodawanie nowych sieci VLAN lub rozszerzanie segmentów jest łatwe bez konieczności przenoszenia sprzętu. Ta elastyczność wspiera rozwój organizacji i dynamiczne zmiany w działach.
Część 2: Podstawowe kroki konfiguracji sieci VLAN przełącznika Cisco
Wykonaj poniższe kroki Konfiguracja sieci VLAN Cisco Catalyst za pomocą interfejsu CLI, od tworzenia sieci VLAN po konfigurację magistrali. W przypadku przełączników Cisco 9300 zapoznaj się z naszą szczegółową instrukcją. Przewodnik konfiguracji sieci VLAN w Cisco 9300 aby zapoznać się z notatkami dotyczącymi konkretnej platformy.
Dostęp do interfejsu wiersza poleceń przełącznika Cisco
Device> enable
Device# configure terminal
Tworzenie i nadawanie nazwy sieci VLAN
Device(config)# vlan 10
Device(config-vlan)# name HR_Department
Device(config-vlan)# exit
Część 3: Zaawansowane rozważania i najlepsze praktyki
Po skonfigurowaniu sieci VLAN ważne jest, aby rozważyć zaawansowane ustawienia i najlepsze praktyki. Te kroki zwiększają bezpieczeństwo, upraszczają zarządzanie i zapobiegają typowym błędom. Wdrożenie tych praktyk gwarantuje stabilność, skalowalność i bezpieczeństwo konfiguracji sieci VLAN.
Zrozumienie domyślnych ustawień portu przełącznika
Domyślne zachowanie: wszystkie porty w sieci VLAN 1, włączony DTP. Świadomie nadpisz ustawienia domyślne dla bezpieczeństwa i prawidłowego działania.
Pliki konfiguracyjne sieci VLAN
vlan.dat: Przechowuje sieci VLAN o normalnym zakresie (1–1005).
konfiguracja-bieżąca: Przechowuje konfiguracje interfejsów i sieci VLAN o rozszerzonym zasięgu (1006–4094).
Sieci VLAN o normalnym i rozszerzonym zakresie
Sieci VLAN o normalnym zakresie (1–1005): Wspólne, zapisane w vlan.dat.
Sieci VLAN o rozszerzonym zasięgu (1006–4094):W przypadku dużych sieci zapisane w running-config z VTP v1/v2.
Dokumenty
Rejestruj przypisania VLAN-ów, ich przeznaczenie, podsieci IP, VLAN-y trunkingowe/natywne. Usprawnia to konserwację i wdrażanie. Praktyczne przykłady znajdziesz również w naszym Przewodnik konfiguracji sieci VLAN Cisco 9300 do scenariuszy gotowych do pracy w laboratorium.
Część 4: Weryfikacja i rozwiązywanie problemów z konfiguracjami sieci VLAN
Po skonfigurowaniu sieci VLAN kluczowa jest weryfikacja i rozwiązywanie problemów. Dzięki temu sieć będzie działać płynnie, a ruch będzie przebiegał zgodnie z oczekiwaniami.
Kroki weryfikacji
Device# show vlan brief
Device# show interfaces trunk
Device# show interfaces switchport
Device# show interfaces status
Device# show mac address table interface
Device# show running-config interface
Rozwiązywanie typowych problemów z siecią VLAN
Brak łączności w sieci VLAN: Sprawdź przypisanie portów, status sieci VLAN, konfigurację IP i połączenie fizyczne.
Brak łączności między sieciami VLAN: Wymaga routingu warstwy 3 (routera lub SVI).
Problemy z bagażnikiem: Sprawdź zgodność macierzystej sieci VLAN, listę dozwolonych sieci VLAN, DTP i enkapsulację.
Nieaktywne porty po usunięciu sieci VLAN: Przypisz ponownie do aktywnej sieci VLAN.
Sekcja często zadawanych pytań
P1: Domyślna sieć VLAN na przełączniku Cisco?
A1: VLAN 1, wszystkie porty przypisane domyślnie.
P2: Czy sieci VLAN potrzebują routera do komunikacji?
A2: Tak, do routingu między sieciami VLAN wymagane jest urządzenie warstwy 3.
P3: Port dostępowy czy port magistralny?
A3: Dostęp = pojedyncza sieć VLAN; Port = wiele sieci VLAN.
Podsumowanie: Opanuj swoją sieć dzięki sieciom VLAN
Opanowanie sieci VLAN zwiększa bezpieczeństwo, wydajność i skalowalność. Od tworzenia sieci VLAN, przez przypisywanie portów, po zaawansowane trunkingowanie – ten przewodnik wyposaża specjalistów IT w narzędzia do budowania odpornych sieci. Wskazówki dotyczące konkretnej platformy można znaleźć w: Przewodnik konfiguracji sieci VLAN Cisco 9300.
Sprawdź dostępność przełącznika Cisco Catalyst na stronie router-switch.com i porównaj ceny za pośrednictwem it-price.com Aby rozpocząć wdrażanie sieci VLAN już dziś.