Recepcja może pozyskiwać cenny feedback od użytkowników i utrzymywać bezpośrednią komunikację dzięki funkcjom aplikacji: wiadomościom, powiadomieniom automatycznym i narzędziom wspierającym spersonalizowaną obsługę według potrzeb użytkowników.
Rozwiązywanie problemów z zasięgiem i dostępnością sieci Wi-Fi w magazynieZaprojektuj niezawodny zasięg WiFi i zapewnij sobie nieprzerwaną pracę w magazynie dzięki punktom dostępu WiFi 6 w magazynie, przemysłowym punktom dostępu bezprzewodowego oraz przełącznikom PoE w magazynach, przeznaczonych do regałów i doków.
Jak małe i średnie firmy budują bezpieczną sieć do pracy hybrydowejDowiedz się, w jaki sposób małe i średnie przedsiębiorstwa projektują bezpieczną hybrydową sieć roboczą, wykorzystując SMB SD WAN, bezpieczne WiFi 6 i przełączniki dostępowe PoE dla oddziałów i użytkowników zdalnych.
Zapora ogniowa i bezpieczeństwo
Rozwiązania w zakresie zapór sieciowych, bezpiecznego dostępu i ochrony sieci.
Migracja zapory sieciowej HA do klastrów o wysokiej dostępnościZaplanuj migrację zapory sieciowej do wysokiej dostępności i wymianę starszych zapór sieciowych na klastry zapór sieciowych Cisco Firepower HA i H3C dla przedsiębiorstw, aby zapewnić odporne zabezpieczenia brzegowe.
Planowanie pojemności OLT dla sieci dostępowych GPONZaplanuj pojemność OLT dla systemów GPON OLT i planowanie pojemności EA5800, optymalizując współczynnik podziału GPON i projekt łącza uplink OLT w celu zapewnienia skalowalnego dostępu światłowodowego.
Częściowy przewodnik wdrażania POL dla wdrożeń GPON OLTDowiedz się, jak zaplanować częściowe wdrożenie POL, wybrać sprzęt Cisco GPON OLT i Huawei GPON OLT oraz zaprojektować skalowalne wdrożenia pasywnej sieci optycznej LAN.
Sieć centrów danych
Skalowalne rozwiązania w zakresie przełączania, struktury i połączeń.
Cisco Nexus 9336C FX2 vs 93180YC FX3 dla 100G Spine LeafPorównaj modele Cisco Nexus 9336C FX2 i 93180YC FX3 pod kątem projektu struktury 100G Spine Leaf, modernizacji centrum danych 25G 100G i ekonomicznego planowania modernizacji Nexus 100G.
Odblokuj PCIe 5 GPU Cluster IO z NVIDIA ConnectX 7Projektuj klastry GPU PCIe 5 z kartami sieciowymi NVIDIA ConnectX 7 i Mellanox, aby wyeliminować wąskie gardła wejścia/wyjścia i zoptymalizować wydajność sieci AI i HPC.
Bezstratna sieć klastra AI z RoCEv2 i GPUDirectZaprojektuj bezstratną infrastrukturę RoCEv2 Ethernet i GPUDirect RDMA dla klastrów AI przy użyciu przełączników Arista 400G i modułów Huawei CloudEngine.
Infrastruktura sieci
Okablowanie, optyka, zasilanie i infrastruktura sieci szkieletowej.
Stabilność monitoringu wideo tunelowego VLAN przez światłowódProjektuj stabilne sieci VLAN tunelowego systemu monitoringu wideo, wykorzystujące szkieletową sieć optyczną i agregację światłowodów Arista dla odpornych sieci CCTV Huawei OptiX OSN.
Router-switch.com buduje most łączący sprzęt ze światem. Dołącz do społeczności zaprojektowanej, aby wspierać Twój biznes i rozwój kariery
Indywidualny Partner
Zatrudnimy na część etatu przedstawiciela handlowego IT, przedstawiciela handlowego IT i kierownika sprzedaży, aby zbudować silniejszą obsługę dla klientów
Partner z Router-switch.com aby uzyskać dostęp do doskonałej sieci kontaktów, globalnej prezentacji produktów i możliwości rozwoju u boku lidera branży.
Router-switch.com jest wiodącym dostawcą rozwiązań sieciowych, zapewniającym klientom korporacyjnym i użytkownikom końcowym profesjonalne produkty i rozwiązania ICT
Dla specjalistów IT, inżynierów sieciowych i administratorów systemów zrozumienie podstawowych portów sieciowych jest niezbędne do bezpiecznego i wydajnego zarządzania siecią. Spośród wszystkich portów, porty 80, 443, 8080 i 8443 są kluczowe dla komunikacji internetowej. Choć mogą wydawać się podobne, ich protokoły, szyfrowanie i scenariusze wdrożenia różnią się, wpływając na bezpieczeństwo, wydajność i działanie aplikacji. Ten przewodnik wyjaśnia różnice między nimi. port 80/443/8080/8443 i praktyczne wskazówki dotyczące wdrożenia.
Część 1: Zrozumienie podstaw: Czym jest port sieciowy?
Port to logiczny punkt końcowy, identyfikowany numerem, który kieruje ruch sieciowy do odpowiedniej aplikacji lub usługi. Porty działają głównie na warstwie transportowej (warstwa 4) i zazwyczaj wykorzystują protokół TCP do niezawodnej komunikacji.
Znane porty: Porty poniżej 1024 to „porty dobrze znane”, zarezerwowane dla usług podstawowych. Do tej kategorii należą porty 80 (HTTP) i 443 (HTTPS).
Część 2: Standardowa komunikacja internetowa: port 80 (HTTP) i port 443 (HTTPS)
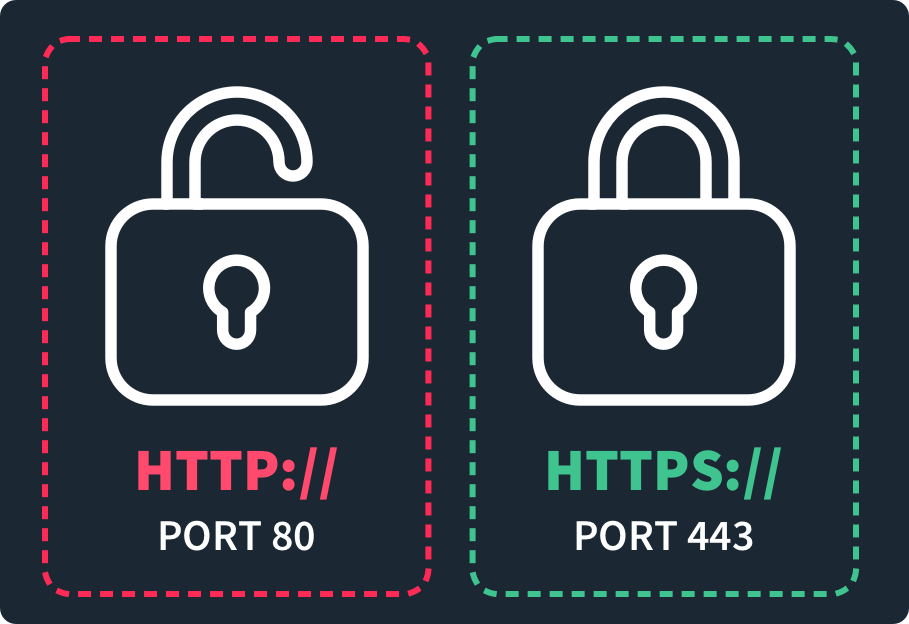
Port 80: Nieszyfrowana brama
Protokół: HTTP
Bezpieczeństwo: Niezabezpieczony (tekst jawny)
Funkcja: Domyślny port dla nieszyfrowanego ruchu sieciowego. Często przekierowuje użytkowników do protokołu HTTPS (port 443).
Port 443: Bezpieczny standard
Protokół: HTTPS
Bezpieczeństwo: Szyfrowane za pomocą SSL/TLS
Funkcja: Główny port do bezpiecznej komunikacji internetowej. Wskazuje zainstalowany certyfikat SSL/TLS.
Część 3: Porty alternatywne: Port 8080 i Port 8443
Port 8080: alternatywny HTTP
Używane do testowania, rozwoju, proxy, buforowania lub wielu serwerów WWW na tym samym hoście. Wymaga podania jawnego adresu URL (np. http://example.com:8080).
Port 8443: alternatywny HTTPS
Bezpieczna alternatywa dla protokołu 443, często używana w serwerach aplikacji, takich jak Apache Tomcat, lub w wewnętrznych scenariuszach zarządzania. Wykorzystuje szyfrowanie SSL/TLS.
Część 4: Kluczowe różnice i scenariusze wdrożenia
Cecha
Port 80
Port 443
Port 8080
Port 8443
Protokół
HTTP
HTTPS
HTTP
HTTPS
Status IANA
Domyślnie
Domyślnie
Alternatywny
Alternatywny
Szyfrowanie
żaden
SSL / TLS
żaden
SSL / TLS
Standardowe zastosowanie
Ruch internetowy
Bezpieczny dostęp do sieci
Rozwój, pełnomocnik
Serwery aplikacji, bezpieczny dostęp wewnętrzny
Uprzywilejowany port
Tak (<1024)
Tak (<1024)
Nie (>1024)
Nie (>1024)
Scenariusze wdrażania
Publiczne serwery WWW używają adresu 443 i przekierowują adres 80 na adres 443.
Odwrotne serwery proxy/moduły równoważenia obciążenia mogą wewnętrznie używać portów 8080/8443.
Serwery aplikacji, takie jak Tomcat, często używają protokołu 8443 do bezpiecznych połączeń bez uprawnień roota.
Przełącznik routera Korzyść: W przypadku wdrożeń sieciowych wymagających specjalistycznego sprzętu i konfiguracji Router-switch zapewnia szybką pomoc techniczną, globalny zapas i wskazówki techniczne, gwarantując bezproblemową implementację w różnych portach i protokołach.
Część 5: Rozwiązywanie problemów i najlepsze praktyki
Zarządzanie zaporą
Pozostaw otwarty tylko port 80, aby przekierować na 443.
Upewnij się, że 443/8443 mają ważne certyfikaty SSL/TLS.
Alternatywne porty (8080/8443) pozwalają uniknąć konfliktów uprawnień i oddzielnych usług.
Przykłady konfiguracji serwera
Łącznik SSL Tomcat dla 8443
Serwer proxy odwrotny NGINX nasłuchuje na 8443
Często Zadawane Pytania (FAQ)
P1: Czym jest port 80, 8080 i 443?
Port 80 to port HTTP (nieszyfrowany), 443 to port HTTPS (szyfrowany), a 8080 to alternatywny port HTTP, często używany do testowania, proxy lub wielu serwerów.
P2: Czy porty 8443 i 443 są takie same?
Nie, 8443 to alternatywny port HTTPS. Szyfrowanie jest takie samo, ale port 8443 jest często używany przez serwery aplikacji lub usługi wewnętrzne, gdy port 443 jest zajęty.
P3: Do czego służy port 8080?
Port 8080 przeznaczony jest głównie do alternatywnych zastosowań protokołu HTTP: tworzenia, testowania, serwerów proxy, buforowania i uruchamiania wielu usług sieciowych na tym samym hoście.
P4: Czy otwieranie portów 80 i 443 jest bezpieczne?
Port 443 jest bezpieczny (szyfrowany), ale port 80 przesyła tekst jawny. Pozostaw port 80 otwarty tylko w celu przekierowania na port 443, aby zachować bezpieczeństwo.
P5: Jaka jest główna różnica pomiędzy portem 80 a portem 443?
Port 80 to nieszyfrowany protokół HTTP; port 443 to protokół HTTPS z szyfrowaniem SSL/TLS zapewniający poufność i integralność.
P6: Dlaczego warto używać wartości 8080 lub 8443 zamiast wartości domyślnych?
Aby uruchamiać usługi bez uprawnień roota, oddzielić wiele usług sieciowych lub zapewnić bezpieczne alternatywne kanały, gdy zajęte są standardowe porty.
Wnioski: Zabezpieczanie krawędzi sieci
Zrozumienie różnicy między port 80/443/8080/8443 ma kluczowe znaczenie dla bezpieczeństwa sieci, wydajności aplikacji i zgodności z przepisami.
Do wszystkich bezpiecznych komunikatów używaj kodu 443.
Przekieruj sygnał 80 na 443, aby uniknąć ujawnienia tekstu jawnego.
Wdrażaj strategicznie 8080/8443 w celach testowych lub jako usługi wewnętrzne.
Przełącznik routera zapewnia szybkie wsparcie, globalny zapas i wskazówki techniczne, zapewniając prawidłowe wdrożenie portów, bezpieczną konfigurację i płynne wdrożenie w całej infrastrukturze sieciowej.
Zastrzeżenie: Konfiguracja i zachowanie mogą się nieznacznie różnić w zależności od platformy, serwera i projektu sieci. Zawsze weryfikuj konfiguracje i ustawienia SSL/TLS pod kątem zgodności z dokumentacją dostawcy i najlepszymi praktykami bezpieczeństwa.
Ekspertyza buduje zaufanie
Ponad 20 lat • Ponad 200 krajów • Ponad 21 500 klientów/projektów CCIE · JNCIE · NSE7 · ACDX · HPE Master ASE · Ekspert ds. serwerów/AI firmy Dell