














































































































중소기업들이 하이브리드 근무 모델로 전환함에 따라 기업 무선 액세스 보안은 핵심 인프라 우선순위가 되었습니다. 직원들이 이제 집과 사무실 환경 모두에서 도메인에 가입된 노트북을 사용하게 되면서, ID 기반 네트워크 보안이 그 어느 때보다 중요해졌습니다.
직원과 방문객 간에 와이파이 비밀번호를 공유하는 기존 방식은 현대의 보안 요구 사항을 충족하기에 더 이상 충분하지 않습니다.
대신, 중소기업은 ID 기반 접근 제어, 엔드포인트 검증 및 제로 트러스트 보안 아키텍처로 전환해야 합니다.
차례

- 파트 1: 실제 보안 위험
- 파트 2: 중소기업 보안 과제
- 파트 3: 포티넷 중심 보안 아키텍처
- 파트 4: 802.1X를 사용한 인증서 기반 인증
- 파트 5: 마이크로소프트 인프라 활용
- 파트 6: 동적 VLAN 할당
- 파트 7: Fortinet 제로 트러스트 통합
- 파트 8: 적합한 보안 모델 선택하기
- 제9부: 실질적인 이주 전략
- 제10부: 보안 설계의 비즈니스 가치
- 11부: 미래 동향
파트 1: 실제 보안 위험
중소기업 네트워크에 대한 가장 큰 위협은 반드시 외부 해커가 와이파이 비밀번호를 해킹하려는 시도만은 아닙니다.
진정한 위험은 승인되지 않은 장치가 내부 네트워크에 접근하는 데서 비롯됩니다.
기존의 평면 네트워크 아키텍처에서는 다음과 같은 특징이 있습니다.
- 직원과 고객은 종종 동일한 네트워크 세그먼트를 공유합니다.
- 해킹당한 개인 기기는 내부 인프라를 스캔할 수 있습니다.
- 악성 소프트웨어는 비즈니스 시스템 간에 수평적으로 이동할 수 있습니다.
기업은 승인된 회사 노트북만 내부 Wi-Fi 네트워크에 연결할 수 있도록 해야 합니다.
파트 2: 중소기업 보안 과제
중소기업 IT 팀은 일반적으로 세 가지 주요 제약 조건에 직면합니다.
- 제한된 예산
- 제한된 IT 직원
- 운영 간소화 요구사항
조직들은 배포 위험을 줄이기 위해 검증된 장비와 기술 지침을 제공할 수 있는 인프라 솔루션 및 조달 채널을 평가하는 경우가 많습니다.
파트 3: 포티넷 중심 보안 아키텍처
이미 Fortinet 에코시스템을 사용하고 있는 조직은 안전한 Wi-Fi 설계를 위한 강력한 기반을 갖추고 있습니다.
핵심 구성 요소는 다음과 같습니다.
- FortiGate 보안 게이트웨이
- FortiClient 엔드포인트 관리 시스템(EMS)
- FortiAP 무선 액세스 포인트
- 제로 트러스트 네트워크 액세스(ZTNA) 정책
이 아키텍처를 사용하면 IT 팀은 무선 네트워크와 내부 네트워크 전반에 걸쳐 ID 인식 보안 제어를 구축할 수 있습니다.
많은 기업 환경에서 인프라 조달 및 구축 검증은 하드웨어 선택만큼 중요하며, 이러한 이유로 일부 조직은 전문 인프라 파트너와 협력하여 실제 운영 환경에 배포하기 전에 장비 호환성을 검증합니다.
파트 4: 802.1X를 사용한 인증서 기반 인증
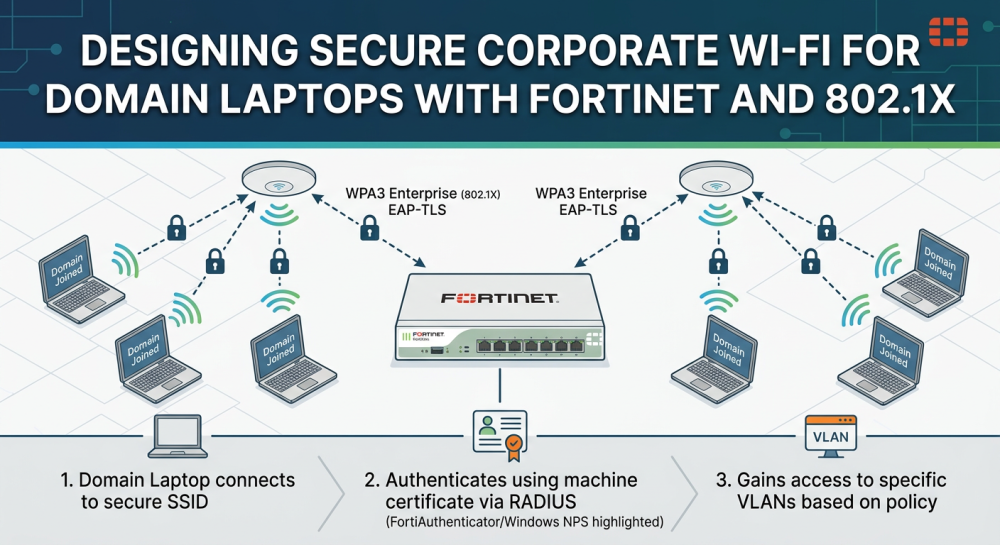
가장 안전한 Wi-Fi 인증 방식은 802.1X 및 EAP-TLS를 사용하는 인증서 기반 인증입니다.
인증 프로세스
- 도메인에 가입된 노트북이 기기 인증서를 받습니다.
- 기기가 회사 Wi-Fi에 연결을 시도합니다.
- 인증 요청은 RADIUS 서버로 전달됩니다.
- 인증서의 신원이 확인되었습니다.
- 네트워크 접속이 허용되었습니다.
유효한 인증서가 없는 장치는 자동으로 차단됩니다.
소프트웨어 버전을 확인하기 위한 CLI 명령의 예입니다.
network device authentication verification파트 5: 마이크로소프트 인프라 활용
중소기업은 엔터프라이즈급 보안을 구현하기 위해 추가적인 고가의 하드웨어를 구매할 필요가 없습니다.
Windows Server 환경을 사용하는 경우 조직은 다음을 사용할 수 있습니다.
- Microsoft 네트워크 정책 서버(NPS)
- Active Directory 인증서 서비스
인증 흐름은 다음과 같습니다.
- Fortinet Wi-Fi → FortiGate → RADIUS 서버 → Active Directory 유효성 검사
파트 6: 동적 VLAN 할당
네트워크는 RADIUS 속성을 사용하여 사용자를 ID 기반으로 VLAN에 자동으로 할당할 수 있습니다.
예시 세분화:
| 사용자 역할 | 할당된 VLAN |
| 금융 사용자 | 제한된 금융 VLAN |
| IT 관리자 | 관리 VLAN |
| 마케팅 사용자 | 일반 기업 VLAN |
동적 VLAN 할당을 통해 조직은 네트워크 분할을 시행하면서 단일 Wi-Fi SSID를 유지할 수 있습니다.
파트 7: Fortinet 제로 트러스트 통합
Fortinet 보안 생태계는 엔드포인트 규정 준수 검증을 통해 제로 트러스트 네트워크 모델을 지원합니다.
FortiClient EMS를 사용하면 조직은 다음을 확인할 수 있습니다.
- 장치 패치 레벨
- 바이러스 백신 보호 상태
- 보안 태세 준수
규정을 준수하는 기기만 내부 기업 리소스에 접근할 수 있습니다.
파트 8: 적합한 보안 모델 선택하기
| 방법 | 복잡성 | 보안 레벨 |
| PSK 와이파이 | 높음 | Basic |
| VLAN 세분화 | 중급 | 보통 |
| 802.1X 인증 | 높음 | 강한 |
| ZTNA + NAC 통합 | 높음 | 매우 강한 |
제9부: 실질적인 이주 전략
1단계: 네트워크 격리
- 기업 네트워크 구축
- 게스트 네트워크 생성
2단계: 신원 인증
- 802.1X 배포
- 인증서 인증을 배포하세요
3단계: 제로 트러스트 보안
- 엔드포인트 자세 검증
- 애플리케이션 수준 액세스 정책
제10부: 보안 설계의 비즈니스 가치
보안 Wi-Fi 설계는 데이터 보호, 규정 준수 준비 상태 및 IT 운영 제어를 향상시킵니다.
조직은 네트워크 설계 및 하드웨어 구매 결정을 검증하기 위해 인프라 솔루션 제공업체와 협력함으로써 이점을 얻는 경우가 많습니다.
같은 플랫폼 포티넷 네트워크 계층 전반에 걸쳐 통합 보안 관리를 제공합니다.
11부: 미래 동향
네트워크 보안은 신원 기반 네트워킹과 지속적인 장치 검증 방향으로 나아가고 있습니다.
미래의 중소기업 네트워킹은 기존의 네트워크 경계 보안보다는 사용자 및 장치 식별에 더욱 초점을 맞출 것입니다.
인프라 조달 옵션에 대해 더 자세히 알아보세요. 라우터-스위치 또는 가격 비교 도구와 같은 것 IT 가격.

전문성이 신뢰다
20년 이상 • 200개 이상 국가 • 21500개 이상 고객/프로젝트
CCIE · JNCIE · NSE7 · ACDX · HPE Master ASE · Dell 서버/AI 전문가