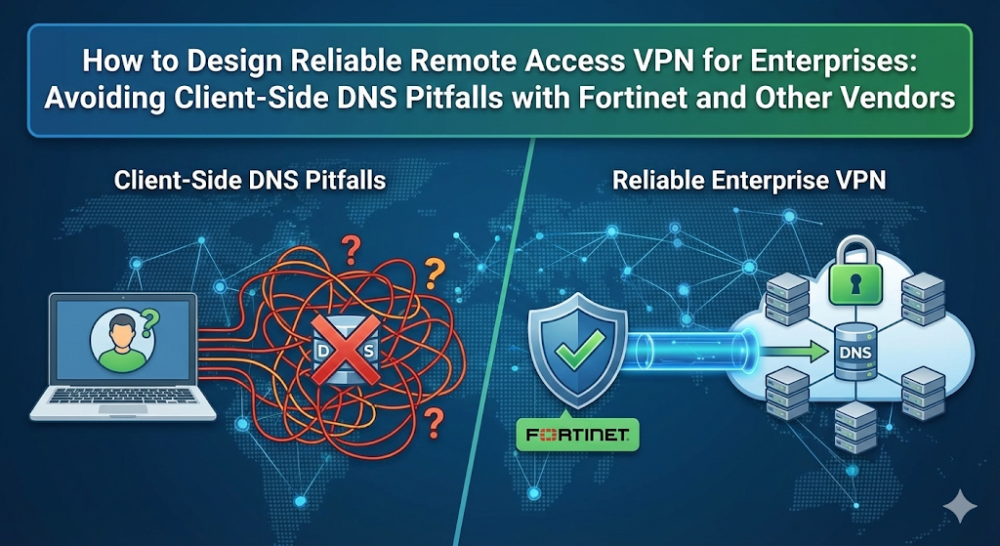
원격 근무 및 하이브리드 환경을 도입한 기업에게는 원활한 원격 접속을 보장하는 것이 비즈니스 연속성에 매우 중요합니다. 그러나 많은 조직이 지속적인 어려움에 직면하고 있습니다. DNS 문제 VPN 클라이언트가 DNS 확인을 방해하여 발생하는 문제입니다. 이러한 문제는 특히 다음과 같은 경우에 발생합니다. 포티넷 FortiClient, 시스코, 아루바예산 및 Juniper 솔루션의 특성상, 특히 DNS 쿼리가 잘못 라우팅되거나 재정의될 경우 불편한 중단 사태가 발생할 수 있습니다.
이 가이드에서는 원격 액세스 VPN에서 클라이언트 측 DNS 처리 시 흔히 발생하는 문제점을 살펴보고, 네트워크 안정화, 원격 근무자 연결성 향상, 그리고 비용이 많이 드는 서비스 중단 방지에 도움이 되는 실용적이고 벤더에 구애받지 않는 해결책을 제시합니다.
파트 1: 일반적인 기업 원격 접속 VPN 아키텍처
안정적인 원격 접속 VPN 솔루션은 기업 리소스에 대한 안전한 연결을 유지하는 데 필수적입니다. 다양한 공급업체들이 이 문제를 어떻게 해결하는지 살펴보겠습니다.
포티넷: 포티게이트 방화벽과 페어링됨 포티클라이언트 SSL VPN은 대규모 네트워크를 위한 강력한 보안과 중앙 집중식 관리를 제공합니다.
시스코: Cisco AnyConnect 이 솔루션은 강력한 VPN 솔루션으로, 보안성과 기업 네트워크 시스템과의 호환성 면에서 높은 평가를 받고 있습니다.
아루바: 아루바 클리어 패스 무선 네트워크와의 통합이 탁월하여 특히 모바일 우선 환경에서 안전하고 원활한 VPN 경험을 제공합니다.
Juniper: 펄스 보안 VPN은 유연성과 확장성이 뛰어나 대규모 원격 접속이 필요한 기업에 이상적입니다.
이러한 솔루션들은 뛰어난 보안과 확장성을 제공하지만, 특히 DNS 확인 측면에서는 여전히 부족한 점이 있을 수 있습니다. 분할 터널링 다양한 환경에서 DNS의 안정성을 확보하려면 특히 원격 사용자의 경우 세심한 구성과 꼼꼼한 주의가 필요합니다.
파트 2: VPN 클라이언트가 DNS를 손상시키는 이유
원격 접속 VPN에서 가장 흔하고 성가신 문제 중 하나는 다음과 같습니다. DNS 관리 부실특히 스플릿 터널링 구성에서 그렇습니다. VPN 클라이언트가 DNS 처리에 어려움을 겪는 이유는 다음과 같습니다.
분할 터널링 및 DNS 오류
안에 분할 터널 설정에 따라 회사 트래픽만 VPN 터널을 통해 라우팅되고 일반 인터넷 트래픽은 로컬 ISP를 사용합니다. 이렇게 하면 대역폭 사용량과 지연 시간이 줄어들지만, DNS 쿼리가 VPN 터널 외부로 전송될 때 문제가 발생하여 내부 리소스에 대한 이름 확인이 실패할 수 있습니다.
VPN 환경에서 흔히 발생하는 DNS 문제:
Windows 10/11 "스마트 멀티홈 이름 확인" 충돌 기본적으로, Windows 모든 활성 네트워크 어댑터를 통해 DNS 쿼리를 전송합니다. 이로 인해 VPN 어댑터가 아닌 로컬 어댑터에서 DNS 쿼리에 응답하여 DNS 확인 오류가 발생할 수 있습니다. 해법그룹 정책 또는 Windows 레지스트리를 통해 이 기능을 비활성화하여 DNS 쿼리가 VPN 터널을 통해 전송되도록 하십시오.
Fortinet SSL VPN 시스템 DNS 재정의 포티클라이언트 설정된 경우 DNS 설정을 재정의할 수 있습니다. 포티게이트 SSL VPN은 내부 리소스에 대한 DNS 확인 문제를 일으킵니다. 해법FortiGate에서 DNS 할당을 구성하여 DNS 쿼리가 올바르게 라우팅되도록 하십시오.
짧은 호스트 이름과 FQDN 관련 문제 많은 사용자가 짧은 호스트 이름(예: 서버01완전한 도메인 이름(FQDN) 대신 )를 사용하면 DNS 확인이 실패할 수 있습니다. 해법VPN 구성에서 안정적인 호스트 이름 확인을 위해 올바른 DNS 접미사 순서를 우선시하는지 확인하십시오.
iOS 기기 제한 사항 iOS DNS 설정이 올바르게 구성되어 있더라도 분할 터널링 VPN을 사용하는 기기는 DNS를 확인하는 데 종종 어려움을 겪습니다. 해법VPN 구성에 DNS 접미사를 제공하여 DNS 쿼리가 VPN을 통해 해결되도록 하십시오.
파트 3: 사례 연구: FortiClient DNS 문제 및 해결 방법
문제: LAN 어댑터에서 DNS가 멈춤
많은 사용자들이 다음과 같은 문제에 직면합니다. 포티클라이언트시스템의 DNS 설정이 고정되는 현상 LAN 어댑터이로 인해 내부 리소스를 확인하는 데 오류가 발생합니다. 이는 DNS 쿼리가 다음 주소로 전송되기 때문입니다. 포티게이트 로컬 DNS 서버가 아닌 서버를 사용합니다.
해결책: VPN을 통한 DNS 강제 적용 및 분할 DNS 사용
이 문제를 해결하기 위해 기업은 다음과 같은 조치를 취해야 합니다.
VPN을 통한 DNS: 구성 포티클라이언트 내부 리소스에 항상 접근할 수 있도록 모든 DNS 쿼리를 VPN 터널을 통해 라우팅합니다.
분할 DNS: 사용 분할 DNS 내부 도메인 쿼리는 회사 DNS 서버로, 외부 쿼리는 로컬 DNS 서버로 전달합니다. 이러한 구성은 원격 사용자에게 원활하고 안정적인 DNS 확인을 보장합니다.
파트 4: 원격 사용자를 위한 벤더 독립적인 DNS 전략 설계
디자인 벤더에 구애받지 않는 DNS 전략 VPN 클라이언트 종류에 관계없이 모든 원격 사용자가 끊김 없이 내부 및 외부 리소스에 액세스할 수 있도록 보장합니다. 방법은 다음과 같습니다.
VPN을 통한 DNS모든 DNS 쿼리가 VPN 터널을 통해 전송되도록 강제하여 VPN 클라이언트와 관계없이 내부 리소스에 액세스할 수 있도록 합니다.
분할 DNS내부 도메인은 회사 DNS 서버로, 외부 도메인은 로컬 DNS 서버로 라우팅하기 위해 분할 DNS를 사용합니다.
DNS 접미사 구성VPN 구성에서 DNS 접미사가 올바른 순서로 지정되어 호스트 이름 확인에 문제가 발생하지 않도록 하십시오.
이러한 전략은 VPN 클라이언트나 공급업체에 관계없이 원격 사용자에게 안정적이고 일관된 DNS 환경을 제공하는 데 도움이 됩니다.
파트 5: 기업용 VPN 클라이언트 옵션 비교
다음은 인기 있는 VPN 클라이언트의 사용 방법입니다. 포티넷, 시스코, 아루바예산 및 Juniper 원격 접속을 위한 DNS 처리 측면에서 다음과 같은 차이점이 있습니다.
포티넷 FortiClient강력한 보안 솔루션이지만, 특히 DNS 접미사 처리와 관련하여 올바르게 구성하지 않으면 DNS 문제를 일으킬 수 있습니다.
Cisco AnyConnect강력한 DNS 관리 및 스플릿 터널링을 지원하지만, 멀티 클라우드 환경에서는 구성이 다소 복잡할 수 있습니다.
아루바 클리어 패스아루바의 무선 인프라와 원활하게 통합되지만, 대규모 환경에서는 DNS 관리를 위해 추가 설정이 필요할 수 있습니다.
주니퍼 펄스 시큐어: 강력한 DNS 처리 기능을 제공하지만, 분할 DNS 기능을 사용하려면 추가 구성이 필요할 수 있습니다.
마이그레이션 고려 사항
현재 VPN 솔루션에서 DNS 관리가 상당한 부담이 된다면, 보다 유연한 옵션으로 마이그레이션하는 것을 고려해 볼 수 있습니다. 다음과 같은 기능을 제공하는 솔루션을 찾아보세요. 네이티브 스플릿 DNS, VPN을 통한 DNS 지원이 잘 되고 기존 IT 인프라와 쉽게 통합할 수 있습니다.
맺음말
원격 근무 인력이 증가함에 따라 안정적이고 신뢰할 수 있는 원격 접속 VPN을 설계하는 것은 필수적입니다. 일반적인 DNS 문제를 해결하고 벤더에 구애받지 않는 강력한 DNS 전략을 구현함으로써 기업은 직원들의 원활한 원격 접속을 보장하고 비용이 많이 드는 업무 중단을 최소화할 수 있습니다.
조직에서 DNS 관련 문제에 직면했거나 VPN 업그레이드를 고려 중이라면, 다음 방법을 살펴보는 것이 좋습니다. 라우터-스위치 다양한 VPN 솔루션을 통해 도움을 드릴 수 있습니다. 포티넷, 시스코, 아루바예산 및 Juniper저희는 고객 여러분의 IT 요구 사항을 지원하기 위해 여기 있습니다. 기존 VPN 인프라를 최적화하든, 보다 안정적이고 확장 가능한 솔루션으로 마이그레이션을 계획하든 관계없이 지원해 드립니다.
전문성이 신뢰다
20년 이상 • 200개 이상 국가 • 21500개 이상 고객/프로젝트 CCIE · JNCIE · NSE7 · ACDX · HPE Master ASE · Dell 서버/AI 전문가