Cisco 네트워크 보안 및 최적화에 관해서는 다음과 같이 강력하면서도 종종 오해받는 도구는 거의 없습니다. 액세스 제어 목록 (ACL)"시스코에서 액세스 목록이란 무엇인가?"를 검색하는 초보자이든, 애플리케이션이 차단된 이유를 해결하려는 엔터프라이즈 엔지니어이든 ACL은 인프라를 안전하고 효율적으로 유지하는 데 중요한 역할을 합니다.
이 가이드에서는 Cisco ACL에 대해 알아야 할 모든 것을 자세히 설명합니다. 표준 및 확장 목록의 기본 사항부터 고급 구성 예시, 그리고 다운타임을 줄여주는 실제 문제 해결 팁까지 다룹니다. 가이드를 마치면 액세스 목록을 구성하는 방법뿐만 아니라 시스코 장치에서—비즈니스에 중요한 트래픽을 중단시키지 않고 기업 네트워크에 ACL을 전략적으로 적용하는 방법을 알게 될 것입니다.
1부. Cisco 액세스 목록(ACL) 소개
액세스 제어 목록 (ACL) 시스코 네트워킹의 기본 도구 중 하나입니다. 관리자는 이 도구를 통해 트래픽 흐름을 제어하고, 패킷을 필터링하고, 네트워크 보안을 강화할 수 있습니다.
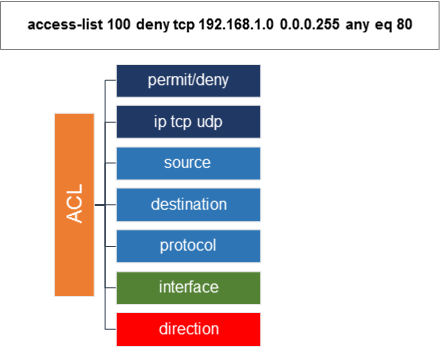
가장 기본적인 수준에서 ACL은 라우터 또는 스위치 인터페이스에 적용되는 일련의 규칙입니다. 이 규칙은 IP 주소, 프로토콜 유형 또는 포트 번호와 같은 매개변수를 기반으로 트래픽 허용 여부를 정의합니다.
ACL이 중요한 이유:
소규모 네트워크의 경우: ACL은 가벼운 방화벽 역할을 하여 원치 않는 트래픽을 차단하는 데 도움이 됩니다.
기업용 : ACL은 규정 준수를 강화하고, VLAN 간 트래픽을 분할하며, 전용 방화벽이나 보안 어플라이언스 외에 또 다른 보안 계층을 추가합니다.
간단히 말해, ACL은 단순한 기술적인 개념이 아닙니다. ACL은 현대 ICT 환경에서 보안과 성능을 모두 지원하는 실용적인 도구입니다.
2부. Cisco ACL 유형 설명
시스코 다양한 사용 사례에 맞는 여러 가지 ACL 유형을 제공합니다. 첫 번째 구성을 작성하기 전에 이러한 ACL 유형을 이해하는 것이 중요합니다.
1. 표준 ACL
오직 일치만 소스 IP 주소.
간단한 필터링에 가장 적합합니다(예: 서브넷만 관리 인터페이스에 액세스하도록 허용하는 경우).
범위 : 1-991300-1999.
예:
access-list 10 permit 192.168.10.0 0.0.0.255
interface GigabitEthernet0/1
 ip access-group 10 in
2. 확장된 ACL
소스 + 대상 IP, 프로토콜, 포트를 일치시킵니다.
세부적인 제어에 유용합니다(예: HTTP는 허용하지만 Telnet은 차단).
범위 : 100-1992000-2699.
예:
access-list 101 permit tcp 192.168.10.0 0.0.0.255 any eq 80
access-list 101 deny tcp any any eq 23
interface GigabitEthernet0/1
 ip access-group 101 in
3. 명명된 ACL
사용하기 때문에 관리하기 쉽습니다. name 숫자 대신에.
둘 다 지원 품질 extended 논리.
예:
ip access-list extended BLOCK_TELNET
 deny tcp any any eq 23
 permit ip any any
4. IPv6 ACL
IPv4 확장 ACL과 유사하지만 IPv6에 맞춰져 있습니다.
적용됨 ipv6 traffic-filter.
예:
ipv6 access-list IPV6_FILTER
 permit tcp 2001:db8:1::/64 any eq 443
 deny ipv6 any any
interface GigabitEthernet0/1
 ipv6 traffic-filter IPV6_FILTER in
3부. 단계별 Cisco ACL 구성 가이드
구조화된 워크플로는 ACL이 실수로 중요한 트래픽을 차단하지 않도록 보장합니다.
1단계. ACL 규칙 정의
어떤 트래픽을 허용하고 어떤 트래픽을 거부할지 결정하세요. 항상 비즈니스 요구 사항부터 시작하세요.
2단계. 글로벌 구성 모드에서 ACL 작성
Router(config)# access-list 110 permit tcp 192.168.1.0 0.0.0.255 host 10.10.10.10 eq 443
Router(config)# access-list 110 deny ip any any
3단계. 인터페이스에 ACL 적용
Router(config)# interface GigabitEthernet0/0
Router(config-if)# ip access-group 110 in
4단계. 구성 확인
Router# show access-lists
Router# show run | include access-group
5단계. 규칙 문서화
ACL을 더 쉽게 이해하려면 설명을 사용하세요.
access-list 110 remark Allow internal HTTPS to Web Server
프로 팁 : 프로덕션에 적용하기 전에 항상 랩이나 스테이징 환경에서 ACL을 테스트하세요.
4부. Cisco ACL 문제 해결 및 검증
숙련된 엔지니어조차도 ACL 문제를 겪습니다. 일반적인 문제는 다음과 같습니다.
암묵적으로 모두 거부 모든 ACL은 보이지 않는 것으로 끝납니다. deny all. 명시적인 허가를 받지 않으면 모든 교통이 차단될 수 있습니다.
규칙 순서 ACL은 위에서 아래로 처리됩니다. 구체적인 규칙을 먼저 적용한 후, 더 광범위한 규칙을 적용하세요.
방향 오해 in = 인터페이스에 들어오는 트래픽. out = 인터페이스를 떠나는 트래픽.
4. 유용한 문제 해결 명령
show ip interface
show access-lists
debug ip packet
예시 사례
문제 : 원격 사용자는 서버에 SSH를 통해 접속할 수 없습니다.
고치다: ACL이 TCP/22를 차단하고 있었습니다. permit tcp any host x.x.x.x eq 22, 서비스가 복구되었습니다.
5부. 기업을 위한 Cisco ACL 모범 사례
기업 규모 배포의 경우 ACL은 계층화된 보안 전략의 일부가 되어야 합니다.
설명적인 이름을 사용하세요: 명명된 ACL은 장기적인 관리를 개선합니다.
관리 인터페이스에 대한 액세스 제한: 신뢰할 수 있는 서브넷만 허용합니다.
ACL과 VLAN을 결합합니다. 게스트 Wi-Fi와 회사 LAN을 분리하는 데 도움이 됩니다.
적용 전 테스트: 잘못 구성된 ACL로 인해 중요한 비즈니스 서비스가 중단될 수 있습니다.
Zero Trust와 통합: ACL은 Zero Trust Network Access(ZTNA)에서 첫 번째 시행 지점 역할을 할 수 있습니다.
6부. Cisco 하드웨어 및 라이선싱이 ACL 배포에 미치는 영향
ACL 성능은 하드웨어와 관련이 있습니다. 예를 들면 다음과 같습니다.
시스코 카탈리스트 9300/9400: 기업 규모 환경을 위한 하드웨어 가속 ACL.
Cisco ISR/ASR 라우터: ACL이 최적화되지 않으면 CPU 활용도에 영향을 미칩니다.
라이센스 고려 사항: 고급 기능(예: ID 기반 ACL, TrustSec)을 사용하려면 더 높은 계층의 라이선스가 필요할 수 있습니다.
ACL 배포를 계획하는 경우 다음을 일치시키는 것이 중요합니다. Cisco 하드웨어, IOS XE 버전 및 라이센스 귀하의 보안 목표에 맞춰.
7부. 결론 및 다음 단계
Cisco ACL은 트래픽 제어 및 보안 시행을 위한 가장 다재다능하고 비용 효율적인 도구 중 하나입니다. 다음과 같은 경우:
패킷 필터링의 기본을 배우는 초보자 또는
복잡한 트래픽 흐름 문제를 해결하는 엔터프라이즈 엔지니어
…ACL을 이해하면 네트워크를 보호하고 최적화하는 데 도움이 됩니다.
IT 팀을 위한 다음 단계
정확성과 관련성을 위해 현재 ACL을 검토하세요.
ACL이 적절하게 적용되었는지 확인하기 위한 감사 인터페이스.
비생산 환경에서 새로운 ACL을 테스트합니다.
확장을 계획하는 경우 최신 ACL 기능을 지원하는 하드웨어로 업그레이드하세요.
적합한 Cisco 하드웨어를 구입할 수 있는 곳
At 라우터-스위치정품 시스코 스위치, 라우터 및 라이선스를 최대 50~98% 할인된 가격으로 제공합니다. 실시간 가격 확인을 원하시면 저희 IT-Price.com 즉시 견적을 생성하고 옵션을 비교하는 도구입니다. 이를 통해 과도한 지출 없이 적절한 플랫폼에 ACL을 배포할 수 있습니다.