Pianificazione della capacità OLT per reti di accesso GPONPianificare la capacità OLT per i sistemi GPON OLT e la pianificazione della capacità EA5800, ottimizzando il rapporto di suddivisione GPON e la progettazione dell'uplink OLT per un accesso in fibra scalabile.
Cisco Nexus 9336C FX2 vs 93180YC FX3 per Spine Leaf a 100GConfronta Cisco Nexus 9336C FX2 e 93180YC FX3 per la progettazione di reti leaf spine a 100G, l'aggiornamento di data center da 25G a 100G e la pianificazione di un aggiornamento Nexus a 100G economicamente vantaggioso.
Aggiornamento SSD aziendale per Dell PowerEdge R740 e R750Ottimizza i server Dell PowerEdge R740 e R750 con le unità SSD Samsung PM893 SATA e PM9A3 NVMe per applicazioni di virtualizzazione, database e carichi di lavoro basati sull'intelligenza artificiale.
Sblocca l'I/O del cluster GPU PCIe 5 con NVIDIA ConnectX 7Progetta cluster di GPU PCIe 5 con NVIDIA ConnectX 7 e adattatori di rete Mellanox per eliminare i colli di bottiglia I/O e ottimizzare le prestazioni di rete per l'IA e l'HPC.
Guida alla conservazione e alla migrazione del Cisco NCS-5501-SE a fine ciclo di vita.Pianificare la fine del ciclo di vita del Cisco NCS-5501-SE, includendo la sostituzione con l'NCS 5500, la migrazione all'NCS 5700 e la predisposizione di unità di riserva per l'NCS-5501-SE, oltre alla pianificazione per la gestione dei guasti delle unità SSD nelle reti core.
Fibra ottica vs rame: guida alla progettazione di reti industrialiConfronta la fibra ottica e il rame nelle reti Ethernet industriali, progetta reti ibride in fibra ottica per uso industriale e seleziona switch Ethernet robusti e ricetrasmettitori SFP industriali.
Router-switch.com sta costruendo un ponte per connettere l'hardware al mondo. Unisciti a una community pensata per promuovere la crescita della tua attività e della tua carriera.
Socio individuale
Stiamo assumendo addetti alle vendite IT part-time, rappresentanti di vendita IT e responsabili delle vendite per creare un servizio più solido per i clienti
Collaborare con Router-switch.com per avere accesso a una rete eccellente, a una vetrina globale di prodotti e a opportunità di crescita insieme a un leader del settore.
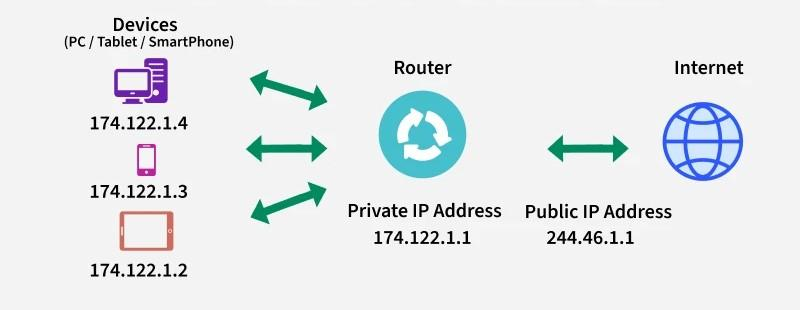
Network Address Translation (NAT) Consente alle reti private di comunicare con le reti pubbliche, come Internet, traducendo gli indirizzi IP privati in indirizzi IP pubblici. Aiuta a preservare lo spazio di indirizzamento IPv4, aggiunge un livello di sicurezza nascondendo le strutture IP interne e consente un accesso a Internet senza interruzioni per i dispositivi all'interno di reti private.
Che cos'è la traduzione degli indirizzi di rete (NAT)?
NAT Modifica le informazioni relative all'indirizzo IP nelle intestazioni dei pacchetti durante il passaggio del traffico attraverso un router o un firewall, traducendo gli indirizzi IP privati in indirizzi IP pubblici e viceversa. Ciò consente ai dispositivi in reti private (domestiche, filiali, data center) di accedere a Internet preservando lo spazio globale degli indirizzi IP.
Perché abbiamo bisogno del NAT?
Conservazione dell'indirizzo: IPv4 fornisce circa 4.3 miliardi di indirizzi, un numero insufficiente per i dispositivi odierni. NAT consente a intere reti private di utilizzare un singolo indirizzo IP pubblico per l'accesso a Internet, riducendo la necessità di più indirizzi IP pubblici.
Privacy e sicurezza di base: NAT nasconde gli indirizzi IP interni dalla rete Internet pubblica, garantendo un livello di sicurezza impedendo connessioni in entrata indesiderate, a meno che non siano configurate in modo esplicito.
Abilitazione della comunicazione IP pubblica e privata: Gli indirizzi IP privati (definiti in RFC 1918) non possono essere instradati sulla rete Internet pubblica. NAT colma questa lacuna, consentendo ai dispositivi privati di comunicare con i server pubblici.
Tipi di NAT
Tipo
Descrizione
Usa caso
NAT statico
Un IP privato viene mappato in modo permanente su un IP pubblico
Hosting di server interni che necessitano di accesso pubblico fisso
NAT dinamico
Gli IP privati vengono mappati sugli IP pubblici da un pool
Pool IP pubblico limitato, assegnazione a rotazione
PAT (sovraccarico NAT)
Molti IP privati vengono mappati su un singolo IP pubblico utilizzando porte diverse
Più comune, consente l'accesso a Internet per molti dispositivi utilizzando un IP
Come funziona NAT?
Quando un dispositivo su una rete privata avvia una connessione:
Il dispositivo NAT sostituisce l'IP sorgente privato con il suo IP pubblico.
Per PAT, assegna una porta sorgente univoca per differenziare le sessioni.
Il dispositivo NAT mantiene una tabella di traduzione che mappa l'IP/porta privato all'IP/porta pubblico.
Il traffico di ritorno viene confrontato con questa tabella e l'indirizzo di destinazione e la porta vengono riscritti nell'IP e nella porta interni.
Se non esiste alcuna mappatura, le connessioni in entrata non richieste vengono in genere interrotte, a meno che non siano consentite dalle configurazioni (come con NAT statico).
Come configurare il NAT di origine (NAT/PAT) sui router Cisco
Di seguito sono riportati i passaggi semplificati per configurare NAT e PAT (sovraccarico) sui router Cisco:
Definisci le interfacce interne ed esterne:
interface GigabitEthernet0/0
 ip nat inside
interface GigabitEthernet0/1
 ip nat outside
Creare un elenco di accesso per abbinare il traffico interno:
access-list 1 permit 192.168.1.0 0.0.0.255
Configurare NAT/PAT:
NAT statico:
ip nat inside source static 192.168.1.10 203.0.113.10
NAT dinamico:
ip nat pool PUBLIC_POOL 203.0.113.100 203.0.113.110 netmask 255.255.255.0
ip nat inside source list 1 pool PUBLIC_POOL
PAT (sovraccarico NAT):
ip nat inside source list 1 interface GigabitEthernet0/1 overload
Verifica la configurazione NAT:
show ip nat translations
show ip nat statistics
Come configurare NAT Traversal sui router Cisco
Quando si utilizzano VPN, il NAT può interferire con il traffico. Il NAT Traversal (NAT-T) incapsula il traffico IPsec in UDP per consentirne il passaggio attraverso i dispositivi NAT. Per abilitare NAT-T sui router Cisco:
crypto isakmp nat-traversal 20
Ciò abilita NAT-T con un keepalive di 20 secondi (il valore predefinito è 10 secondi).
Verifica:
show crypto isakmp sa
Assicurati che i tuoi ACL consentano UDP/4500 e che i tuoi peer VPN supportino NAT-T.
Applicazioni NAT comuni
Accesso a Internet domestico e succursale: più dispositivi condividono un unico IP pubblico.
Hosting del server: NAT statico per l'accesso in entrata ai server interni.
Carrier-Grade NAT (CGNAT): ISP che gestiscono ampie basi di abbonati con IP pubblici limitati.
Transizione IPv6 (NAT64): consente ai dispositivi solo IPv6 di comunicare con i server IPv4.
Privacy aggiunta: occultamento della struttura di indirizzamento interna dalle reti esterne.
Limitazioni e sfide del NAT
Interrompe la connettività end-to-end: Le connessioni in ingresso dirette richiedono configurazioni NAT esplicite.
Protocolli complicati che incorporano informazioni IP: FTP e SIP potrebbero aver bisogno di metodi di attraversamento ALG o NAT.
Esaurimento del porto: In caso di carico elevato, il PAT potrebbe esaurire le porte disponibili.
Non è un sostituto del firewall: NAT aumenta la privacy ma non ispeziona né blocca il traffico dannoso.
Domande frequenti su NAT
D1: Cos'è un NAT in Cisco? La tecnologia NAT sui router Cisco converte gli indirizzi IP privati in IP pubblici, consentendo l'accesso a Internet e conservando al contempo lo spazio degli indirizzi.
D2: Come configurare una rete NAT? Definire interfacce interne/esterne, creare ACL per il traffico interno, configurare regole NAT (statiche, dinamiche o PAT) e verificare utilizzando show ip nat translations.
D3: Come configurare l'attraversamento NAT sui router Cisco? Usa il crypto isakmp nat-traversal comando per abilitare NAT-T, consentendo al traffico VPN di passare attraverso i dispositivi NAT.
D4: Come configurare il NAT sorgente? Usa il ip nat inside source comandi per tradurre gli IP sorgente interni in IP pubblici, supportando configurazioni statiche, dinamiche e PAT.