Pianificazione della capacità OLT per reti di accesso GPONPianificare la capacità OLT per i sistemi GPON OLT e la pianificazione della capacità EA5800, ottimizzando il rapporto di suddivisione GPON e la progettazione dell'uplink OLT per un accesso in fibra scalabile.
Cisco Nexus 9336C FX2 vs 93180YC FX3 per Spine Leaf a 100GConfronta Cisco Nexus 9336C FX2 e 93180YC FX3 per la progettazione di reti leaf spine a 100G, l'aggiornamento di data center da 25G a 100G e la pianificazione di un aggiornamento Nexus a 100G economicamente vantaggioso.
Aggiornamento SSD aziendale per Dell PowerEdge R740 e R750Ottimizza i server Dell PowerEdge R740 e R750 con le unità SSD Samsung PM893 SATA e PM9A3 NVMe per applicazioni di virtualizzazione, database e carichi di lavoro basati sull'intelligenza artificiale.
Sblocca l'I/O del cluster GPU PCIe 5 con NVIDIA ConnectX 7Progetta cluster di GPU PCIe 5 con NVIDIA ConnectX 7 e adattatori di rete Mellanox per eliminare i colli di bottiglia I/O e ottimizzare le prestazioni di rete per l'IA e l'HPC.
Guida alla conservazione e alla migrazione del Cisco NCS-5501-SE a fine ciclo di vita.Pianificare la fine del ciclo di vita del Cisco NCS-5501-SE, includendo la sostituzione con l'NCS 5500, la migrazione all'NCS 5700 e la predisposizione di unità di riserva per l'NCS-5501-SE, oltre alla pianificazione per la gestione dei guasti delle unità SSD nelle reti core.
Fibra ottica vs rame: guida alla progettazione di reti industrialiConfronta la fibra ottica e il rame nelle reti Ethernet industriali, progetta reti ibride in fibra ottica per uso industriale e seleziona switch Ethernet robusti e ricetrasmettitori SFP industriali.
Router-switch.com sta costruendo un ponte per connettere l'hardware al mondo. Unisciti a una community pensata per promuovere la crescita della tua attività e della tua carriera.
Socio individuale
Stiamo assumendo addetti alle vendite IT part-time, rappresentanti di vendita IT e responsabili delle vendite per creare un servizio più solido per i clienti
Collaborare con Router-switch.com per avere accesso a una rete eccellente, a una vetrina globale di prodotti e a opportunità di crescita insieme a un leader del settore.
Quando gli acquirenti valutano la sicurezza di rete, tre tecnologie compaiono in quasi tutte le liste di candidati: firewall, sistemi di rilevamento delle intrusioni (IDS) e sistemi di prevenzione delle intrusioni (IPS). La confusione è comprensibile. Tutti e tre proteggono la rete, tutti e tre monitorano il traffico e molti dispositivi moderni combinano due o addirittura tutte e tre le funzioni in un unico dispositivo. Ma le differenze sono importanti quando si tratta di acquisto, implementazione e di ciò che ciascuna tecnologia fa effettivamente per la postura di sicurezza.
Questa guida è pensata per i team acquisti, i responsabili IT e i responsabili della sicurezza che hanno bisogno di capire cosa fa ogni tecnologia, se hanno bisogno di tutte e tre e come dare priorità alla spesa per la sicurezza. L'obiettivo non è un'analisi tecnica approfondita, bensì una spiegazione dal punto di vista dell'acquirente delle differenze reali, dei compromessi pratici e di come costruire una suite di sicurezza che si adatti al profilo di rischio e al budget.
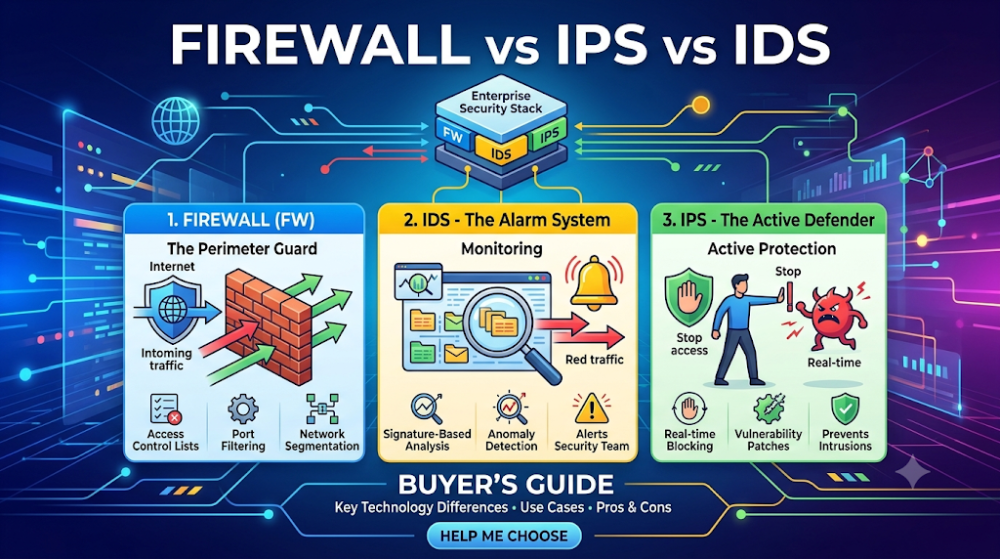
Un firewall è un filtro del trafficoDecide quale traffico è consentito entrare o uscire dalla rete in base a delle regole. Rappresenta la prima linea di difesa.
Un IDS è un sistema di monitoraggioMonitora il traffico di rete alla ricerca di schemi sospetti e ti avvisa quando rileva qualcosa di anomalo. Non blocca nulla.
Un IPS è un bloccante attivoMonitora il traffico come un IDS, ma quando rileva una minaccia, la blocca automaticamente.
I firewall moderni spesso includono funzionalità IPSMolti firewall di nuova generazione (NGFW) combinano firewall e IPS in un unico dispositivo.
I sistemi IDS stanno diventando sempre meno comuni come dispositivi autonomi.La maggior parte delle organizzazioni ottiene un livello di rilevamento sufficiente dai propri sistemi IPS, dai log dei firewall e dagli strumenti SIEM.
Tecnologia
Ciò che fa
Action
Priorità dell'acquirente
firewall
Filtra il traffico in base a regole
Consenti / blocca
Essenziale per ogni rete
IDS
Monitoraggio delle minacce
Solo avviso
Supplemento per la conformità
IPS
Rileva e blocca le minacce
Blocca automaticamente
Elevato per i settori regolamentati
Parte 2: Cosa fa effettivamente un firewall
Un firewall è un guardiano
Un firewall analizza il traffico di rete confrontandolo con una serie di regole predefinite e decide se consentirlo o bloccarlo. Nella sua forma più semplice, potrebbe bloccare tutto il traffico proveniente da Internet, ad eccezione delle risposte alle richieste provenienti dall'interno della rete. Nella sua versione più avanzata, un firewall di nuova generazione (NGFW) analizza il contenuto effettivo del traffico, identifica le applicazioni, applica le policy basate sugli utenti e blocca i file noti per essere dannosi.
I firewall sono essenziali e universali
Ogni rete necessita di un firewall. Non è un optional. Che si tratti di un piccolo ufficio con una singola connessione internet o di un'azienda globale con più data center, un firewall è il fondamento del perimetro di sicurezza. Chi acquista dovrebbe considerare il firewall come l'investimento minimo indispensabile in termini di sicurezza. Tutto il resto, IPS, IDS e sistemi avanzati di rilevamento delle minacce, si basa su queste fondamenta.
I firewall di nuova generazione (NGFW) combinano molteplici funzioni
I moderni firewall di nuova generazione di fornitori come Cisco, Fortinet e Palo Alto Networks includono funzionalità di riconoscimento delle applicazioni, prevenzione delle intrusioni, filtraggio degli URL e rilevamento del malware. Questa convergenza significa che per molte organizzazioni un singolo NGFW offre sia funzionalità di firewall che di IPS. Gli acquirenti dovrebbero verificare le funzionalità incluse nel firewall scelto prima di acquistare un IPS separato.
Parte 3: Cosa fa effettivamente un IDS
Un sistema IDS monitora e segnala
Un sistema di rilevamento delle intrusioni (IDS) monitora il traffico di rete alla ricerca di schemi sospetti che corrispondano a firme di attacco note o a comportamenti anomali. Quando rileva qualcosa di sospetto, genera un avviso per un analista della sicurezza affinché lo esamini. Non blocca il traffico. Il suo compito è la visibilità, non la protezione.
IDS è utile per la conformità e la medicina legale
IDS si rivela particolarmente efficace in ambienti in cui la conformità normativa richiede una registrazione e un monitoraggio dettagliati, o dove i team di sicurezza necessitano di una visibilità approfondita sul comportamento della rete per analisi forensi. Fornisce una registrazione di cosa è successo, quando e come, un dato prezioso dopo un incidente di sicurezza.
IDS, se non gestito correttamente, può causare un sovraccarico di allarmi.
Il principale svantaggio di un IDS è che genera avvisi senza intraprendere alcuna azione. Nelle reti congestionate, questo può portare alla cosiddetta "fatica da avvisi", in cui i team di sicurezza vengono sopraffatti dal volume di notifiche e iniziano a ignorarle. Un IDS richiede personale dedicato per monitorare, analizzare e rispondere agli avvisi. Senza tale personale, un IDS non fa altro che aggiungere rumore senza apportare alcun valore aggiunto.
Parte 4: Cosa fa effettivamente un IPS
Un IPS blocca automaticamente le minacce
Un sistema di prevenzione delle intrusioni (IPS) svolge tutte le funzioni di un IDS, analizzando il traffico alla ricerca di minacce e schemi sospetti. La differenza sta nel fatto che, quando un IPS rileva una minaccia, la blocca automaticamente. Non attende che un analista umano esamini l'avviso. Questo rende l'IPS un livello di difesa attivo, anziché un semplice strumento di monitoraggio.
IPS riduce i tempi di risposta
Il principale vantaggio di un IPS è la velocità. Quando emerge un nuovo exploit o schema di attacco, un IPS può bloccarlo immediatamente, senza dover attendere l'aggiornamento di una regola del firewall o l'intervento umano. Per le organizzazioni che non possono permettersi ritardi tra il rilevamento e la risposta, l'IPS offre una protezione automatizzata che riduce il periodo di vulnerabilità.
IPS può bloccare il traffico legittimo
Il rischio principale dei sistemi IPS è rappresentato dai falsi positivi. Un sistema IPS eccessivamente aggressivo potrebbe bloccare il traffico legittimo, interrompendo le attività aziendali. La maggior parte dei dispositivi IPS consente di regolare la sensibilità e le policy, ma trovare il giusto equilibrio tra sicurezza e disponibilità richiede una gestione continua. Gli acquirenti dovrebbero tenere conto di questo onere operativo nella loro decisione.
Parte 5: Come collaborano
L'approccio standard a strati
In una tipica architettura di sicurezza aziendale, il firewall si trova al perimetro e filtra il traffico in base a regole predefinite. L'IPS (Intrusion Prevention System) si posiziona a valle o a fianco del firewall, ispezionando il traffico consentito alla ricerca di contenuti dannosi e bloccando le minacce che il firewall non è riuscito a intercettare. L'IDS (Intrusion Detection System) può essere installato su una porta o un punto di interconnessione, monitorando il traffico per garantirne la visibilità e registrando gli eventi senza interferire con il flusso.
La convergenza semplifica lo stack
I firewall di nuova generazione (NGFW) moderni spesso includono funzionalità IPS, il che significa che molte organizzazioni non necessitano più di un dispositivo IPS separato. Alcune piattaforme avanzate includono anche analisi comportamentali e feed di intelligence sulle minacce che riducono la necessità di un IDS autonomo. Gli acquirenti dovrebbero valutare le capacità del firewall scelto prima di presumere di aver bisogno di tre dispositivi separati.
SIEM collega il tutto
Che si utilizzino dispositivi separati o una piattaforma convergente, un sistema SIEM (Security Information and Event Management) raccoglie i log di firewall, IPS e IDS in un'unica visualizzazione. È proprio da questa correlazione che deriva il vero valore in termini di sicurezza. Gli avvisi provenienti dai singoli dispositivi sono utili, ma per comprendere l'intera catena di attacco è necessario visualizzare gli eventi sull'intera infrastruttura.
Parte 6: Hai bisogno di tutti e tre?
La maggior parte delle organizzazioni necessita di un firewall e di una qualche forma di IPS.
Per la maggior parte delle reti aziendali, la configurazione di sicurezza minima prevede un firewall di nuova generazione con IPS integrato. Questo dispositivo combina il filtraggio perimetrale e il blocco attivo delle minacce. La maggior parte dei firewall moderni di Cisco, Fortinet e Palo Alto include l'IPS come funzionalità standard o a pagamento.
L'IDS è facoltativo, a meno che non sia richiesto dalla conformità normativa.
L'implementazione di un IDS autonomo è sempre più facoltativa. Le organizzazioni che necessitano di un monitoraggio approfondito per scopi di conformità o forensi possono comunque implementare un IDS, ma molte ottengono una visibilità sufficiente dai log del firewall, dagli avvisi IPS e dalla correlazione con i SIEM. Se il framework di conformità non richiede esplicitamente un IDS, potrebbe non essere necessario un dispositivo separato.
Nei piccoli uffici potrebbe essere sufficiente un firewall
Per i piccoli uffici con reti semplici e personale addetto alla sicurezza limitato, un firewall di base con un semplice filtro dei contenuti potrebbe essere sufficiente. L'aggiunta di IPS e IDS senza il personale necessario per gestirli crea complessità senza migliorare la sicurezza.
Parte 7: Decisioni di acquisto ed errori comuni
Errore 1: Acquistare tre dispositivi separati quando un singolo NGFW sarebbe sufficiente
Molti acquirenti presumono di aver bisogno di un firewall, un IPS e un IDS. I moderni NGFW combinano i primi due, e la funzionalità IDS è spesso ridondante se si dispone di un buon sistema di logging e SIEM. Valutate la convergenza prima di acquistare dispositivi separati.
Errore 2: Acquistare strumenti di sicurezza avanzati senza personale che li gestisca.
I sistemi IPS e IDS richiedono una messa a punto continua, aggiornamenti delle regole e revisione degli avvisi. Acquistare questi strumenti senza dedicare personale alla loro gestione comporta falsi positivi, avvisi ignorati e spreco di budget.
Errore 3: Ignorare la sovrapposizione tra firewall e IPS
Se il firewall in uso include già un sistema IPS, l'acquisto di un IPS separato crea ridondanza. Prima di aggiungere altri dispositivi, verifica le funzionalità incluse nel firewall scelto.
Errore 4: Considerare l'IDS come un sostituto dell'IPS
IDS emette avvisi ma non blocca. Se il tuo obiettivo è bloccare gli attacchi, non solo esserne a conoscenza, hai bisogno di un IPS o di un firewall con funzionalità IPS.
FAQ
Un firewall può sostituire un IPS?
I firewall di nuova generazione spesso includono funzionalità IPS. Se il tuo firewall è già dotato di IPS, potresti non aver bisogno di un dispositivo IPS separato. Verifica le funzionalità del tuo firewall prima dell'acquisto.
Ho bisogno di un sistema IDS se dispongo già di un sistema IPS?
Generalmente no. L'IPS offre sia rilevamento che blocco. L'IDS aumenta la visibilità ma genera più avvisi. La maggior parte delle organizzazioni ottiene un monitoraggio sufficiente dai log dell'IPS e dalla correlazione con il SIEM.
Quale dovrei acquistare per primo: firewall, IPS o IDS?
Acquista prima il firewall. È la base della sicurezza di rete. Poi valuta se il firewall scelto include un sistema IPS (Intrusion Prevention System). L'IDS (Intrusion Detection System) è l'ultima priorità, a meno che non sia richiesto dalle normative.
I firewall di nuova generazione (NGFW) valgono il costo aggiuntivo?
Per la maggior parte delle aziende, sì. I firewall di nuova generazione (NGFW) combinano firewall, IPS, controllo delle applicazioni e threat intelligence in un unico dispositivo, semplificando la gestione e spesso risultando meno costosi rispetto ad apparecchiature separate.
Qual è il passo successivo migliore prima dell'acquisto?
Definisci i tuoi requisiti di sicurezza, gli obblighi di conformità e il personale disponibile. Quindi valuta se un firewall di nuova generazione (NGFW) convergente soddisfa le tue esigenze o se sono giustificati dispositivi separati.
Parte 8: Il prossimo passo pratico
Se state valutando la sicurezza di rete, il passo successivo utile è quello di analizzare ciò che già possedete e ciò di cui avete effettivamente bisogno. Ciò significa verificare se il vostro firewall attuale include un sistema IPS, se la conformità richiede un IDS autonomo e se il vostro team ha la capacità di gestire più dispositivi di sicurezza. Una volta chiariti questi aspetti, potrete creare una struttura di sicurezza che protegga la vostra rete senza sprecare budget in strumenti ridondanti.
Router-Switch può aiutarti a confrontare le piattaforme firewall, a verificare se l'IPS integrato soddisfa i tuoi requisiti e a controllare la disponibilità degli apparati di sicurezza adatti al tuo ambiente. Se non sai come configurare il tuo stack di sicurezza, il percorso più rapido è definire prima il tuo profilo di rischio e i requisiti di conformità, quindi scegliere gli strumenti più adatti a tali requisiti.
La competenza crea fiducia
Oltre 20 anni • Oltre 200 paesi • Oltre 21500 clienti/progetti CCIE · JNCIE · NSE7 · ACDX · HPE Master ASE · Esperto di server/intelligenza artificiale Dell