Perencanaan Kapasitas OLT untuk Jaringan Akses GPONMerencanakan kapasitas OLT untuk sistem GPON OLT dan perencanaan kapasitas EA5800, mengoptimalkan rasio pemisahan GPON dan desain uplink OLT untuk akses fiber yang dapat diskalakan.
Pemilihan Platform OLT Perusahaan untuk Akses FiberMerancang strategi platform OLT perusahaan untuk platform GPON OLT, sasis OLT modular, dan papan layanan OLT untuk meningkatkan skala evolusi LAN optik pasif dan XG-PON.
Cisco Nexus 9336C FX2 vs 93180YC FX3 untuk Spine Leaf 100GBandingkan Cisco Nexus 9336C FX2 vs 93180YC FX3 untuk desain fabric spine leaf 100G, peningkatan pusat data 25G ke 100G, dan perencanaan peningkatan Nexus 100G yang hemat biaya.
Router-switch.com sedang membangun jembatan untuk menghubungkan perangkat keras ke dunia. Bergabunglah dengan komunitas yang dirancang untuk mengembangkan bisnis dan pertumbuhan karier Anda
Mitra Perorangan
Kami sedang merekrut Tenaga Penjualan TI Paruh Waktu, Perwakilan Penjualan TI, dan Manajer Penjualan untuk membangun layanan yang lebih baik bagi pelanggan
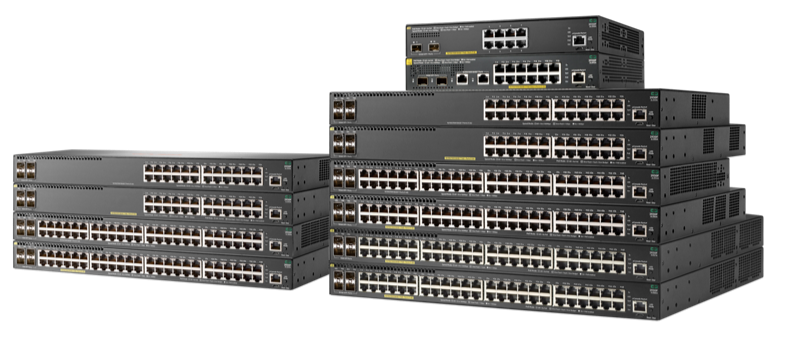
Sakelar HPE Aruba 2930F Seri ini banyak digunakan dalam jaringan perusahaan karena keandalan dan skalabilitasnya. Memahami kredensial default dan prosedur akses yang tepat sangat penting untuk manajemen yang aman dan efisien. Panduan ini memandu Anda melalui proses login default, pengaturan awal, manajemen kata sandi, pemecahan masalah, dan praktik terbaik perusahaan.
Bagian 1: Memahami nama pengguna dan kata sandi default
Sebelum menghubungkan Sakelar Aruba 2930F, penting untuk mengetahui kredensial default dan bagaimana perilakunya tergantung pada apakah sakelar tersebut baru atau telah diatur ulang pabrik.
Sakelar baru (akses konsol)Biasanya, kata sandi tidak diperlukan pada koneksi serial awal. Hal ini memungkinkan Anda melakukan pengaturan awal tanpa gangguan login.
Setelah pengaturan ulang pabrik atau peralihan Aruba umum: Nama pengguna default adalah admin dan kata sandi adminBeberapa perangkat mungkin juga menggunakan password untuk bidang kata sandi.
IP VLAN DefaultVLAN 1 biasanya mendapatkan IP melalui DHCP. Jika tidak ada server DHCP, IP statis harus ditetapkan melalui konfigurasi konsol.
⚠️ Selalu ubah kredensial default segera untuk mencegah akses tidak sah.
Bagian 2: Akses switch Aruba 2930F Anda
Anda dapat mengakses switch melalui konsol, GUI web, atau SSH. Setiap metode memiliki langkah dan prasyaratnya masing-masing.
2.1 Akses Konsol
Hubungkan kabel konsol USB atau RJ45 dari komputer Anda ke port konsol switch.
Identifikasi port COM di Device Manager (Windows) atau gunakan ls /dev/tty.* di macOS/Linux.
Buka emulator terminal seperti PuTTY atau Tera Term.
Konfigurasikan pengaturan serial: 9600 baud, 8 bit data, tanpa paritas, 1 bit stop.
Nyalakan atau nyalakan ulang sakelar. Untuk sakelar baru, kata sandi tidak diperlukan pada awalnya.
Jika sakelar telah direset, gunakan admin/admin login.
2.2 Akses GUI Web
Pastikan komputer Anda berada di jaringan yang sama dan dapat menjangkau IP switch.
Buka browser dan masukkan IP switch (misalnya, http://192.168.1.10).
Masukkan nama pengguna dan kata sandi (default admin/admin setelah diatur ulang).
Akses konfigurasi, pemantauan, dan pembaruan melalui antarmuka grafis.
2.3 Akses SSH
Pastikan SSH diaktifkan pada sakelar dan konektivitas jaringan valid.
Gunakan klien SSH untuk terhubung ke IP sakelar.
Masukkan nama pengguna dan kata sandi Anda (default atau yang dikonfigurasi).
SSH menyediakan akses jarak jauh yang aman untuk konfigurasi yang sedang berlangsung.
Bagian 3: Konfigurasi awal dan perubahan kata sandi
Mengamankan sakelar Anda dimulai dengan menetapkan alamat IP yang tepat dan mengubah kredensial default.
Masuk ke mode konfigurasi dengan configure terminal.
Ubah kata sandi admin:
mgmt-user admin root
Ikuti petunjuk untuk menetapkan kata sandi baru yang kuat.
Simpan konfigurasi dengan write memory or save configuration.
Keluar dari mode konfigurasi.
Bagian 4: Praktik terbaik, pemecahan masalah, dan penerapan perusahaan
Menjaga jaringan yang aman dan stabil memerlukan kepatuhan terhadap praktik terbaik dan penerapan yang terstruktur.
Keamanan Praktik Terbaik
Ubah kredensial default segera.
Gunakan kata sandi yang rumit dan unik.
Putar kata sandi secara berkala.
Selalu perbarui firmware.
Batasi akses manajemen menggunakan ACL.
Masalah Masuk Umum
Masalah
Solusi
Kredensial yang salah
Konfirmasikan login default atau login yang diperbarui yang benar
Login gagal setelah direset
penggunaan admin/admin
Reset tidak berhasil
Tahan tombol reset 5–10 detik
Perangkat belum di-boot sepenuhnya
Tunggu hingga boot selesai
Tidak ada respons Web/SSH
Verifikasi subnet dan konektivitas; gunakan konsol jika diperlukan
Prosedur Reset Pabrik
Temukan tombol Reset yang tersembunyi.
Tekan dan tahan selama 5–10 detik.
Tunggu hingga sakelar di-boot ulang.
Masuk dengan kredensial default admin/admin.
Konfigurasikan ulang VLAN, IP, dan pengaturan keamanan sesuai kebutuhan.
Tips Penerapan Perusahaan
Gunakan Aruba Central untuk manajemen terpusat dan konfigurasi batch.
Pertahankan citra firmware ganda untuk redundansi.
Standarisasi templat VLAN dan SNMP di seluruh switch.
Jadwalkan pencadangan rutin.
Terapkan kebijakan keamanan dan kata sandi yang konsisten.
Pertanyaan Umum Demo Slot
Q1: Apa nama pengguna dan kata sandi default untuk Aruba 2930F?
A1: Setelah reset pabrik, nama pengguna adalah admin dan kata sandi adminSakelar baru melalui konsol mungkin tidak memerlukan kata sandi.
Q2: Bagaimana cara menetapkan alamat IP jika DHCP tidak tersedia?
A2: Gunakan CLI untuk menetapkan IP statis di bawah VLAN 1. Contoh ditunjukkan di Bagian 3.
Q3: Bagaimana cara mereset Aruba 2930F saya ke pengaturan default pabrik?
A3: Tekan dan tahan tombol reset selama 5–10 detik, lalu masuk dengan kredensial default.
Q4: Dapatkah saya mengonfigurasi VLAN atau SNMP pada beberapa switch sekaligus?
A4: Ya. Aruba Central memungkinkan konfigurasi batch dan manajemen terpusat.
Kesimpulan
Mengetahui nama pengguna dan kata sandi defaultProsedur akses awal, manajemen kata sandi, dan praktik terbaik penerapan perusahaan memastikan switch Aruba 2930F Anda aman dan terintegrasi secara efisien. Ikuti langkah-langkah ini untuk menjaga infrastruktur jaringan yang tangguh dan andal.
Keahlian Membangun Kepercayaan
20+ Tahun • 200+ Negara • 21500+ Pelanggan/Proyek CCIE · JNCIE · NSE7 · ACDX · HPE Master ASE · Dell Server/AI Expert