OLT kapacitástervezés GPON hozzáférési hálózatokhozOLT kapacitás tervezése GPON OLT rendszerekhez és EA5800 kapacitástervezés, GPON osztási arány optimalizálása és OLT feltöltés kialakítása a skálázható optikai hozzáférés érdekében.
Vállalati OLT platformválasztás optikai hozzáféréshezVállalati OLT platformstratégia tervezése GPON OLT platformhoz, moduláris OLT házhoz és OLT szervizkártyákhoz a passzív optikai LAN és XG-PON evolúciójának skálázásához.
Részleges POL telepítési útmutató GPON OLT telepítésekhezIsmerje meg, hogyan tervezheti meg a részleges POL telepítést, hogyan választhat Cisco GPON OLT és Huawei GPON OLT hardvert, és hogyan tervezhet skálázható passzív optikai LAN telepítéseket.
Adatközpont hálózat
Skálázható kapcsolási, hálózat- és összekötő megoldások.
Adatközponti hálózatok skálázása hosszú átfutási idők alattGyorsabban skálázhatja az adatközpontok hálózatát hosszú átfutási idők alatt adatközponti gerinckapcsolókkal, levél gerincű adatközpont-kialakításokkal és Cisco UCS fabric összeköttetésekkel.
Cisco Nexus 9336C FX2 vs 93180YC FX3 100G gerinclevélhezHasonlítsa össze a Cisco Nexus 9336C FX2 és 93180YC FX3 eszközöket a 100G-os gerinchálózati kialakítás, a 25G-os 100G-os adatközpont-frissítések és a költséghatékony Nexus 100G-frissítési tervezés terén.
Vállalati SSD bővítés Dell PowerEdge R740 és R750 meghajtókhozOptimalizálja a Dell PowerEdge R740 és R750 szervereket Samsung PM893 SATA és PM9A3 NVMe SSD meghajtókkal virtualizációhoz, adatbázisokhoz és mesterséges intelligencián alapuló munkaterhelésekhez.
A PCIe 5 GPU klaszter IO feloldása NVIDIA ConnectX 7 segítségévelTervezzen PCIe 5 GPU-klasztereket NVIDIA ConnectX 7 és Mellanox hálózati adapterekkel az I/O-szűk keresztmetszetek kiküszöbölése és a mesterséges intelligencia és a HPC hálózati teljesítmény optimalizálása érdekében.
Száloptika vs. réz az ipari hálózatokban Tervezési útmutatóHasonlítsa össze az optikai szálat és a rézkábelt az ipari ethernetben, tervezzen hibrid ipari optikai hálózatokat, és válasszon strapabíró ethernet kapcsolókat és ipari SFP adó-vevőket.
Router-switch.com hidat épít a hardverek és a világ összekapcsolására. Csatlakozz egy közösséghez, amely az üzleti és karrierfejlesztésedet hivatott elősegíteni.
Egyéni partner
Részmunkaidős IT értékesítőket, IT értékesítési képviselőket és értékesítési menedzsereket keresünk, hogy hatékonyabb szolgáltatást nyújthassunk ügyfeleinknek.
Partner a Router-switch.com egy kiváló hálózathoz, egy globális termékbemutatóhoz és növekedési lehetőségekhez való hozzáférésért egy iparági vezető mellett.
Router-switch.com vezető hálózati szolgáltató, amely professzionális IKT-termékeket és -megoldásokat kínál vállalati ügyfelek és végfelhasználók számára.
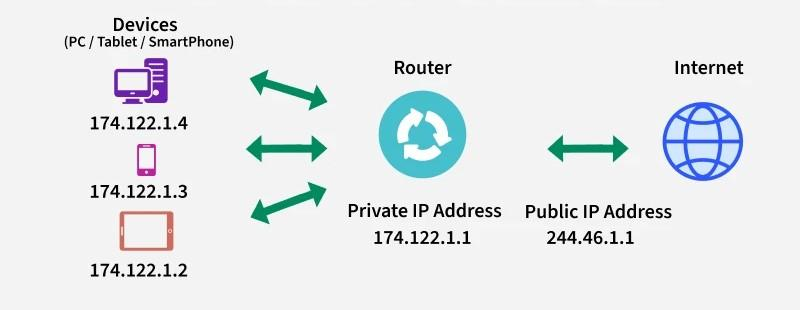
Hálózati címfordítás (NAT) lehetővé teszi a magánhálózatok számára, hogy kommunikáljanak a nyilvános hálózatokkal, például az internettel, a privát IP-címek nyilvános IP-címekké alakításával. Segít megőrizni az IPv4-címtartományt, biztonsági réteget biztosít a belső IP-struktúrák elrejtésével, és zökkenőmentes internet-hozzáférést tesz lehetővé a magánhálózatokon belüli eszközök számára.
Mi a hálózati címfordítás (NAT)?
NAT módosítja a csomagok fejlécében található IP-cím információkat, ahogy a forgalom áthalad egy útválasztón vagy tűzfalon, a privát IP-címeket nyilvános IP-címekké alakítva és fordítva. Ez lehetővé teszi a privát hálózatokban (otthon, fióktelep, adatközpontok) lévő eszközök számára az internet elérését, miközben globális IP-címtartományt takarít meg.
Miért van szükségünk NAT-ra?
Címvédelem: Az IPv4 körülbelül 4.3 milliárd címet biztosít, ami a mai eszközök számára nem elegendő. A NAT lehetővé teszi, hogy teljes magánhálózatok egyetlen nyilvános IP-címet használjanak az internet-hozzáféréshez, csökkentve ezzel a több nyilvános IP-cím szükségességét.
Adatvédelem és alapvető biztonság: A NAT elrejti a belső IP-címeket a nyilvános internet elől, így egy biztonsági réteget biztosít azáltal, hogy megakadályozza a kéretlen bejövő kapcsolatokat, kivéve, ha explicit módon konfigurálva van.
Privát és nyilvános IP-kommunikáció engedélyezése: A privát IP-címek (az RFC 1918-ban definiálva) nem tudnak a nyilvános interneten keresztül irányítani. A NAT áthidalja ezt a szakadékot, lehetővé téve a privát eszközök számára, hogy kommunikáljanak a nyilvános szerverekkel.
A NAT típusai
típus
Leírás
Használja az ügyet
Statikus NAT
Egy privát IP-cím véglegesen egy nyilvános IP-címhez van rendelve
Belső szerverek üzemeltetése, amelyek fix nyilvános hozzáférést igényelnek
Dinamikus NAT
A privát IP-címek nyilvános IP-címekhez vannak rendelve egy készletből.
Korlátozott nyilvános IP-készlet, rotációs kiosztás
PAT (NAT túlterhelés)
Sok privát IP-cím egyetlen nyilvános IP-címhez kapcsolódik, különböző portokat használva
A leggyakoribb, egyetlen IP-cím használatával több eszköz számára teszi lehetővé az internet-hozzáférést
Hogyan működik a NAT?
Amikor egy eszköz egy privát hálózaton kapcsolatot kezdeményez:
A NAT eszköz a privát forrás IP-címét a nyilvános IP-címére cseréli.
A PAT esetében egyedi forrásportot rendel a munkamenetek megkülönböztetéséhez.
A NAT-eszköz egy fordítási táblázatot tart fenn, amely a privát IP-címeket/portokat nyilvános IP-címekre/portokra képezi le.
A visszatérő forgalmat ellenőrzi a rendszer a táblázat alapján, és a célcímet és portot visszaírja a belső IP-címre és portra.
Ha nincs meglévő leképezés, a kéretlen bejövő kapcsolatok jellemzően eldobódnak, kivéve, ha a konfigurációk ezt engedélyezik (mint például a statikus NAT esetében).
A forrás NAT (NAT/PAT) konfigurálása Cisco routereken
Az alábbiakban a NAT és a PAT (túlterhelés) konfigurálásának egyszerűsített lépései láthatók. Cisco routereken:
Belső és külső interfészek meghatározása:
interface GigabitEthernet0/0
 ip nat inside
interface GigabitEthernet0/1
 ip nat outside
Hozzáférési lista létrehozása a belső forgalom egyeztetéséhez:
access-list 1 permit 192.168.1.0 0.0.0.255
NAT/PAT konfigurálása:
Statikus NAT:
ip nat inside source static 192.168.1.10 203.0.113.10
Dinamikus NAT:
ip nat pool PUBLIC_POOL 203.0.113.100 203.0.113.110 netmask 255.255.255.0
ip nat inside source list 1 pool PUBLIC_POOL
PAT (NAT túlterhelés):
ip nat inside source list 1 interface GigabitEthernet0/1 overload
NAT konfiguráció ellenőrzése:
show ip nat translations
show ip nat statistics
A NAT Traversal konfigurálása Cisco routereken
VPN-ek használatakor a NAT zavarhatja a forgalmat. A NAT Traversal (NAT-T) az IPsec forgalmat UDP-be csomagolja, hogy áthaladjon a NAT-eszközökön. A NAT-T engedélyezéséhez Cisco routereken:
crypto isakmp nat-traversal 20
Ez lehetővé teszi a NAT-T 20 másodperces életben tartását (alapértelmezett érték 10 másodperc).
Ellenőrzés:
show crypto isakmp sa
Győződjön meg arról, hogy az ACL-ek engedélyezik az UDP/4500-at, és hogy a VPN-partnerei támogatják a NAT-T-t.
Gyakori NAT-alkalmazások
Otthoni és fióki internet-hozzáférés – Több eszköz osztozik egyetlen nyilvános IP-címen.
Szervertárhely – Statikus NAT a belső szerverekhez való bejövő hozzáféréshez.
Carrier-Grade NAT (CGNAT) – Olyan internetszolgáltatók, amelyek nagy előfizetői bázist kezelnek korlátozott nyilvános IP-címekkel.
IPv6 átmenet (NAT64) – Lehetővé teszi az IPv6-alapú eszközök számára az IPv4-kiszolgálókkal való kommunikációt.
Hozzáadott adatvédelem – A belső címzési struktúra elrejtése a külső hálózatok elől.
A NAT korlátai és kihívásai
Megszakítja a végpontok közötti kapcsolatot: A közvetlen bejövő kapcsolatokhoz explicit NAT-konfiguráció szükséges.
Bonyolítja az IP-adatok beágyazását tartalmazó protokollokat: Az FTP és a SIP esetében ALG vagy NAT bejárási metódusokra lehet szükség.
Kikötői kimerülés: A PAT nagy terhelés alatt kimerítheti a rendelkezésre álló portokat.
Nem tűzfal-helyettesítő: A NAT növeli az adatvédelmet, de nem vizsgálja meg és nem blokkolja a rosszindulatú forgalmat.
NAT GYIK
1. kérdés: Mi az a NAT a Cisco-ban? A Cisco routerek NAT-ja a privát IP-címeket nyilvános IP-címekké alakítja, lehetővé téve az internet-hozzáférést, miközben kíméli a címtartományt.
2. kérdés: Hogyan konfiguráljunk egy NAT hálózatot? Belső/külső interfészek definiálása, ACL-ek létrehozása a belső forgalomhoz, NAT szabályok (statikus, dinamikus vagy PAT) konfigurálása és ellenőrzése a következő használatával: show ip nat translations.
3. kérdés: Hogyan konfigurálható a NAT traversal a Cisco routereken? Használja a crypto isakmp nat-traversal parancs a NAT-T engedélyezéséhez, lehetővé téve a VPN-forgalom áthaladását NAT-eszközökön.
4. kérdés: Hogyan kell beállítani a forrás NAT-ot? Használja a ip nat inside source parancsok a belső forrás IP-címek nyilvános IP-címekké fordítására, statikus, dinamikus és PAT konfigurációk támogatásával.