OLT kapacitástervezés GPON hozzáférési hálózatokhozOLT kapacitás tervezése GPON OLT rendszerekhez és EA5800 kapacitástervezés, GPON osztási arány optimalizálása és OLT feltöltés kialakítása a skálázható optikai hozzáférés érdekében.
Vállalati OLT platformválasztás optikai hozzáféréshezVállalati OLT platformstratégia tervezése GPON OLT platformhoz, moduláris OLT házhoz és OLT szervizkártyákhoz a passzív optikai LAN és XG-PON evolúciójának skálázásához.
Részleges POL telepítési útmutató GPON OLT telepítésekhezIsmerje meg, hogyan tervezheti meg a részleges POL telepítést, hogyan választhat Cisco GPON OLT és Huawei GPON OLT hardvert, és hogyan tervezhet skálázható passzív optikai LAN telepítéseket.
Adatközpont hálózat
Skálázható kapcsolási, hálózat- és összekötő megoldások.
Adatközponti hálózatok skálázása hosszú átfutási idők alattGyorsabban skálázhatja az adatközpontok hálózatát hosszú átfutási idők alatt adatközponti gerinckapcsolókkal, levél gerincű adatközpont-kialakításokkal és Cisco UCS fabric összeköttetésekkel.
Cisco Nexus 9336C FX2 vs 93180YC FX3 100G gerinclevélhezHasonlítsa össze a Cisco Nexus 9336C FX2 és 93180YC FX3 eszközöket a 100G-os gerinchálózati kialakítás, a 25G-os 100G-os adatközpont-frissítések és a költséghatékony Nexus 100G-frissítési tervezés terén.
Vállalati SSD bővítés Dell PowerEdge R740 és R750 meghajtókhozOptimalizálja a Dell PowerEdge R740 és R750 szervereket Samsung PM893 SATA és PM9A3 NVMe SSD meghajtókkal virtualizációhoz, adatbázisokhoz és mesterséges intelligencián alapuló munkaterhelésekhez.
A PCIe 5 GPU klaszter IO feloldása NVIDIA ConnectX 7 segítségévelTervezzen PCIe 5 GPU-klasztereket NVIDIA ConnectX 7 és Mellanox hálózati adapterekkel az I/O-szűk keresztmetszetek kiküszöbölése és a mesterséges intelligencia és a HPC hálózati teljesítmény optimalizálása érdekében.
Száloptika vs. réz az ipari hálózatokban Tervezési útmutatóHasonlítsa össze az optikai szálat és a rézkábelt az ipari ethernetben, tervezzen hibrid ipari optikai hálózatokat, és válasszon strapabíró ethernet kapcsolókat és ipari SFP adó-vevőket.
Router-switch.com hidat épít a hardverek és a világ összekapcsolására. Csatlakozz egy közösséghez, amely az üzleti és karrierfejlesztésedet hivatott elősegíteni.
Egyéni partner
Részmunkaidős IT értékesítőket, IT értékesítési képviselőket és értékesítési menedzsereket keresünk, hogy hatékonyabb szolgáltatást nyújthassunk ügyfeleinknek.
Partner a Router-switch.com egy kiváló hálózathoz, egy globális termékbemutatóhoz és növekedési lehetőségekhez való hozzáférésért egy iparági vezető mellett.
Router-switch.com vezető hálózati szolgáltató, amely professzionális IKT-termékeket és -megoldásokat kínál vállalati ügyfelek és végfelhasználók számára.
Az informatikai szakemberek, hálózati mérnökök és rendszergazdák számára az alapvető hálózati portok ismerete elengedhetetlen a biztonságos és hatékony hálózatkezeléshez. Az összes port közül a 80-as, a 443-as, a 8080-as és a 8443-as kulcsfontosságú a webes kommunikációhoz. Bár hasonlónak tűnhetnek, protokolljaik, titkosításuk és telepítési forgatókönyveik eltérnek, ami befolyásolja a biztonságot, a teljesítményt és az alkalmazások viselkedését. Ez az útmutató elmagyarázza a különbséget a következők között: 80/443/8080/8443 port és gyakorlati telepítési ismereteket.
1. rész: Az alapismeretek megértése: Mi az a hálózati port?
A port egy logikai végpont, amelyet egy szám azonosít, és amely a hálózati forgalmat a megfelelő alkalmazáshoz vagy szolgáltatáshoz irányítja. A portok főként a szállítási rétegen (4. réteg) működnek, és általában TCP-t használnak a megbízható kommunikációhoz.
Ismertebb kikötők: Az 1024 alatti portok „jól ismert portok”, amelyek az alapvető szolgáltatások számára vannak fenntartva. A 80-as (HTTP) és a 443-as (HTTPS) port ebbe a kategóriába tartozik.
2. rész: Szabványos webes kommunikáció: 80-as port (HTTP) és 443-as port (HTTPS)
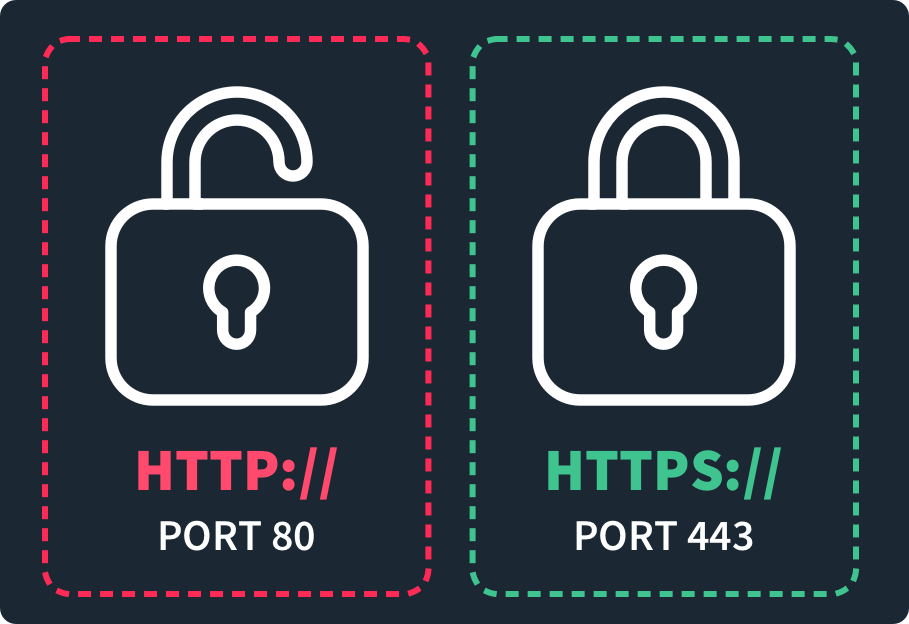
80-as port: A titkosítatlan átjáró
Protokoll: HTTP
Biztonság: Nem biztonságos (sima szöveg)
Funkció: A titkosítatlan webforgalom alapértelmezett portja. Gyakran átirányítja a felhasználókat HTTPS-re (443-as port).
443-as port: A biztonságos szabvány
Protokoll: HTTPS
Biztonság: SSL/TLS-en keresztül titkosítva
Funkció: Fő port a biztonságos webes kommunikációhoz. Jelzi a telepített SSL/TLS tanúsítványt.
3. rész: Alternatív portok: 8080-as és 8443-as port
8080-as port: HTTP alternatív
Tesztelésre, fejlesztésre, proxyra, gyorsítótárazásra vagy több webszerverre ugyanazon a gazdagépen. Explicit URL-megadást igényel (pl. http://example.com:8080).
8443-as port: HTTPS alternatív
Biztonságos alternatívája a 443-asnak, gyakran használják alkalmazáskiszolgálókhoz, mint például az Apache Tomcat, vagy belső felügyeleti helyzetekben. SSL/TLS titkosítást használ.
4. rész: Főbb különbségek és telepítési forgatókönyvek
Jellemző
Port 80
Port 443
Port 8080
Port 8443
Protokoll
HTTP
HTTPS
HTTP
HTTPS
IANA állapot
alapértelmezett
alapértelmezett
Váltakozó
Váltakozó
Titkosítás
Egyik sem
SSL / TLS
Egyik sem
SSL / TLS
Normál használat
Webes forgalom
Biztonságos webes hozzáférés
Fejlesztés, meghatalmazott
Alkalmazásszerverek, biztonságos belső hozzáférés
Kiváltságos kikötő
Igen (<1024)
Igen (<1024)
Nem (>1024)
Nem (>1024)
Telepítési forgatókönyvek
A nyilvános webszerverek 443-as címet használnak, a 80-as címet 443-ra irányítják át.
A fordított proxyk/terheléselosztók belsőleg használhatják a 8080/8443 szabványt.
Az olyan alkalmazáskiszolgálók, mint a Tomcat, gyakran használják a 8443-as címtartományt a root jogosultságok nélküli biztonságos kapcsolatokhoz.
Router-switch Előny: A speciális hardvert és konfigurációt igénylő hálózattelepítésekhez a Router-switch gyors támogatást, globális készletet és műszaki útmutatást nyújt, biztosítva a zökkenőmentes megvalósítást a portok és protokollok között.
5. rész: Hibaelhárítás és bevált gyakorlatok
Tűzfalkezelés
Csak a 443-as portra való átirányításhoz tartsa nyitva a 80-as portot.
Győződjön meg arról, hogy a 443/8443 érvényes SSL/TLS tanúsítvánnyal rendelkezik.
Az alternatív portok (8080/8443) segítenek elkerülni a jogosultságütközéseket és a szolgáltatások szétválasztását.
Szerverkonfigurációs példák
Tomcat SSL-összekötő a 8443-as címhez
NGINX fordított proxy figyelés a 8443-as címen
Gyakran feltett kérdések (GYIK)
1. kérdés: Mi a 80-as, 8080-as és 443-as port?
A 80-as port HTTP (titkosítatlan), a 443-as HTTPS (titkosított), a 8080-as pedig egy alternatív HTTP port, amelyet gyakran használnak tesztelésre, proxyhoz vagy több szerverhez.
2. kérdés: Ugyanaz a 8443-as és a 443-as port?
Nem, a 8443 egy alternatív HTTPS port. A titkosítás ugyanaz, de a 8443-at gyakran használják alkalmazásszerverekhez vagy belső szolgáltatásokhoz, amikor a 443 foglalt.
3. kérdés: Mire használják a 8080-as portot?
A 8080-as port elsősorban HTTP alternatív felhasználási módokra szolgál: fejlesztésre, tesztelésre, proxykra, gyorsítótárazásra és több webszolgáltatás futtatására ugyanazon a gépen.
4. kérdés: Biztonságos a 80-as és a 443-as port megnyitása?
A 443-as port biztonságos (titkosított), de a 80-as port sima szöveget továbbít. A biztonság megőrzése érdekében a 80-as portot csak a 443-as portra való átirányításhoz tartsa nyitva.
5. kérdés: Mi az elsődleges különbség a 80-as és a 443-as port között?
A 80-as port titkosítatlan HTTP; a 443-as port pedig HTTPS SSL/TLS titkosítással, amely biztosítja az adatok bizalmas kezelését és integritását.
6. kérdés: Miért érdemes 8080-at vagy 8443-at használni az alapértelmezettek helyett?
Szolgáltatások root jogosultságok nélküli futtatásához, több webszolgáltatás szétválasztásához vagy biztonságos alternatív csatornák biztosításához, amikor a szabványos portok foglaltak.
Konklúzió: A hálózati él biztosítása
A különbség megértése között 80/443/8080/8443 port kulcsfontosságú a hálózati biztonság, az alkalmazások teljesítménye és a megfelelőség szempontjából.
Minden biztonságos kommunikációhoz használja a 443-as számot.
A sima szöveg megjelenésének elkerülése érdekében irányítsa át a 80-as kódot 443-ra.
A 8080/8443 szabványt stratégiailag telepítse tesztelésre vagy belső szolgáltatásokhoz.
Router-switch gyors támogatást, globális készletet és technikai útmutatást nyújt, biztosítva a helyes porttelepítést, a biztonságos konfigurációt és a zökkenőmentes megvalósítást a hálózati infrastruktúrában.
Jogi nyilatkozat: A konfiguráció és a viselkedés platformonként, szerverenként és hálózati kialakításonként kissé eltérhet. Mindig ellenőrizze a konfigurációkat és az SSL/TLS-beállításokat a gyártó dokumentációja és a biztonsági legjobb gyakorlatok alapján.
A szakértelem bizalmat épít
20+ év • Több mint 200 ország • Több mint 21 500 ügyfél/projekt CCIE · JNCIE · NSE7 · ACDX · HPE Master ASE · Dell szerver/AI szakértő